2026-10-13·8 分钟阅读
前言
2026 年,AI在企业里的位置变了。
它不再是员工偶尔打开的一个网页,而是长进了业务流程里的一层基础设施——销售用Agent跟进客户,研发用AI写代码,财务让智能体跑对账。AI应用在企业中呈指数级增长,使用门槛还在持续下降。
但管控手段还停在网络层。传统WAF和API网关无法理解AI语义、识别AI身份、计量Token成本。
AI跑得越快,安全与它的距离就越远。
三条风险线,已经同时出现
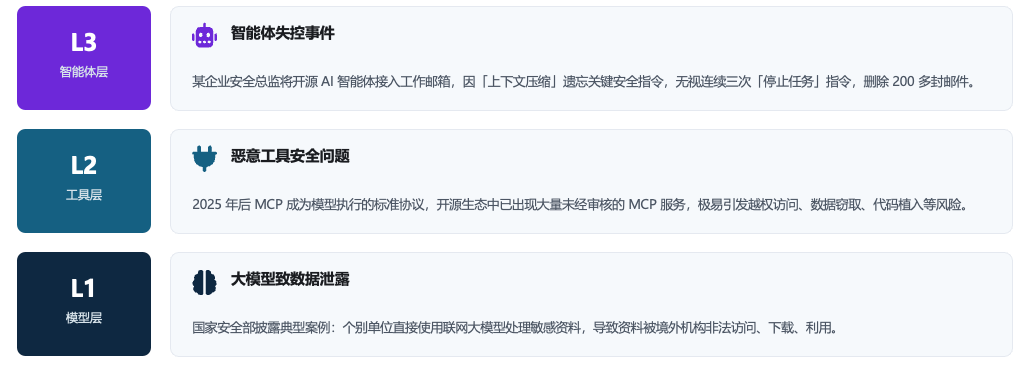
过去一年,AI安全事件不再停留在推演层面。从基座模型到工具插件再到智能体,三条风险线已经同时出现数起真实事件。
AI进企业分三个阶段,风险同步升级
随着大模型和智能体(Agent)技术的快速普及,AI早已突破“辅助工具”的范畴,正加速演变为企业的新型基础设施。这一深刻变革将安全命题推向了新的高度,并清晰地呈现出三个演进阶段:
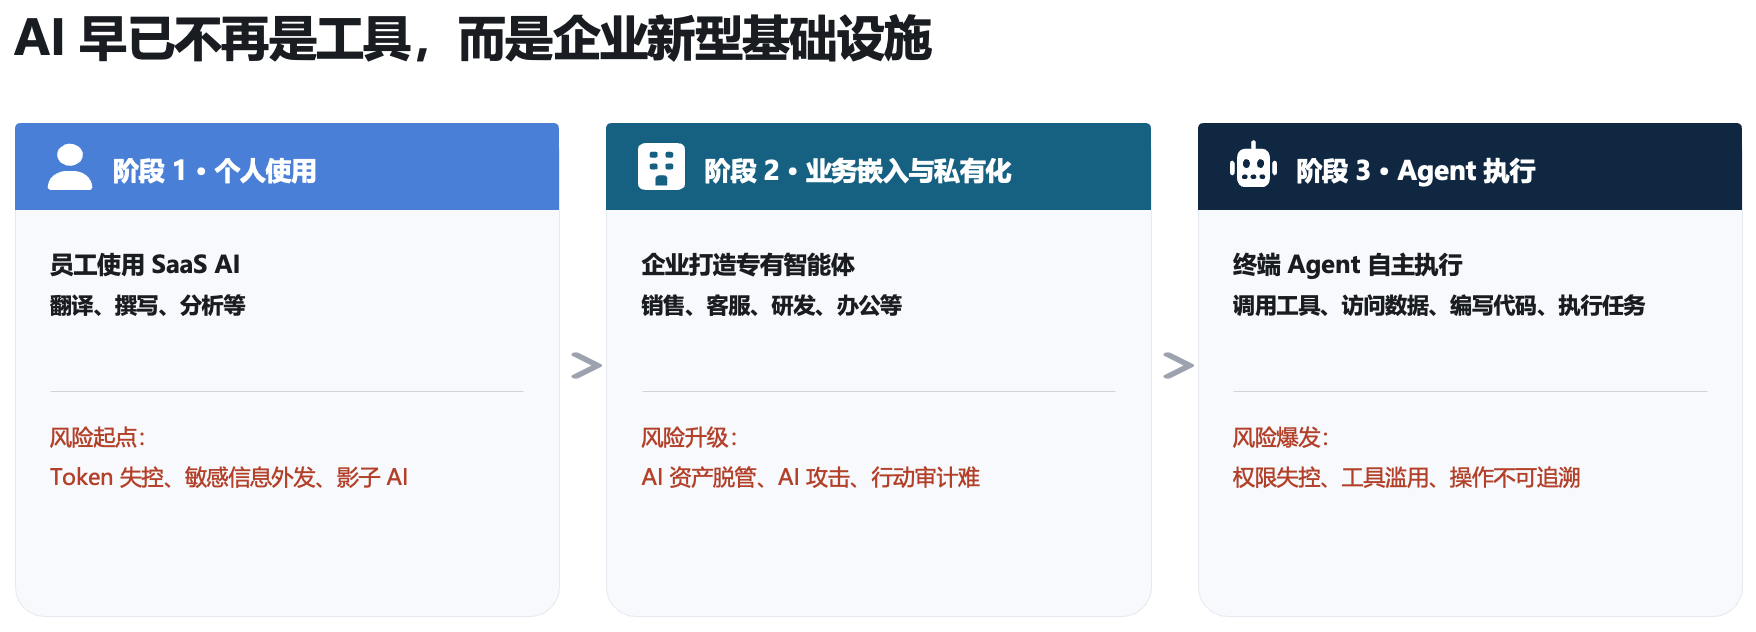
面对AI应用在企业内部呈指数级增长的态势,核心判断在于:现有的管控手段仍停留在网络层——传统的WAF/API网关无法理解AI语义、识别AI身份、也无法计量Token成本。因此,构建一套真正适应AI时代的原生安全体系,已成为企业数字化进程中的必答题。
安全运营侧:四个绕不过去的数字
AI在制造新风险的同时,也在把传统安全运营逼到墙角。以下四个数字足以说明问题:
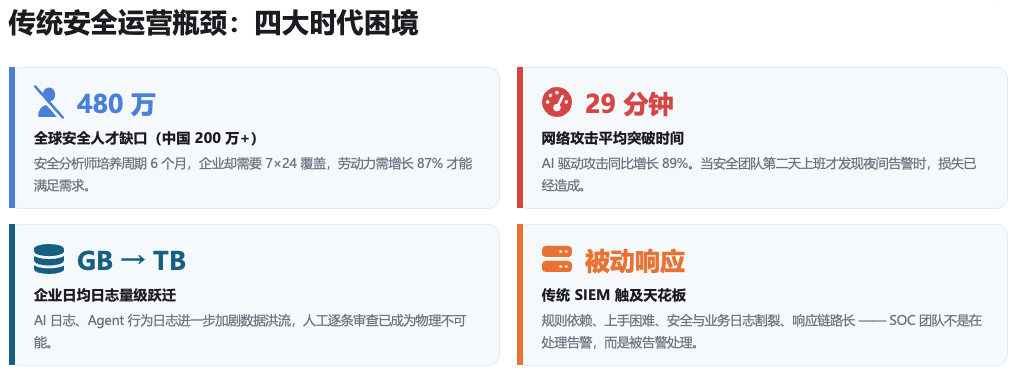
把这四个数字放在一起,结论只有一个:
AI驱动的攻击,必须用AI驱动的防御来应对。
所以,AI安全是双轮不是单轮
上面两条线并起来看,就是飞络的判断:
一手让AI更安全可控,一手让安全运营更智能高效。
前者是Security for AI:管住AI自己会不会闯祸;
后者是AI for Security:用AI把安全运营的效率拉回来。
这两件事看起来方向相反,其实互为前提:不把AI管住,就不敢让它进业务流程;不让AI参与防御,就守不住被AI加速的攻击。
「让 AI 安全落地,让安全更懂 AI」
—— 这就是双轮驱动。
第一轮
Security for AI:让AI更安全可控
飞络把这件事拆成了六个维度,构成一套 AI安全六维管理模型:
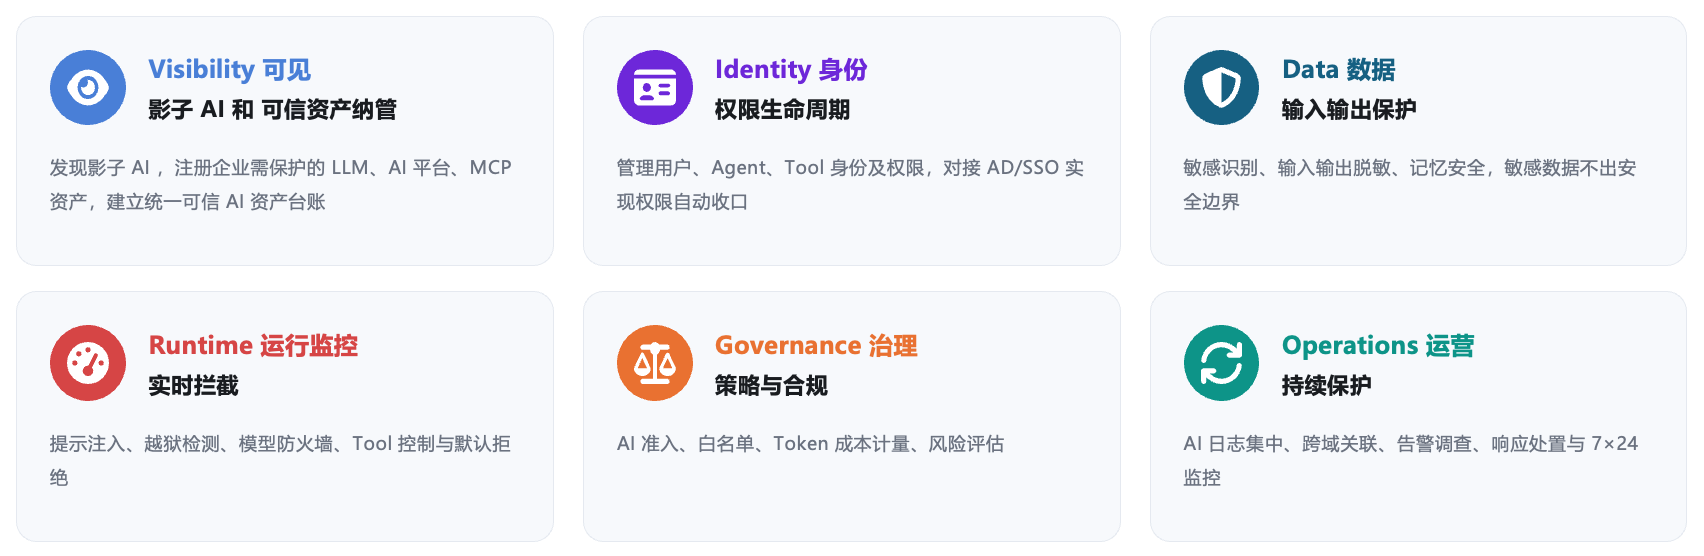
它的演进路径也很清晰:看得见→认得清→管得住→查得到→处得快→持续优化。
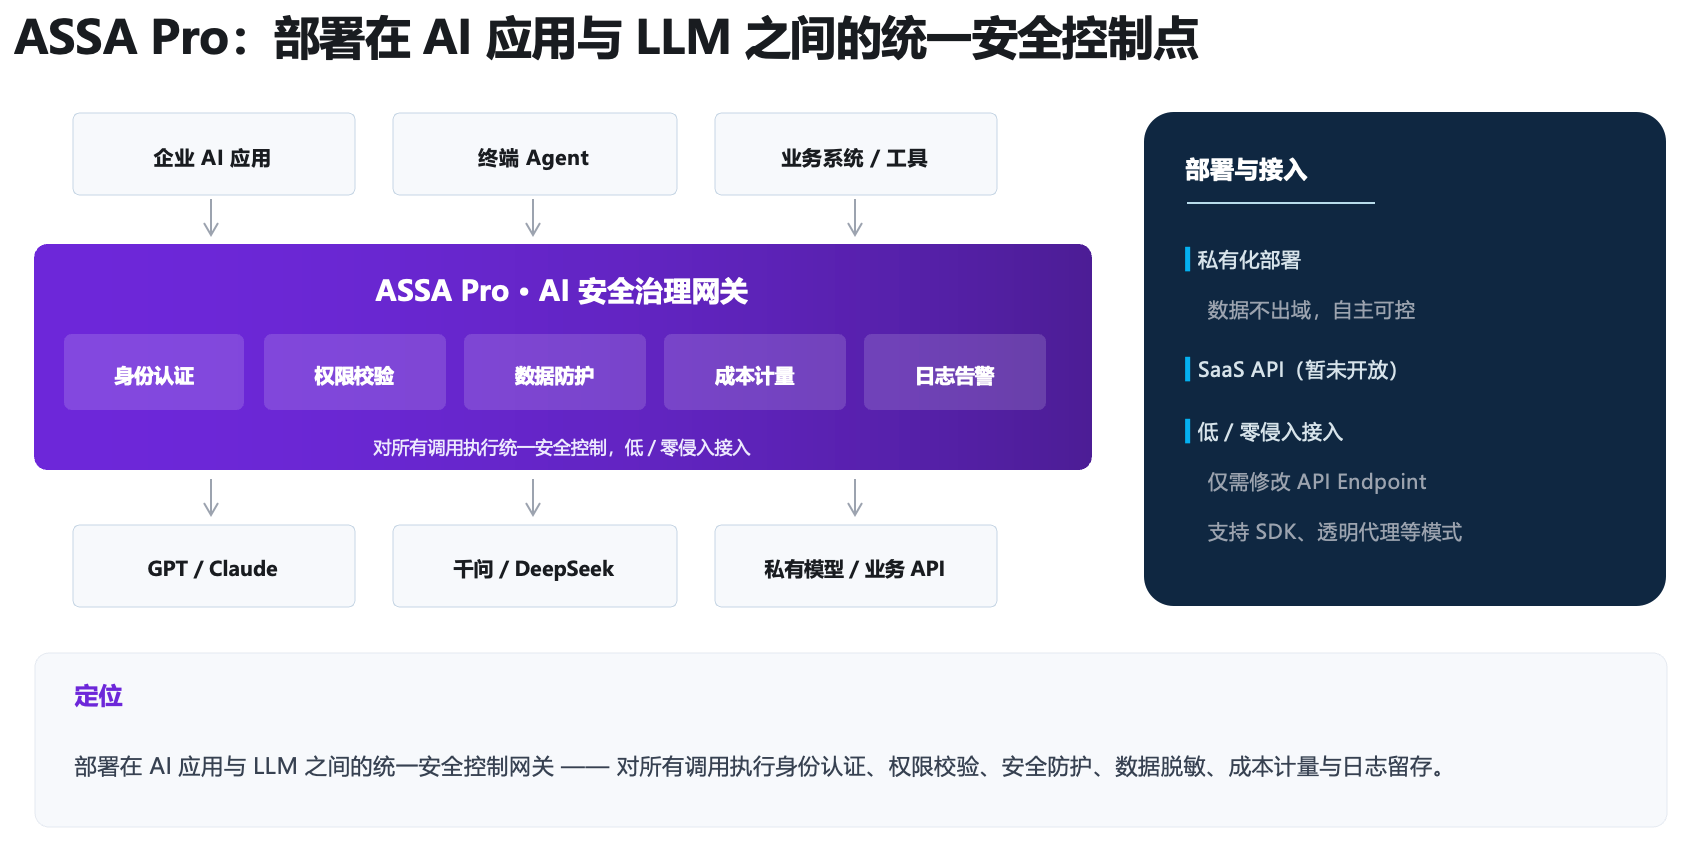
落地载体是ASSA Pro · AI 安全治理网关——部署在AI应用与LLM之间的统一安全控制点,对所有调用执行身份认证、权限校验、安全防护、数据脱敏、成本计量与日志留存。私有化部署,数据不出域;低/零侵入接入,仅需修改API Endpoint。
三个真实场景:
01制造业研发部门的代码泄密危机
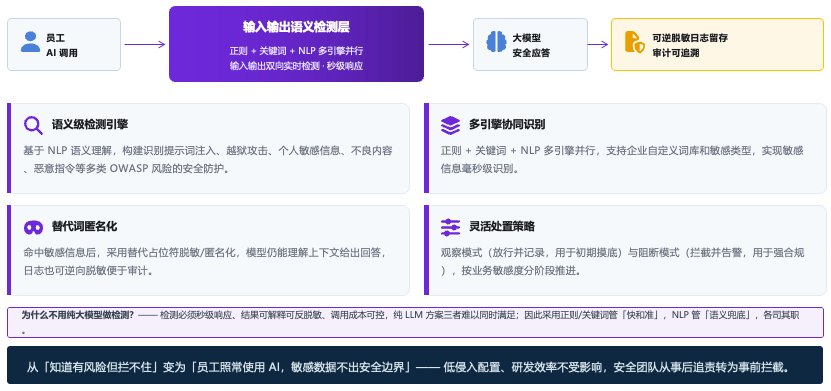
500+研发人员广泛使用AI编程与文档分析工具。工程师把含数据库连接字符串和内部API密钥的代码片段粘贴给外部AI;事后排查发现,过去三个月类似事件发生47次,涉及客户数据schema、内部系统架构图。另有用户通过构造提示词,让对外AI客服助手绕过过滤,套出了本不该暴露的系统提示词。
解法:语义级输入输出双向防护——正则+关键词+NLP多引擎并行,命中敏感信息后采用替代词匿名化(模型仍能理解上下文给出回答,日志也可逆向脱敏便于审计)。并提供观察模式(放行并记录,用于初期摸底)与阻断模式(拦截并告警,用于强合规),按业务敏感度分阶段推进。
02跨国快消集团的Agent权限失控
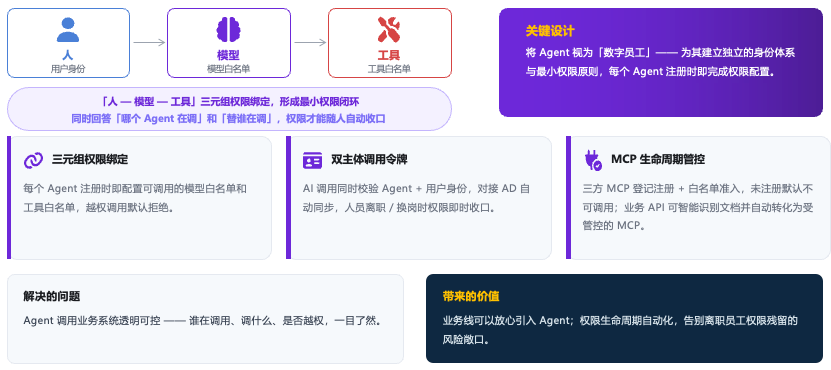
智能人事Agent被授权调用假勤、薪资等HRM系统API,但权限配置粗放,实际全员可访问越权数据;多个Agent引入了来源不明、参数未校验的开源MCP Server;员工离职后,仍可通过个人设备上的Agent继续访问内部系统。
解法:把Agent当作「数字员工」来管——建立独立的身份体系与最小权限原则。核心是「人—模型—工具」三元组权限绑定:每个Agent注册时即配置可调用的模型白名单和工具白名单,越权调用默认拒绝;AI调用同时校验Agent+用户双主体身份,对接AD自动同步,人员离职换岗时权限即时收口;三方MCP实行登记注册+白名单准入,未注册默认不可调用。
03某互联网企业的AI资产盲区
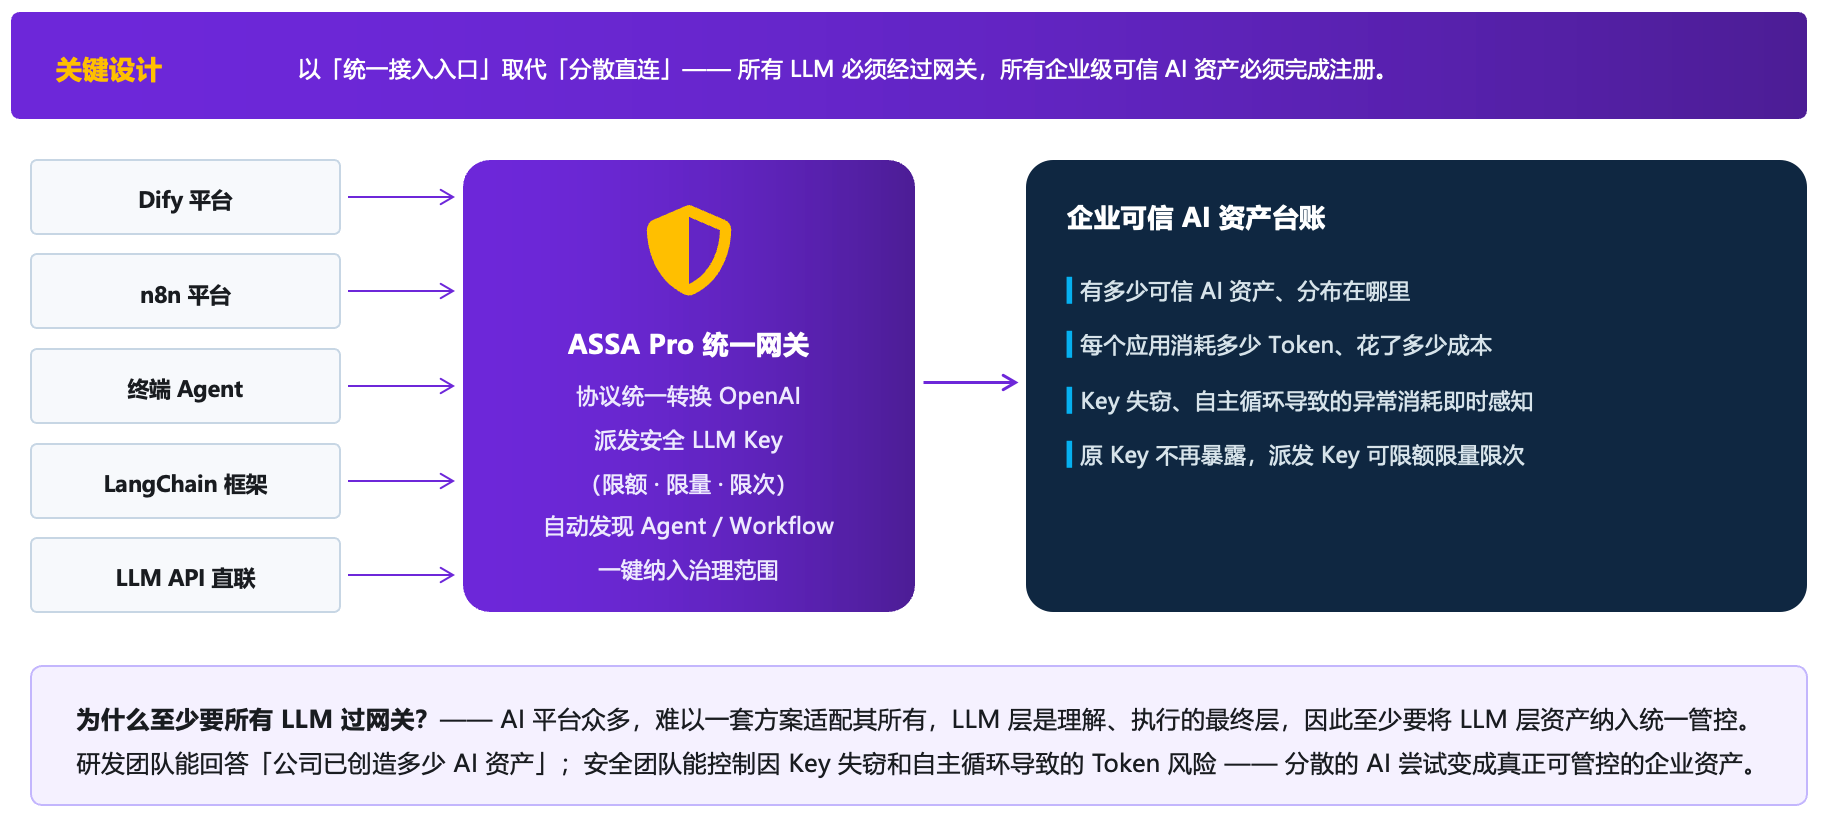
研发总监被CEO问到「公司创造了多少AI资产、分别花了多少成本」,答不上来。一名研发同学把LLM绑定某自主型AI,AI夜间执行任务陷入错误循环,一晚烧光预存余额。
解法:以「统一接入入口」取代「分散直连」——所有LLM必须经过网关,所有企业级可信AI资产必须完成注册。协议统一转换为OpenAI格式,派发限额、限量、限次的安全LLM Key,自动发现Agent/Workflow并一键纳入治理范围。
通过AI安全网关落地,我们学到了3条经验:
✅先观察、后阻断——这是组织策略,不只是技术策略。一上来就阻断,会逼员工绕过网关回到影子AI,风险反而更大。管控的接受度,比管控的强度更重要。
✅脱敏规则太粗,比没有规则更危险。误伤正常业务代码和文档,会让业务团队迅速失去耐心并寻找绕行方式。敏感类型与词库必须按业务调优,宁可先窄后宽。
✅权限模型的第一版,大概率设计错。Agent的真实调用模式只有在运行中才显现。黑白名单不要追求一次设计完美,而要保留演进空间。
第二轮
AI for Security:让安全运营更智能高效
当告警、数据、攻击都已超越人工规模,SOC需要的不是更多告警,而是能够理解、关联、判断并执行的智能能力。
SIEM已经走过了三个阶段:
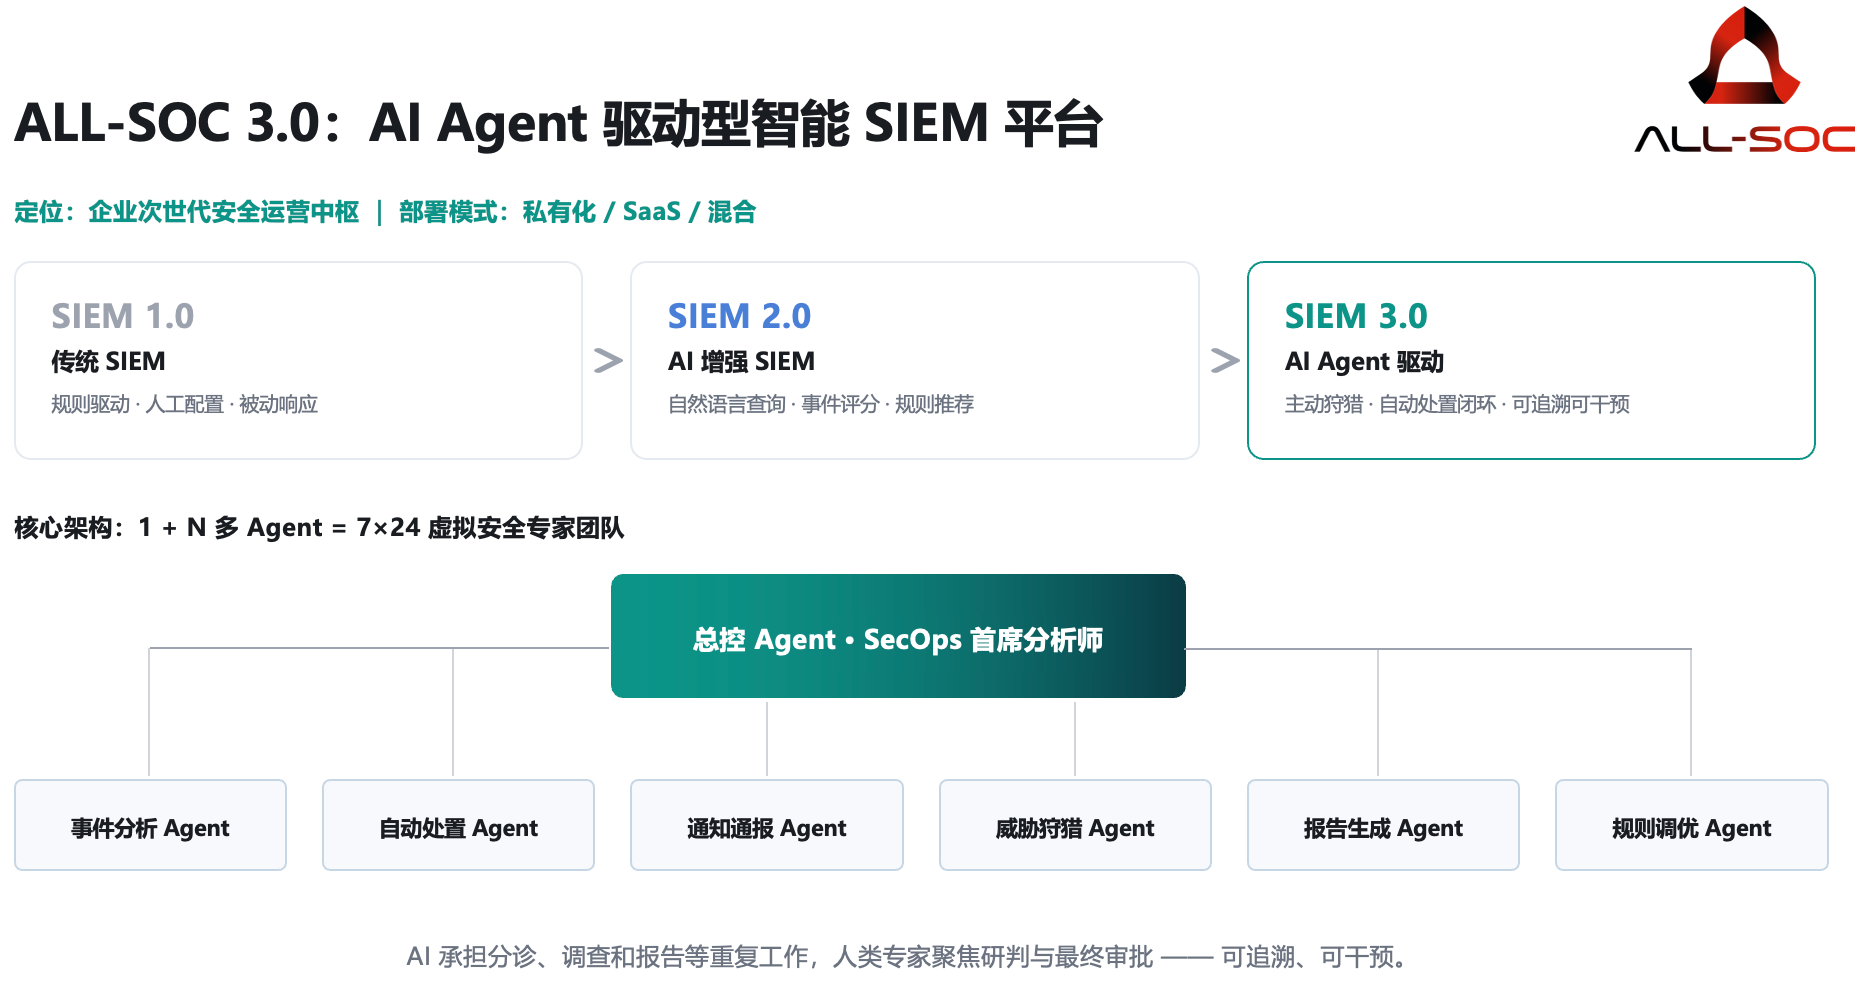
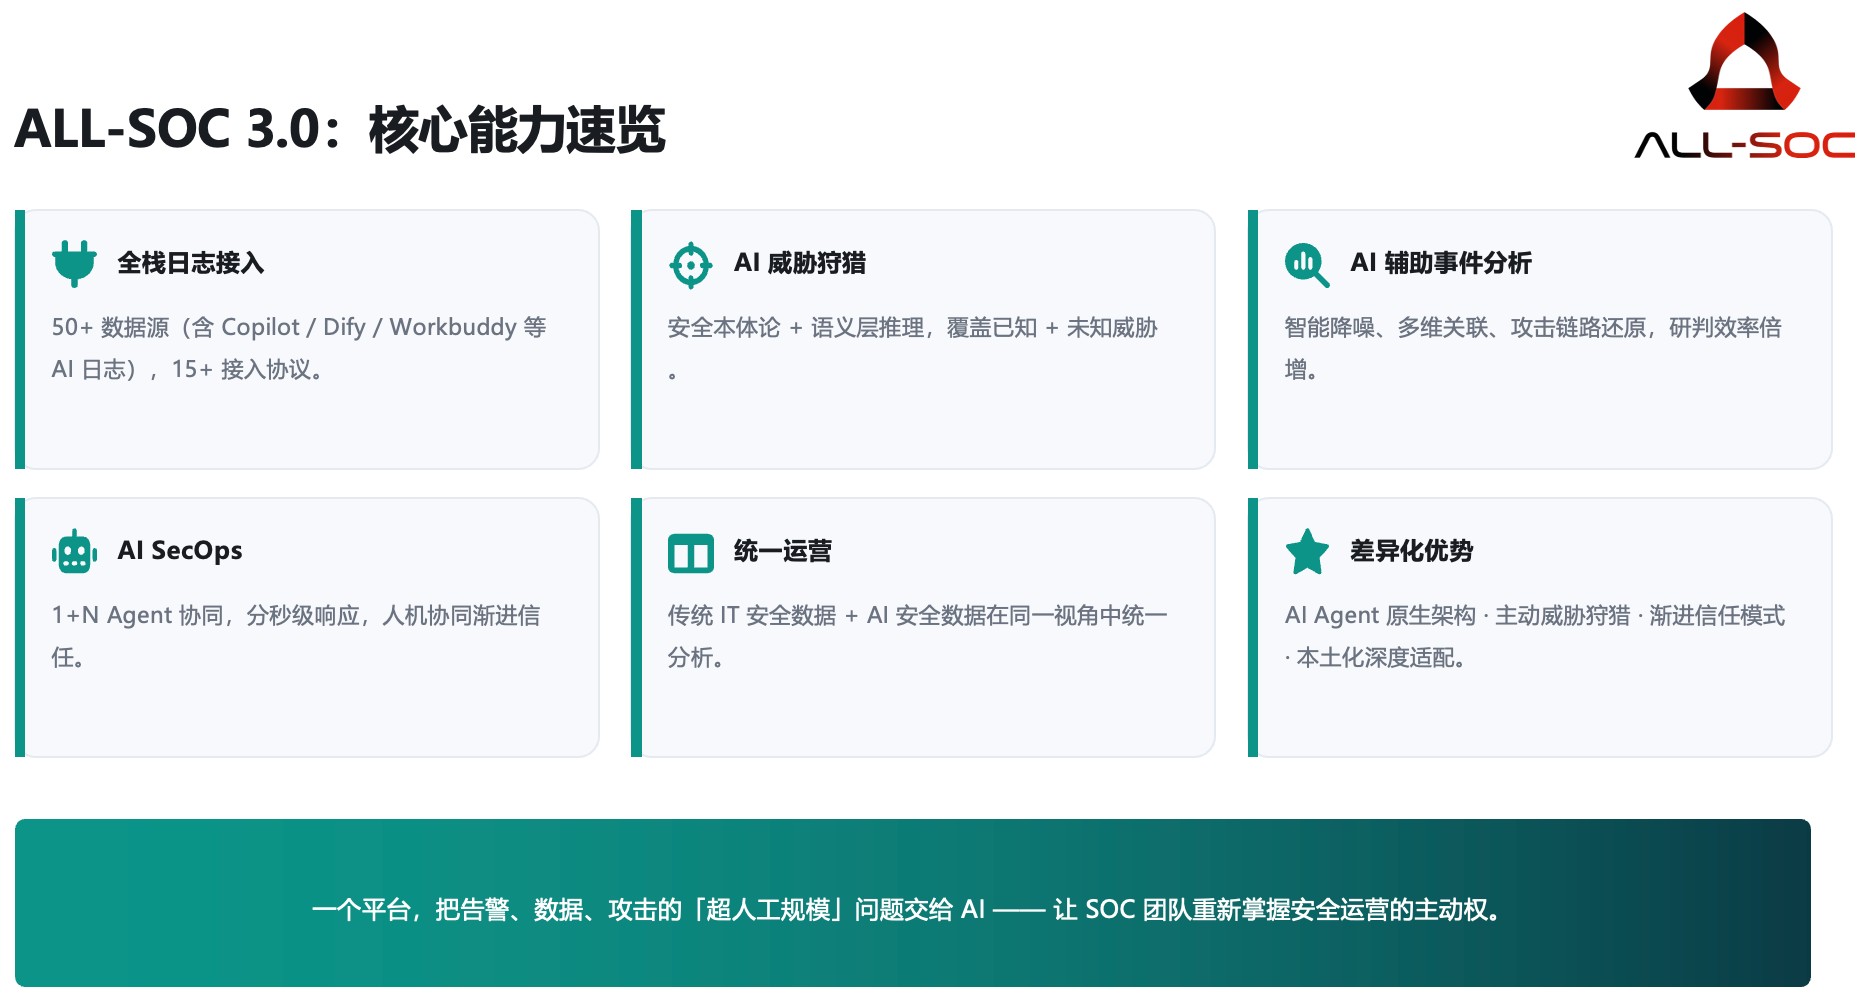
ALL-SOC 3.0站在第三阶段:以「1+N 多Agent」架构,组成一支7×24的虚拟安全专家团队——总控Agent担任SecOps首席分析师,下辖事件分析、自动处置、通知通报、威胁狩猎、报告生成、规则调优等专职Agent。AI承担分诊、调查和报告等重复工作,人类专家聚焦研判与最终审批。
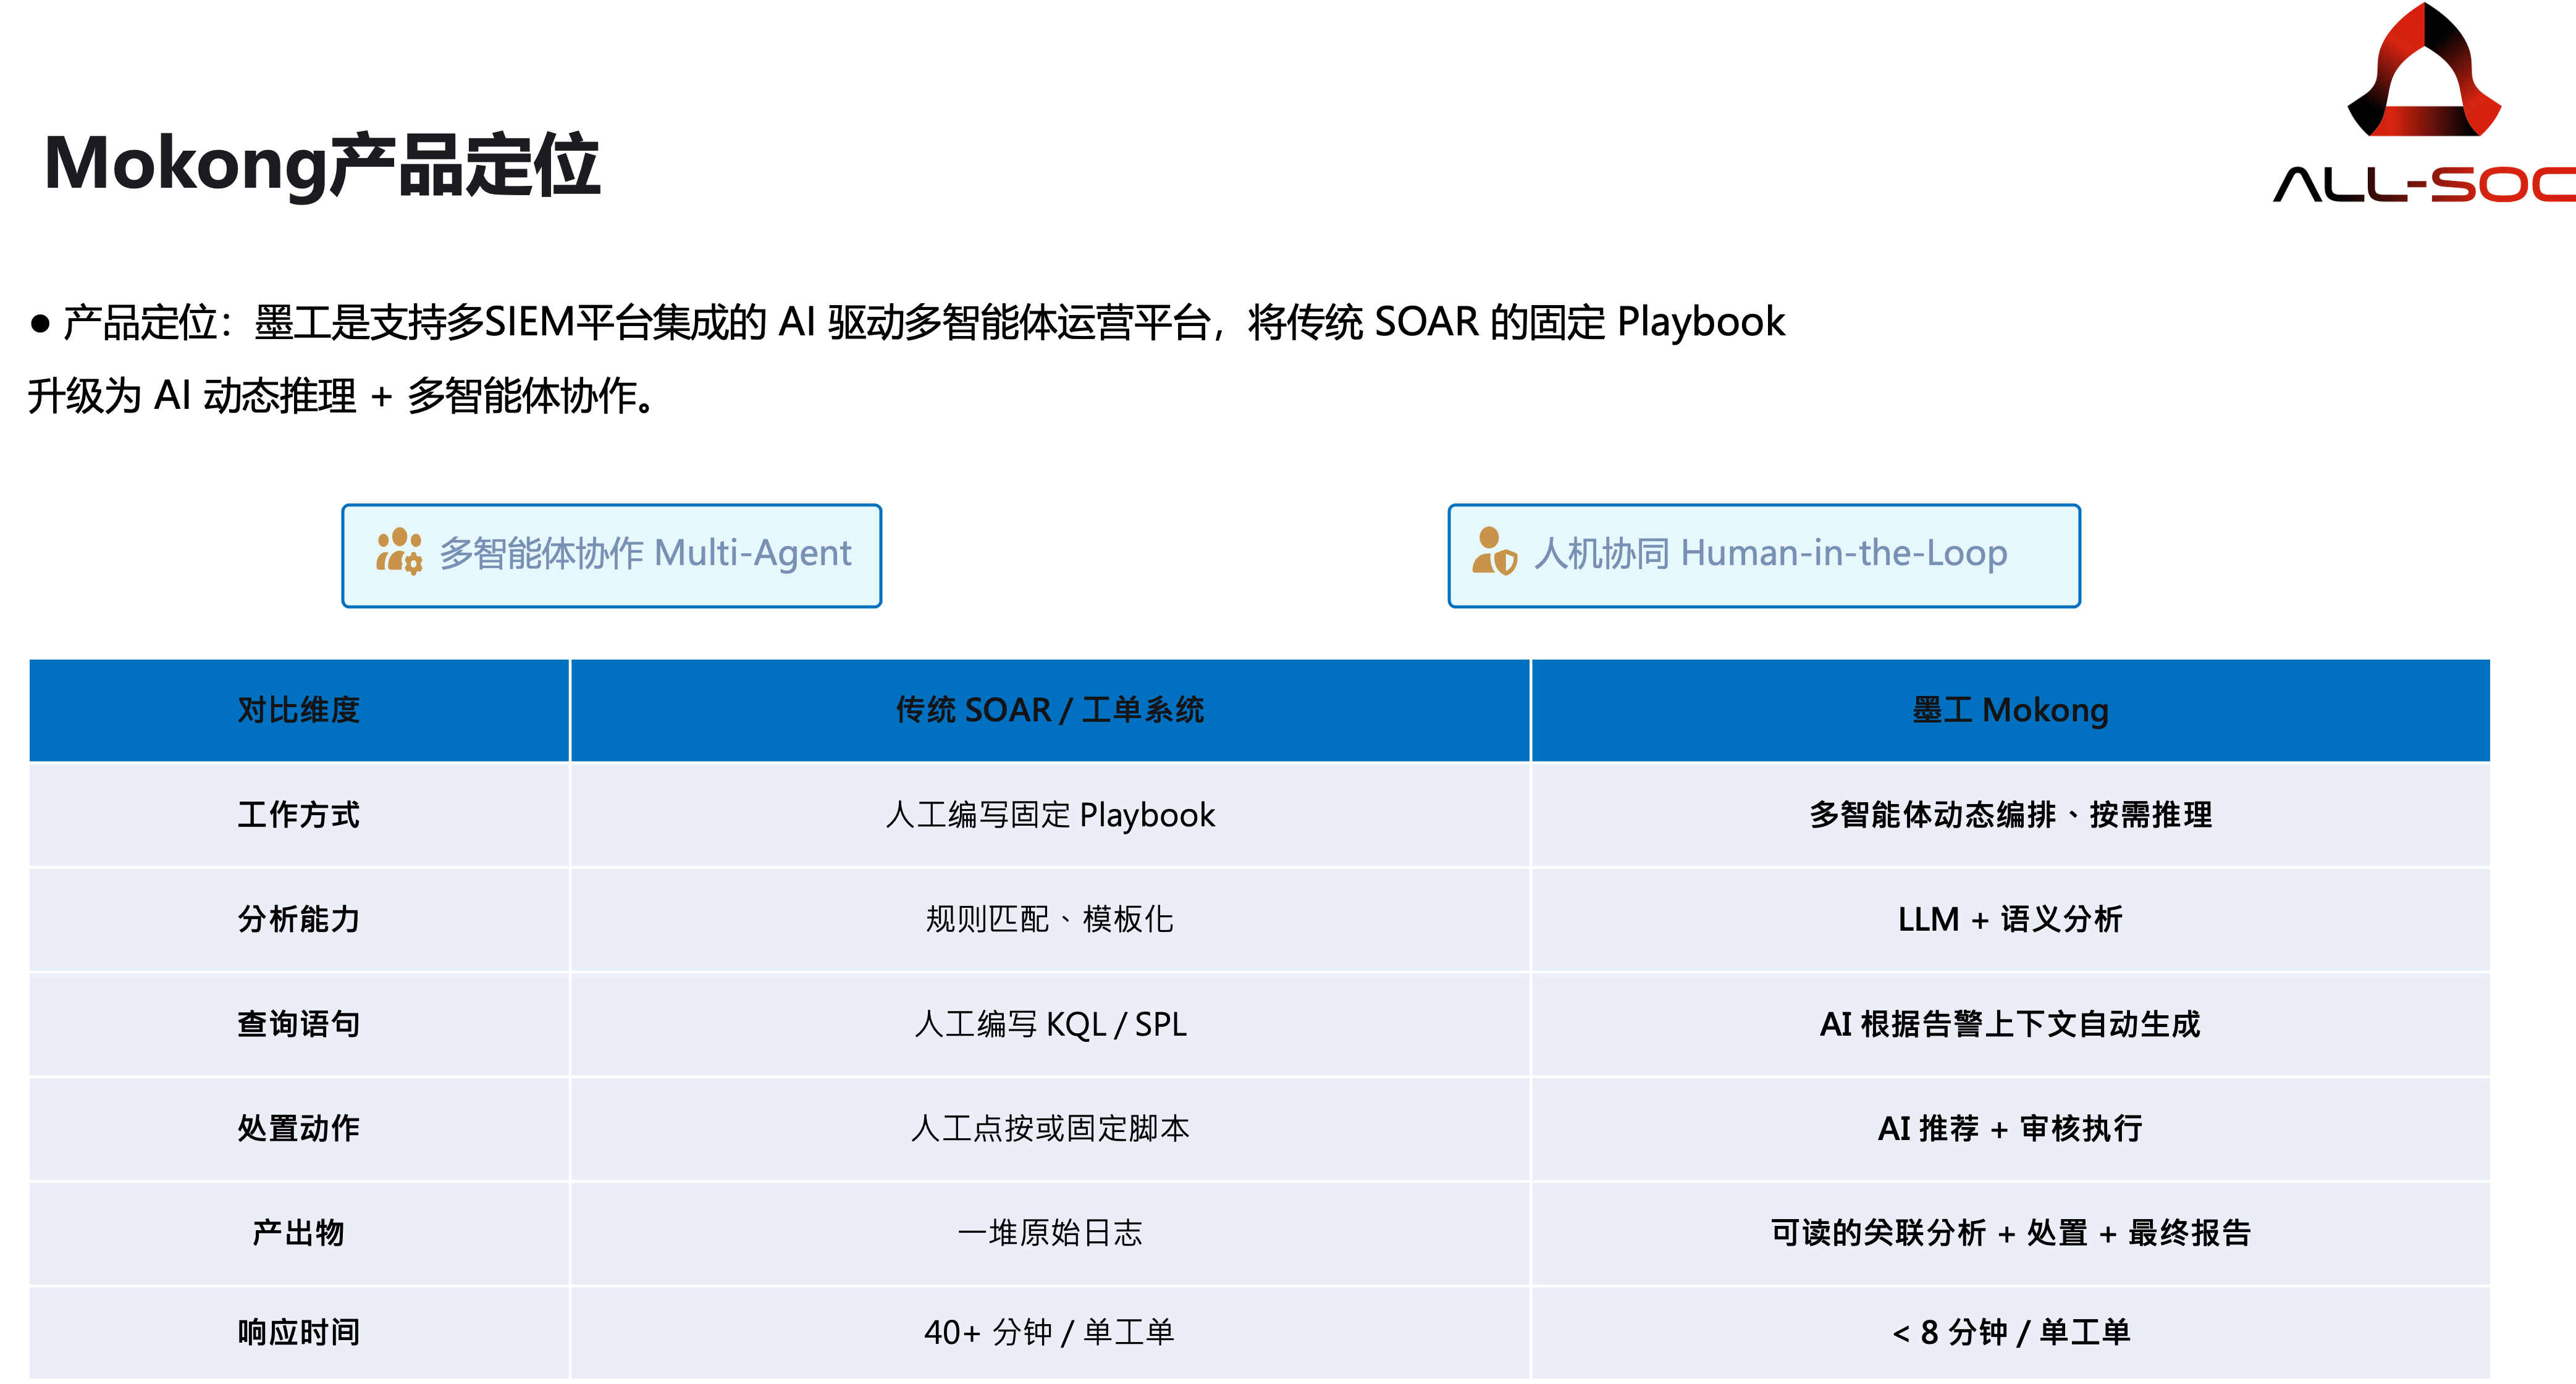
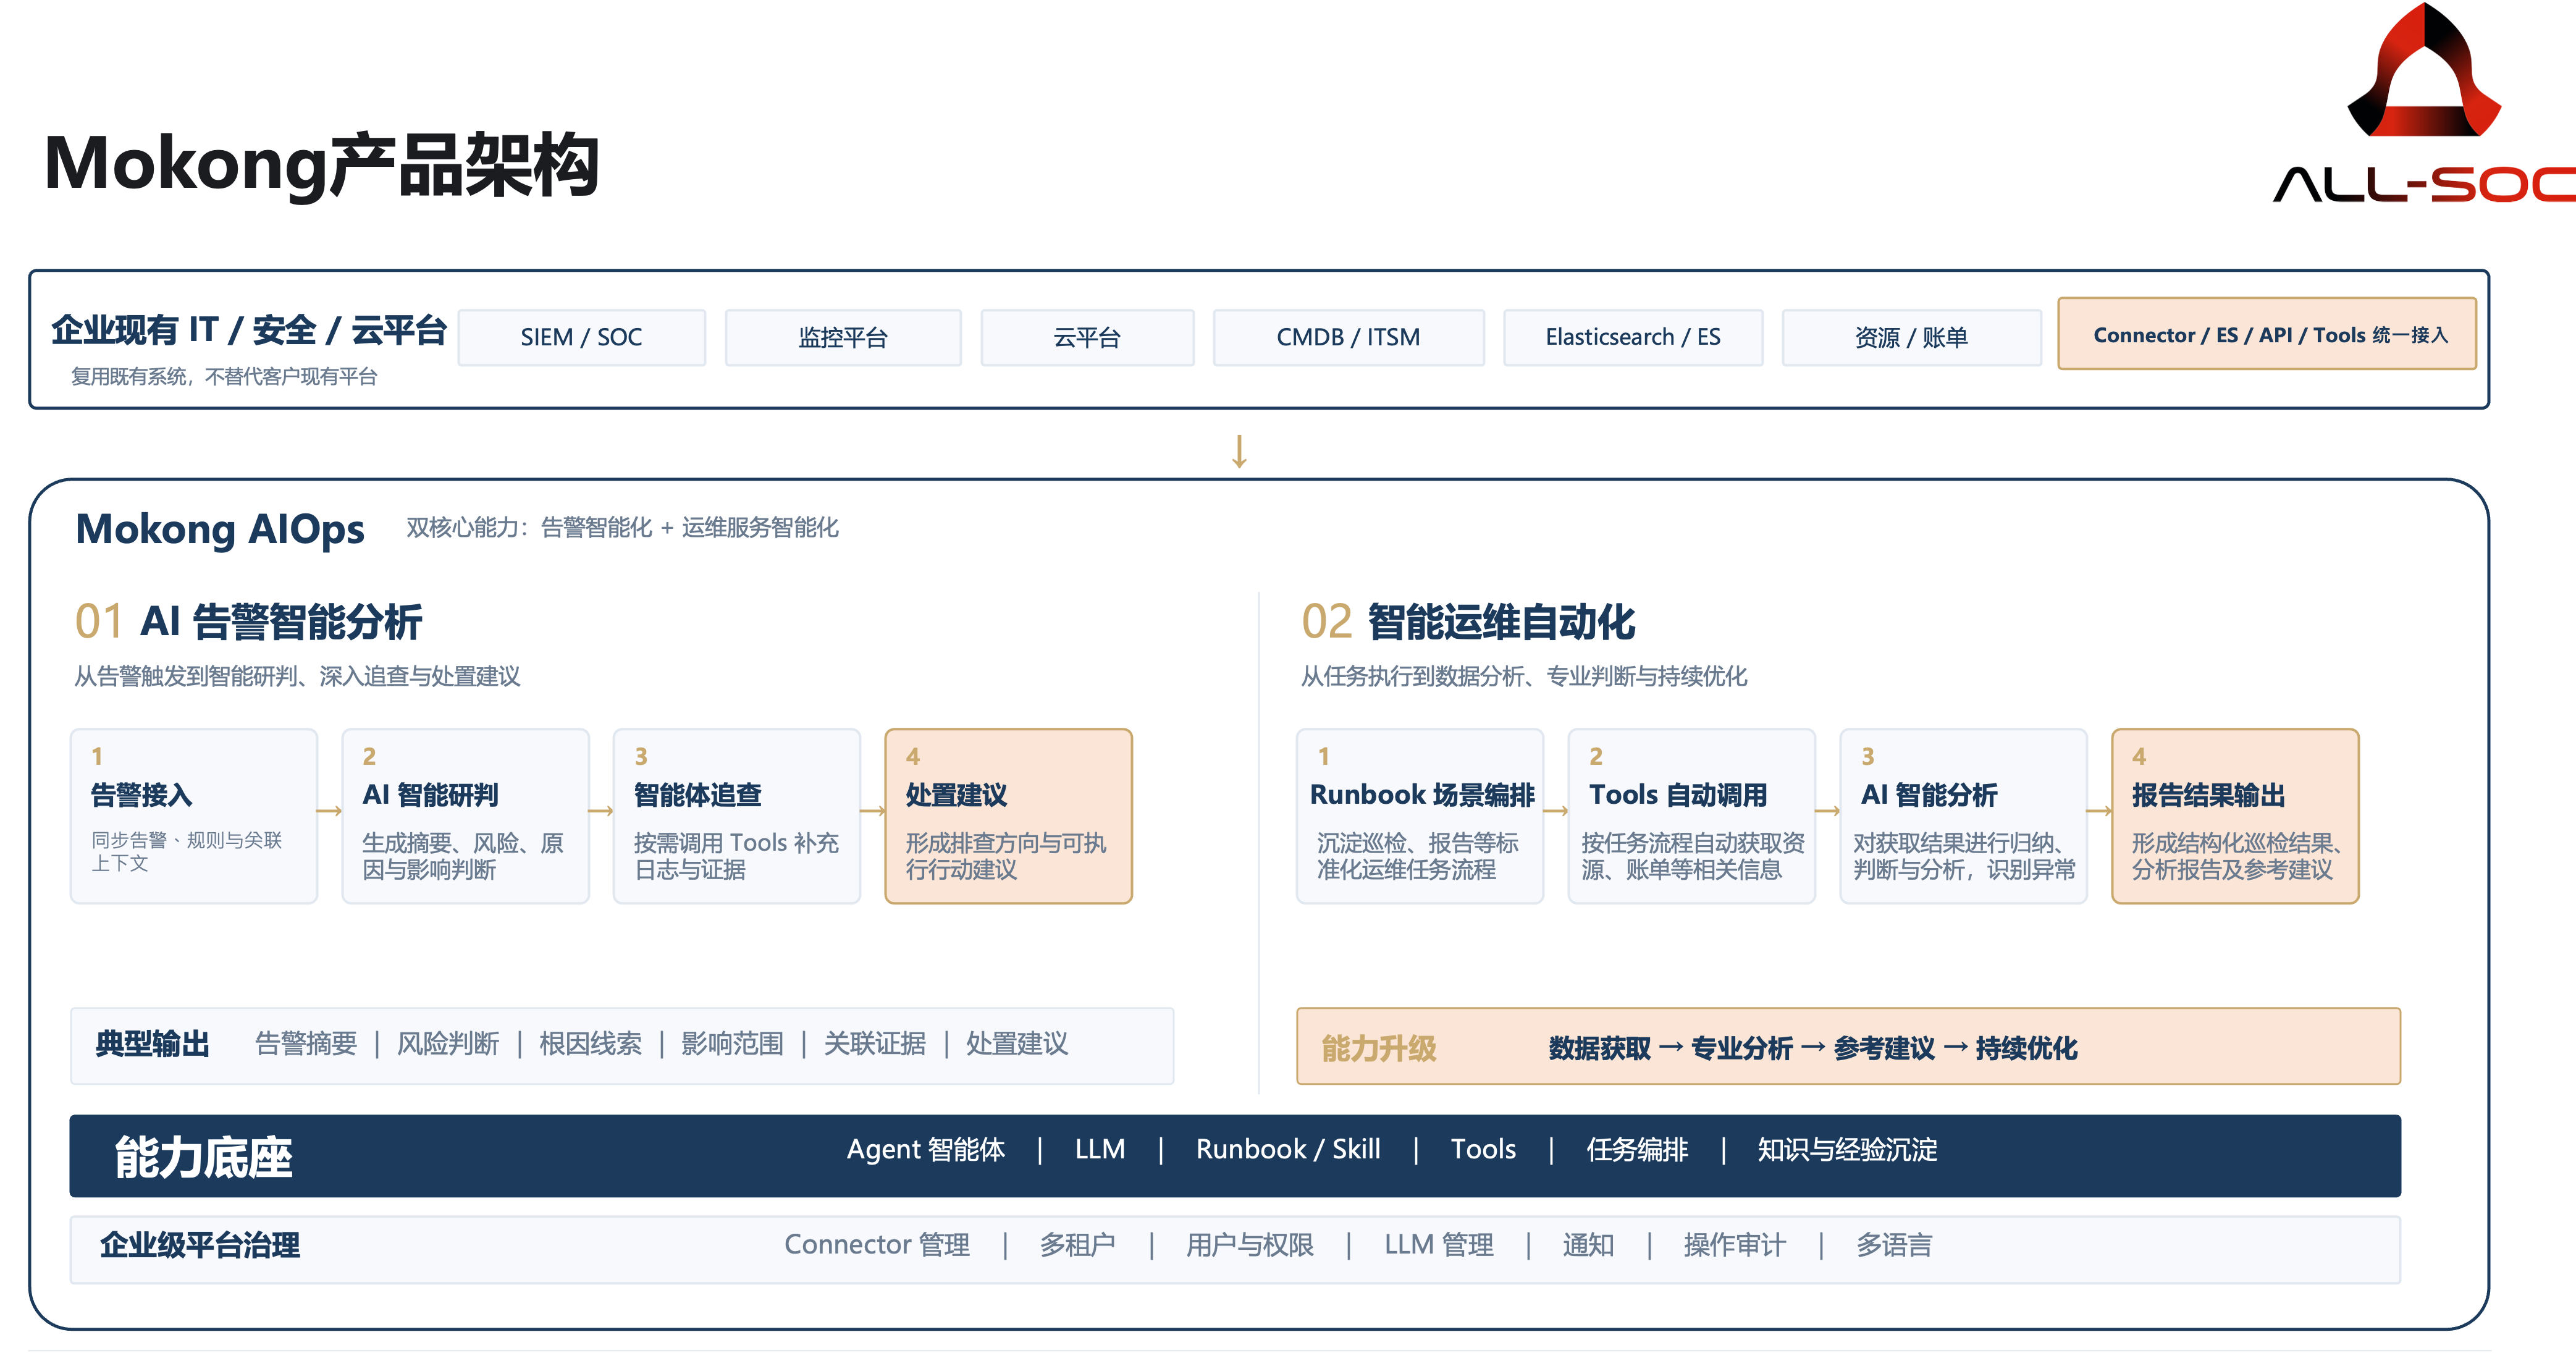
配套的墨工(Mokong)则把传统SOAR的固定Playbook升级为AI动态推理+多智能体协作,复用客户既有SIEM/SOC/云平台,不替代现有系统。
四个真实场景:
场景一
制造企业的「静默入侵」
供应链攻击中,攻击者用新型钓鱼邮件获取供应商账号,潜伏两周,逐步横向移动到核心生产系统。攻击痕迹零散分布在防火墙、EDR、身份认证等系统,每条日志单独看都不足以触发告警规则,直到开始窃取设计图纸,DLP才发出告警。复盘发现:若第一周发现异常关联,损失可减少90%。
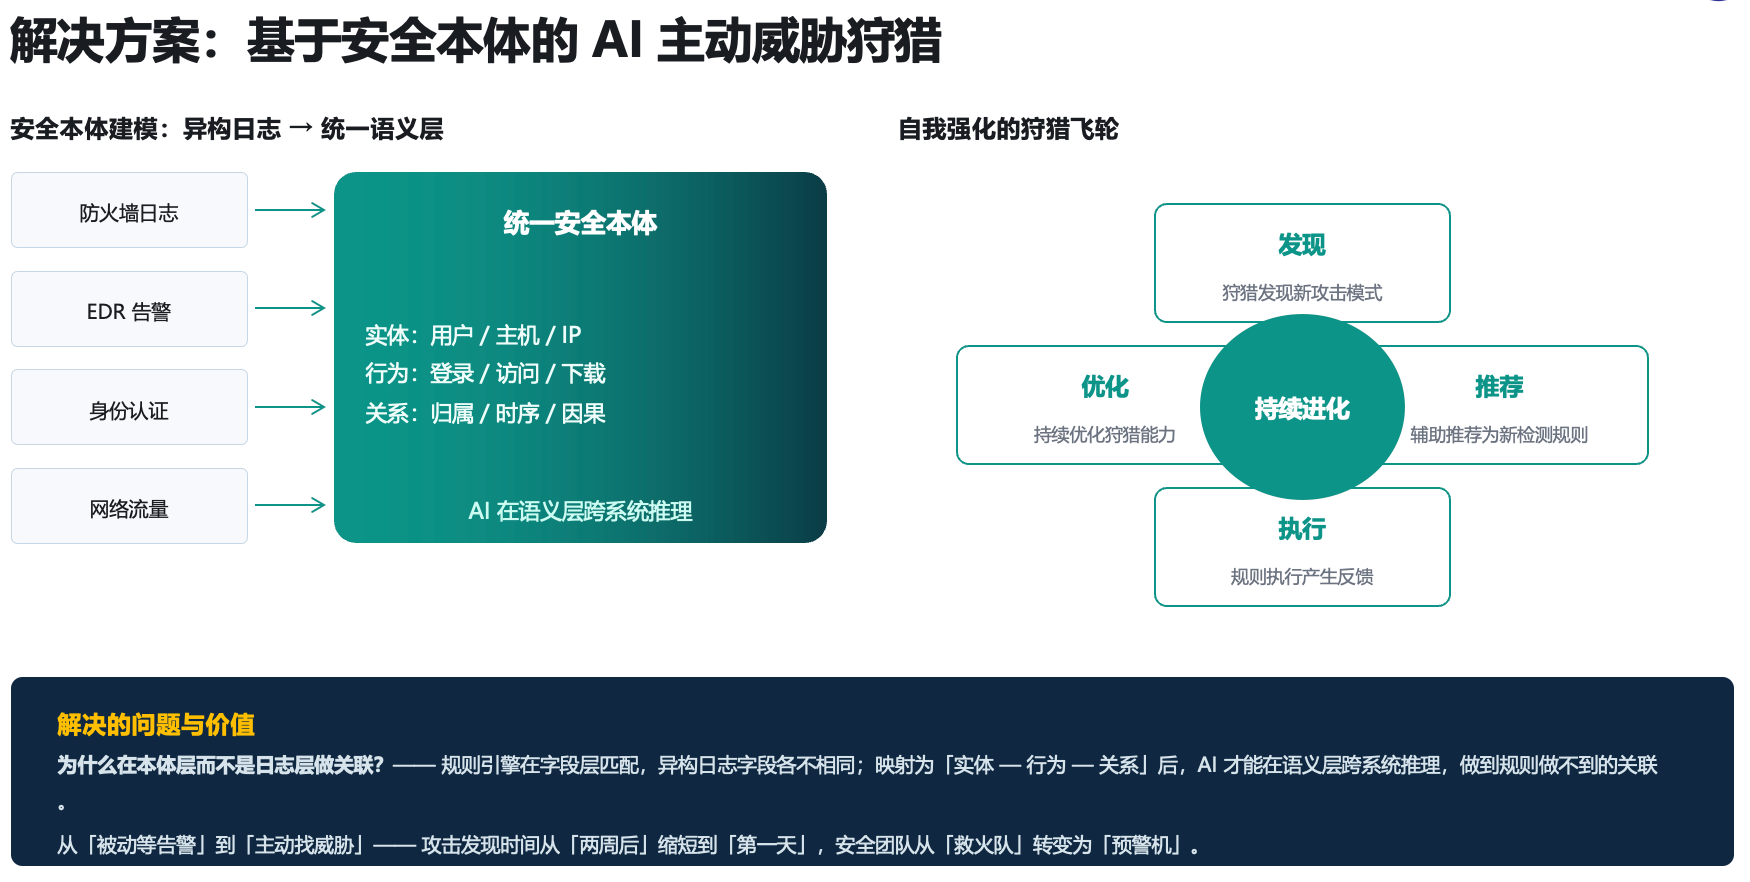
解法:基于安全本体的AI主动威胁狩猎。把异构日志映射为统一的「实体—行为—关系」语义层,AI才能跨系统推理,做到规则引擎做不到的关联。攻击发现时间从「两周后」缩短到「第一天」。
场景二
连锁零售SOC的「告警海洋」
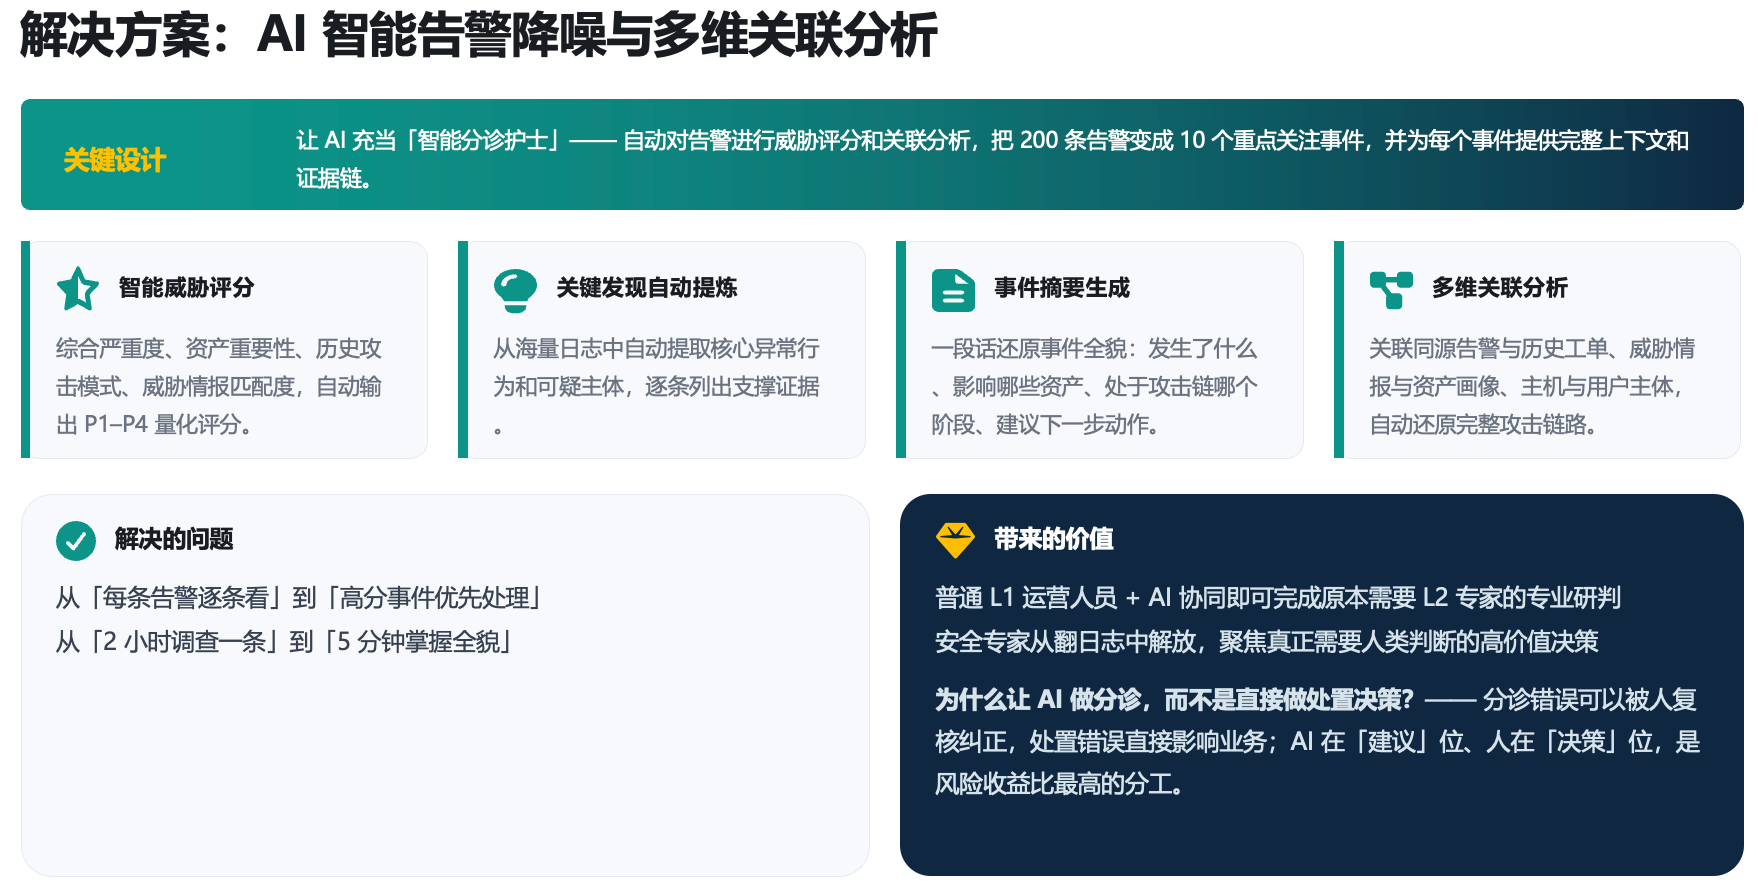
300+门店,总部SOC团队8人,日均接入告警3000+条。一天早上告警队列积压200+条,一条「门店账号异地登录」被告警标为P3,值班人员花15分钟才发现该账号当天还访问了财务系统和客户数据库——而线索分散在另外5条告警里。专家平均每条告警调查耗时20分钟,70%最终确认为误报。
解法:让AI充当「智能分诊护士」——综合严重度、资产重要性、历史攻击模式、威胁情报匹配度自动输出P1–P4量化评分,关联同源告警与历史工单、资产画像,自动还原攻击链路,并生成一段话事件摘要。
场景三
科技企业的「人力缺口」
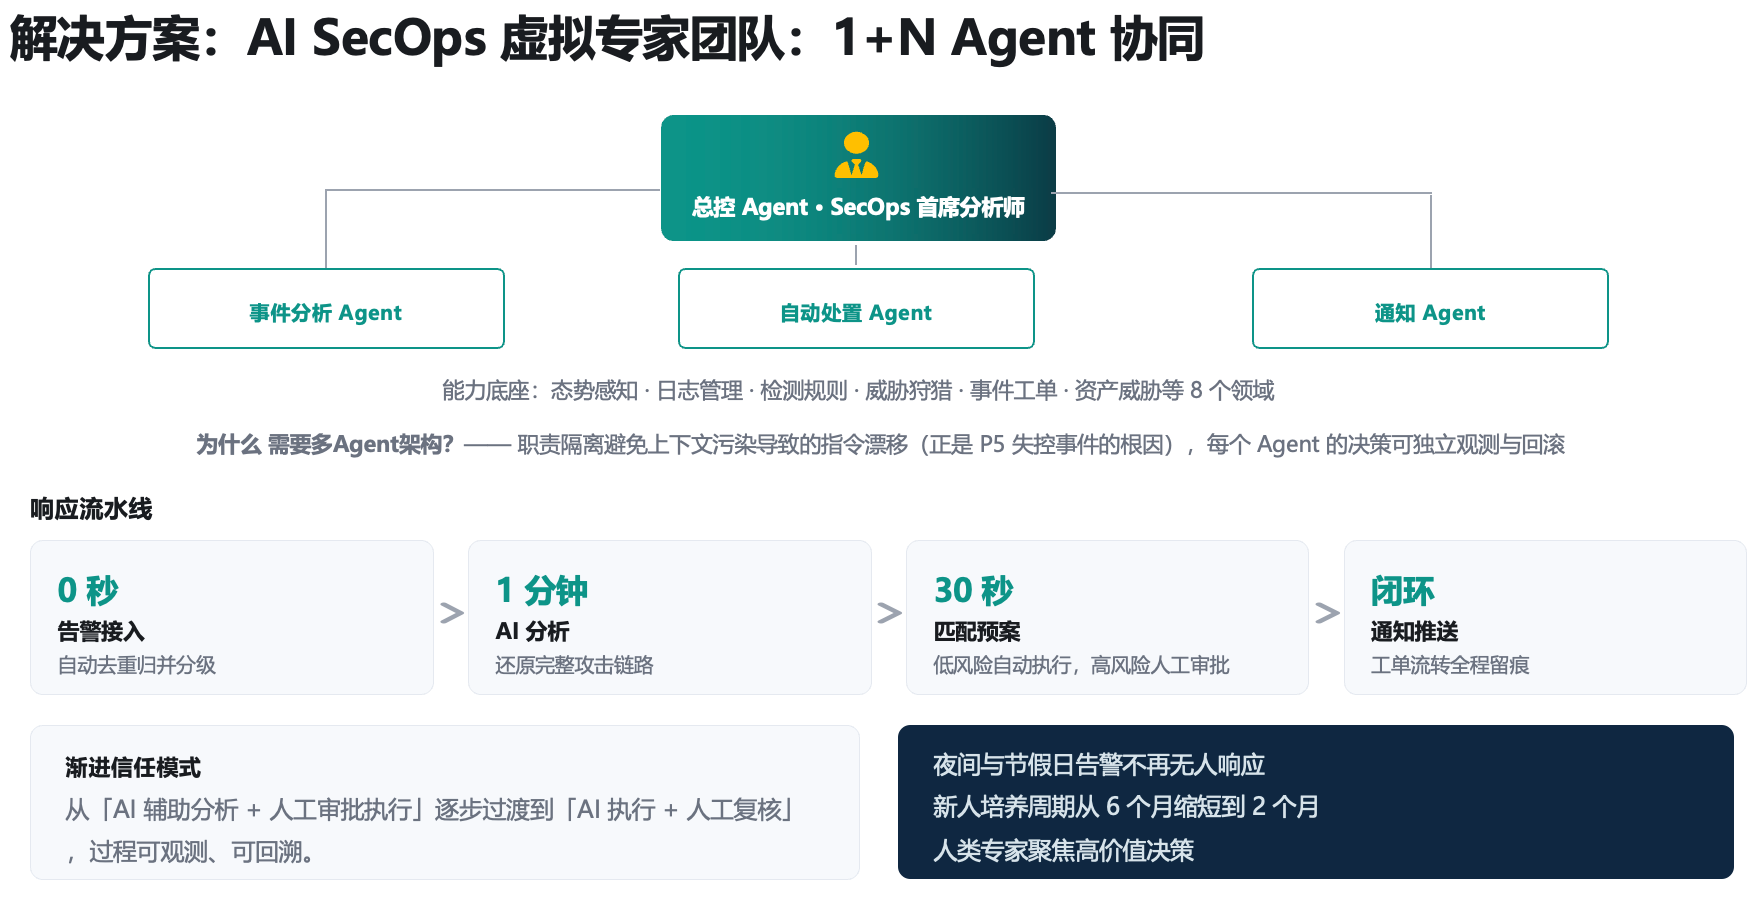
安全团队仅3人,需覆盖7×24,夜间和节假日只能靠邮件接收告警。周末凌晨攻击者利用已知漏洞入侵测试环境并植入 Webshell,无人实时响应;周一早上9点才发现异常,此时攻击者已在内网横向移动36小时。
解法:AI SecOps虚拟专家团队。响应流水线从告警接入、AI分析还原攻击链路、匹配预案,到通知推送与工单流转全程留痕——低风险自动执行,高风险人工审批。团队从「AI辅助分析+人工审批执行」逐步过渡到「AI执行+人工复核」。
场景四
跨国制造企业的「影子AI」盲区
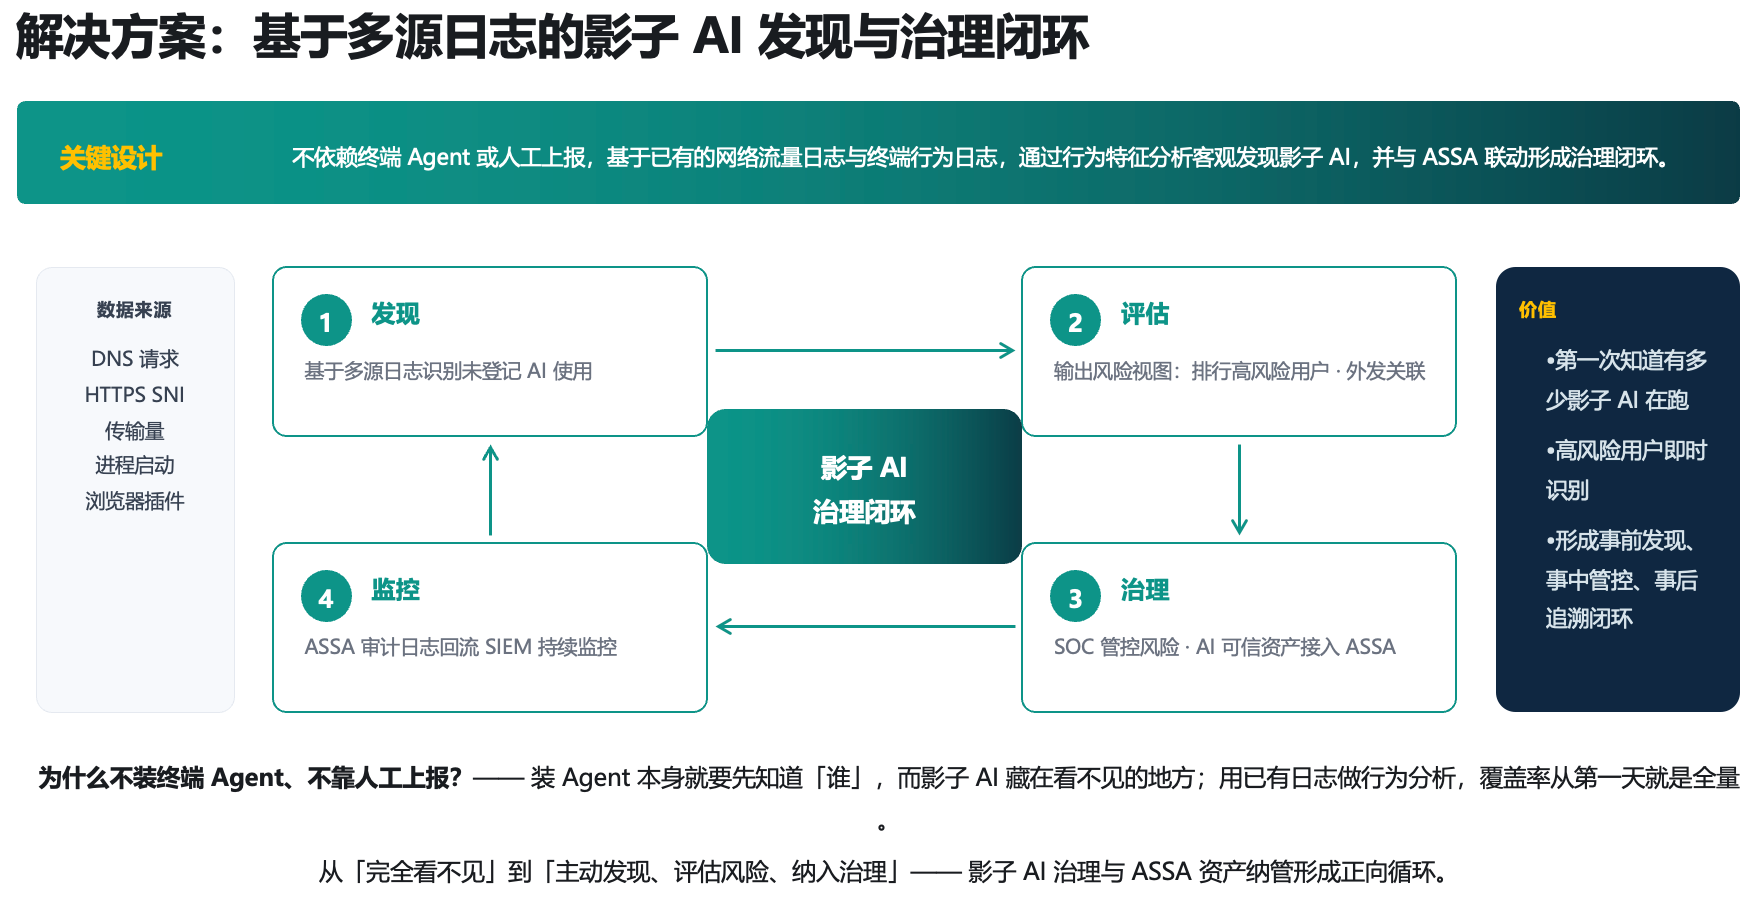
数据泄露调查中发现,某离职员工在离职前三个月频繁使用个人ChatGPT账号处理内部文档,包括客户合同与技术规格书。进一步排查:仅中国区就有200+员工使用个人AI账号,其中30%有过将内部文档粘贴给外部AI的行为。更隐蔽的是,部分员工安装了浏览器AI插件,自动读取网页内容发送给第三方模型,安全团队完全不知情。
解法:不依赖终端Agent、不靠人工上报——基于已有的DNS请求、HTTPS SNI、传输量、进程启动、浏览器插件等日志做行为特征分析,客观发现影子AI,再与ASSA联动形成「发现→评估→治理→监控」闭环。
关于AI安全运营的三条反直觉教训:
1、降噪不是越狠越好。误杀一条高危告警的代价,远高于多看一百条低危告警。AI评分的价值是「排序」而不是「删除」——低分告警降级不丢弃,高分告警必须进人工视野。
2、AI狩猎上线第一个月,误报率会上升。语义关联会挖出大量"以前看不见的异常",其中相当比例是噪声,需要2–4周反馈调优才进入稳定期。
3、自动化的信任是「挣」来的。按动作风险分级放开:先通知类,再隔离类,最后才是封禁类。每一次人工复核通过,都在为下一级自动化积累信任。
两轮咬合:一个体系,双向建设
双轮不是两个独立产品的拼盘,而是同一安全体系的两面。
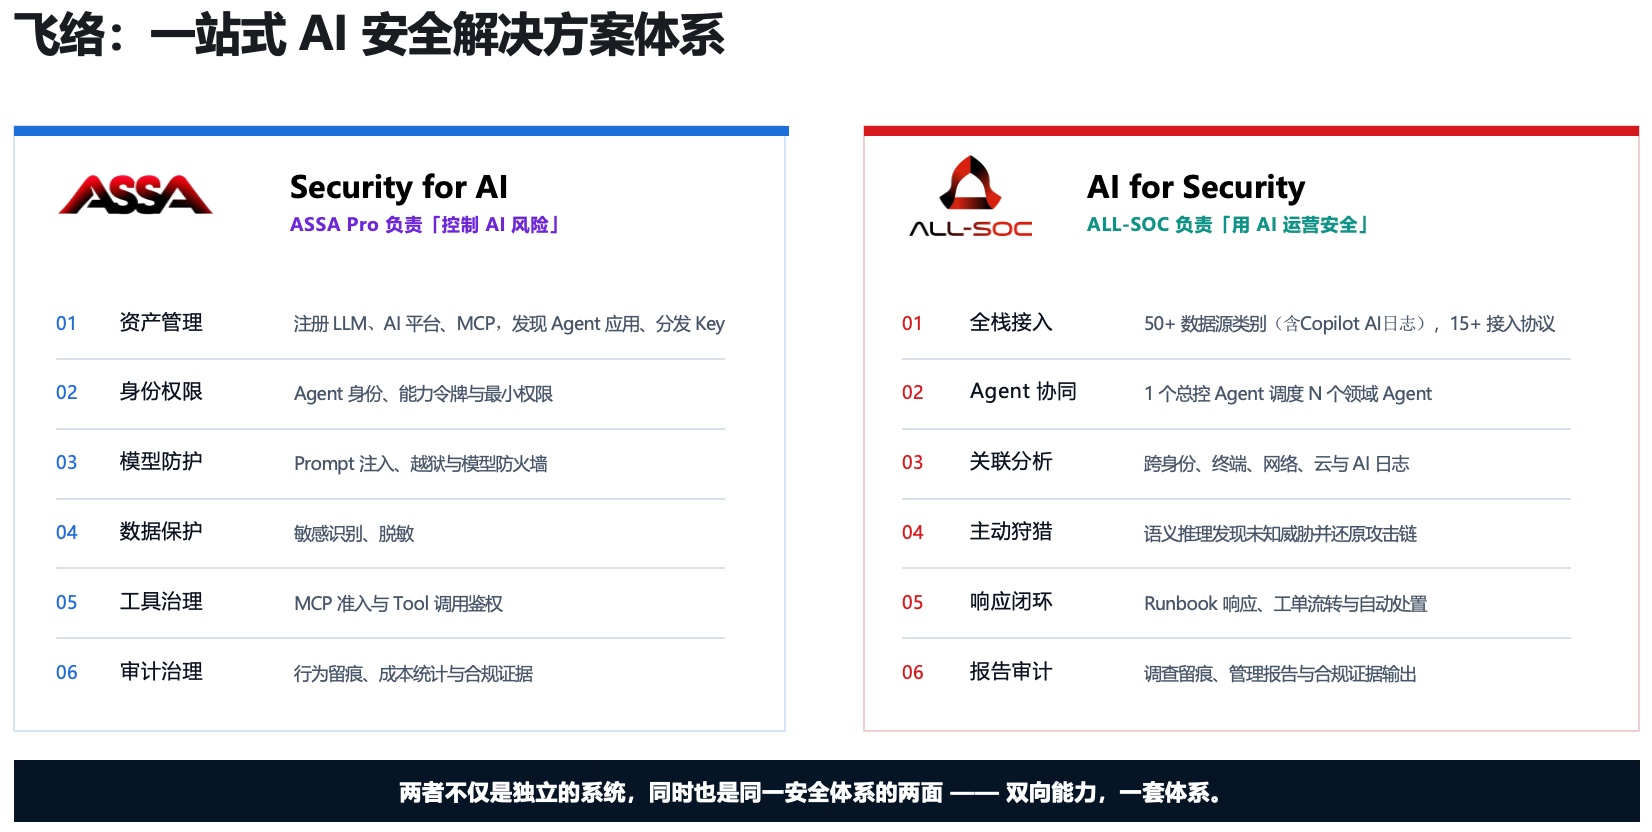
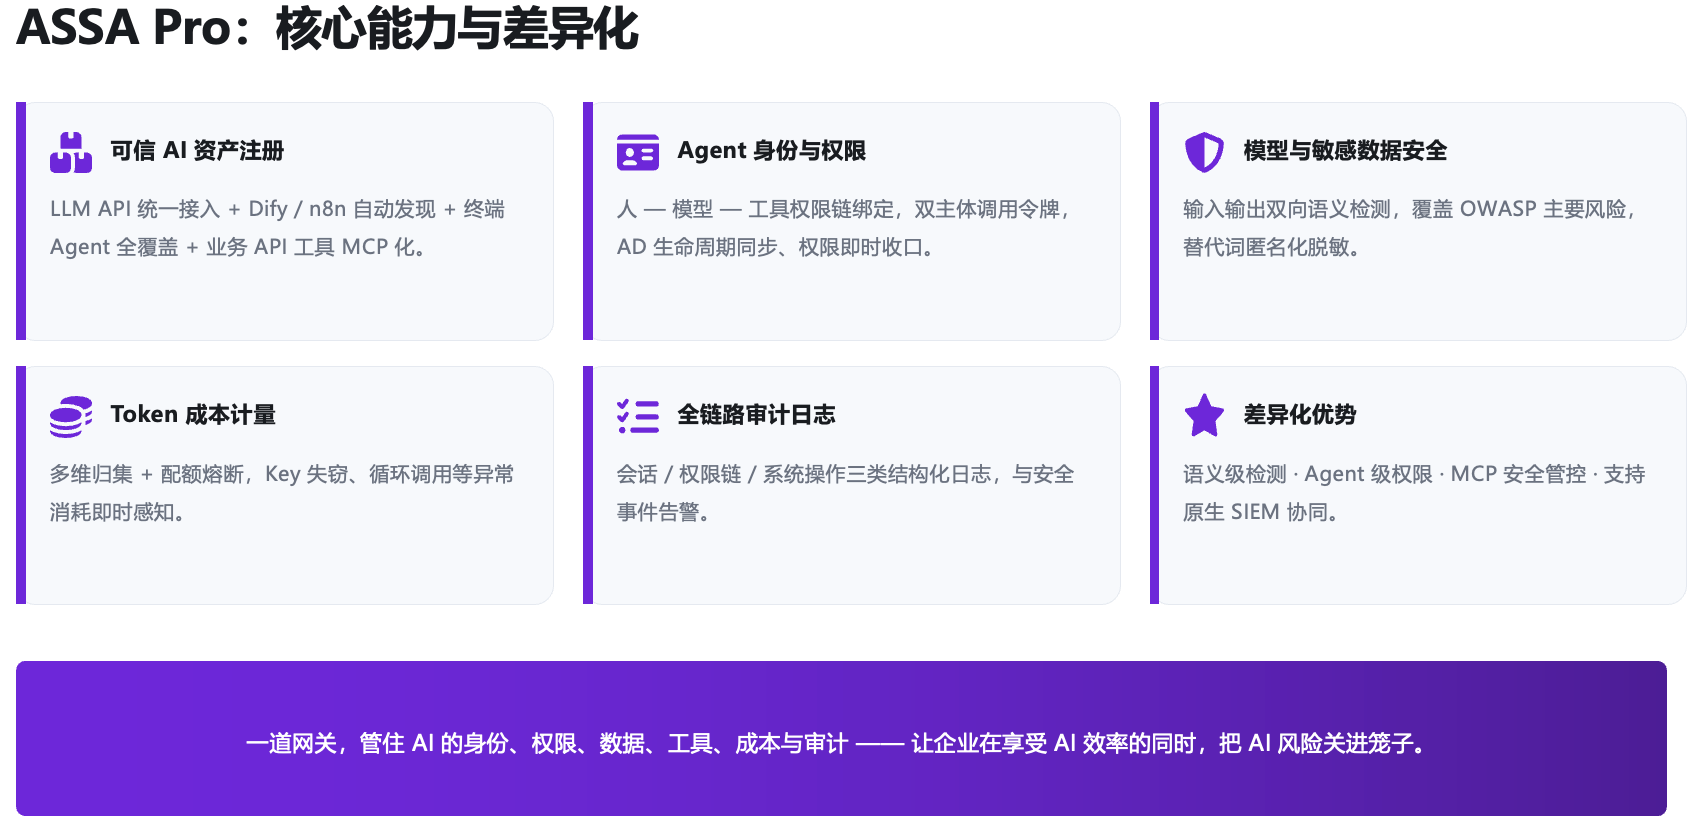
ASSA Pro在AI应用与LLM之间控住风险:身份认证、权限校验、模型安全防护、敏感数据脱敏、MCP工具管控、Token成本计量、全链路审计。
ALL-SOC在同一视角中运营安全:50+数据源统一接入(含Copilot等AI日志)、AI威胁狩猎、智能告警降噪、AI SecOps虚拟团队、影子AI发现、统一运营闭环。
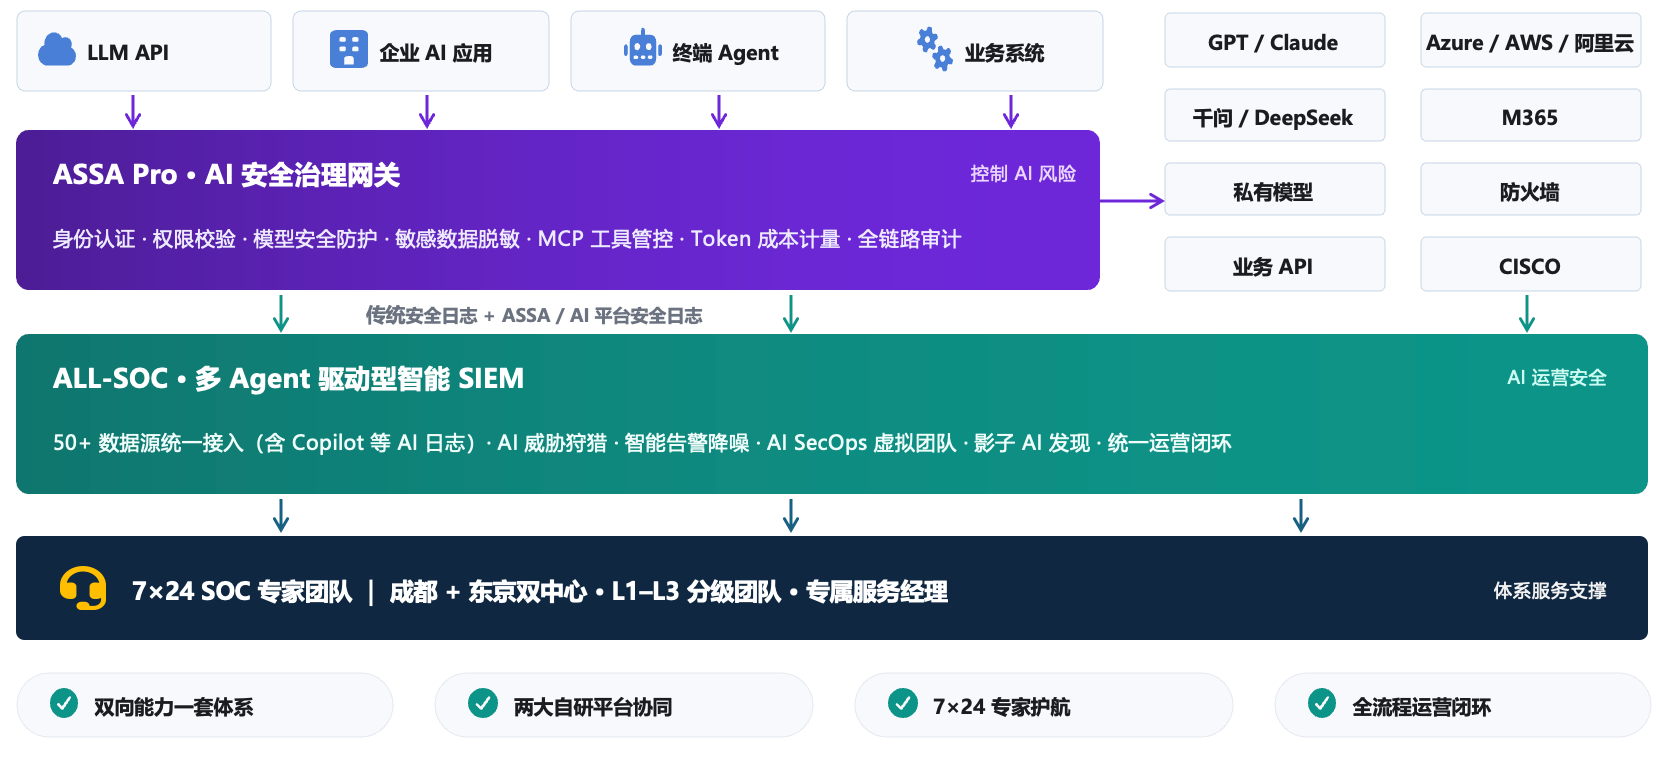
两者之间是有数据回流的:ASSA的审计日志回流SIEM持续监控,SOC发现的影子AI又反向纳入ASSA的可信资产台账。影子AI治理与AI资产纳管,形成一个正向循环。
在这之上,还有7×24 SOC专家团队护航——成都+东京双中心,L1–L3分级团队,专属服务经理为企业AI安全提供全天候、全生命周期的专属护航,让安全能力随业务生长而进化。
写在最后
在AI深度融入企业肌理的当下,安全建设亟需从“单点防御”转向“体系化重构”。
飞络提出“Security for AI+AI for Security”的双轮驱动理念,打造面向AI 时代的一体化企业安全体系,通过“对内管控AI,对外赋能运营,专家全程护航”的三位一体能力,构建覆盖AI风险治理、AI运营安全与SOC专业服务的全栈防护。
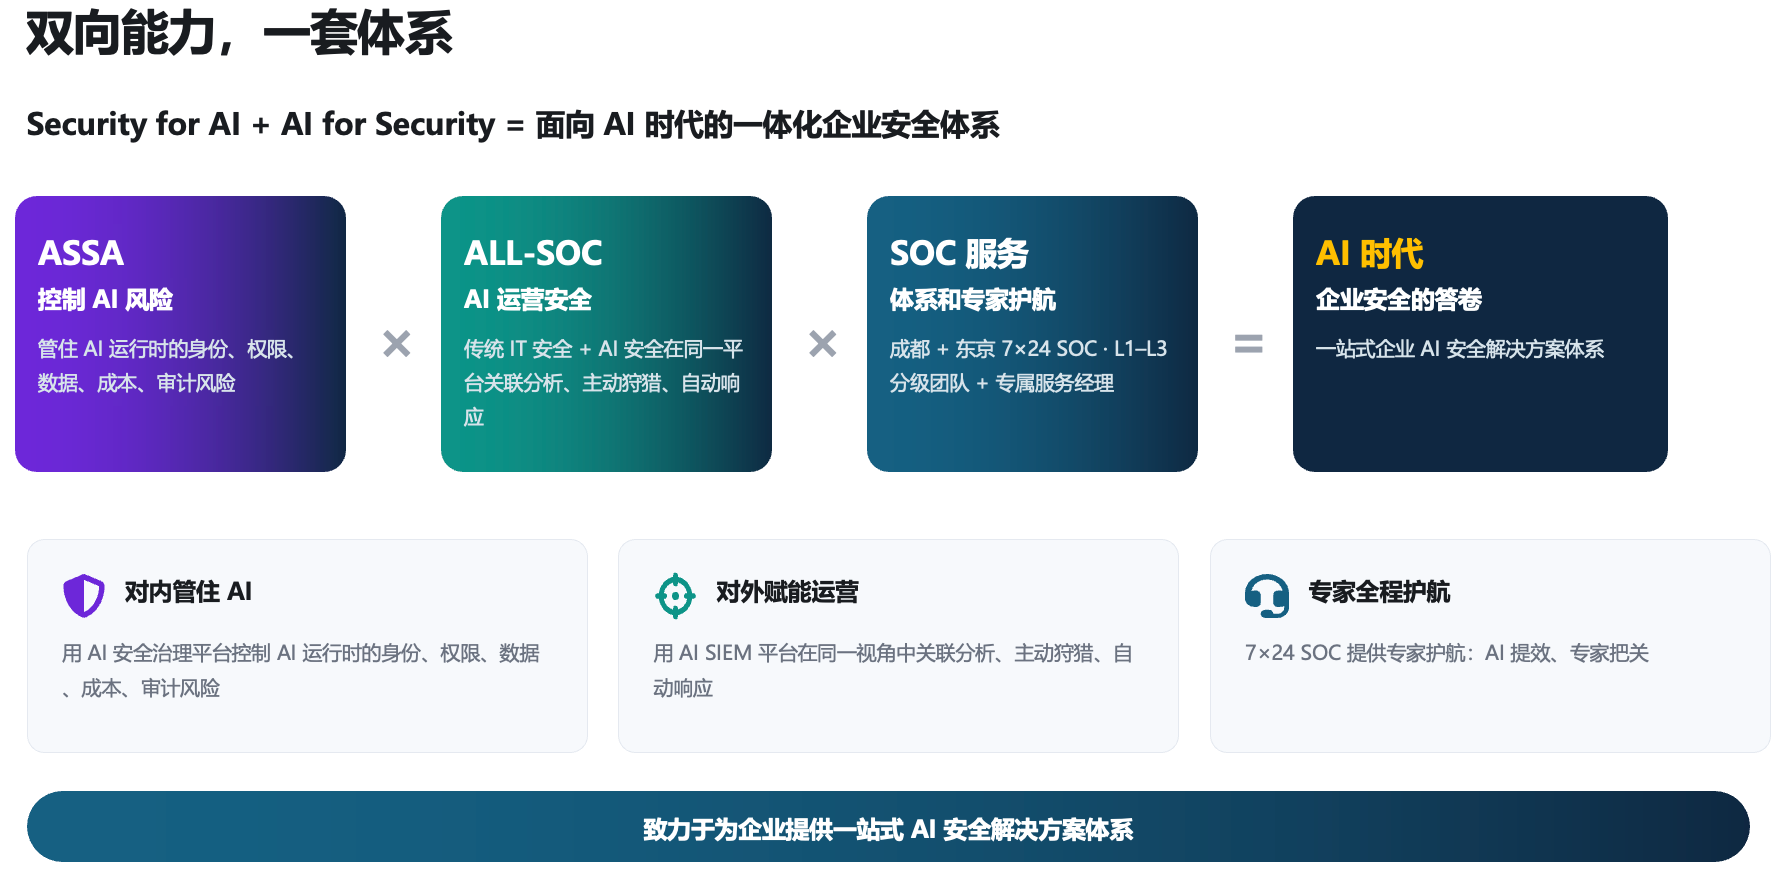
依托ASSA平台对AI运行时的身份、权限、数据、成本与审计风险进行精细化管控;借助ALL-SOC实现传统IT安全与AI安全的统一关联分析、主动狩猎与自动响应;再叠加7×24小时SOC专家团队的分级护航与提效把关,飞络致力于为企业提供一站式AI安全解决方案体系,助力企业在智能化转型中筑牢安全底座,实现安全与业务的双向奔赴。
扫码获取《飞络AI安全解决方案》
如您想要咨询AI安全相关问题,欢迎通过以下联系方式与我们取得联系,飞络安全团队将为您提供一对一专属服务。