2026-09-14·6 分钟阅读
引言
一个SOC分析师的日常
如果你在SOC干过,下面这个场景一定不陌生:
早上9点坐到工位,SIEM控制台上昨晚积攒了3274条告警。你逐一过筛,删掉重复的、排除误报的、标记低优先级的……等处理完,已经快中午了。然后新的一波告警又涌进来。
下午终于有空看一封钓鱼邮件的溯源,刚分析到一半,某个资产又触发高危告警。
晚上写日报的时候,你发现真正花在深度威胁狩猎上的时间,可能不到1小时。
这不是某个团队的个案,这是整个行业的通病。
Splunk在《2025年安全现状报告》中给出了一个扎心的数字:SOC分析师平均每天要处理超过30000条告警,其中超过70%是重复或误报。与此同时,安全团队的倦怠率已经达到临界点。
问题不在于人不努力,而在于架构本身的天花板到了。
SOC 1.0:规则驱动,人力堆砌
传统SOC的架构核心可以用一个公式概括:
SIEM+IDS/IPS+告警规则+人工研判
这套架构在过去十年里撑住了绝大多数企业的安全运营,但它的局限性正在快速暴露:
规则的滞后性
每一条检测规则都是“已知攻击模式的固化”。这意味着——攻击者只要换个姿势,规则就失效了。0day漏洞、新型TTP、变形恶意软件,这些都不是静态规则能覆盖的。
02、告警的洪流
一个中等规模企业的WAF+EDR+IDS,每天轻松产生数万条告警。SIEM的关联规则能压缩一部分,但最终到分析师面前的,仍然是海量低质量信息。
03、信息孤岛
资产管理系统、漏洞扫描器、威胁情报平台、日志分析工具——每个系统都有自己的数据格式和视角。分析师要还原一个完整的攻击链,往往需要跨4-6个系统拼图。
04、响应依赖人工
发现告警→人工查上下文→人工判断严重程度→人工执行封禁/隔离→人工写报告。整个链条里,“人”是瓶颈,也是单点故障。
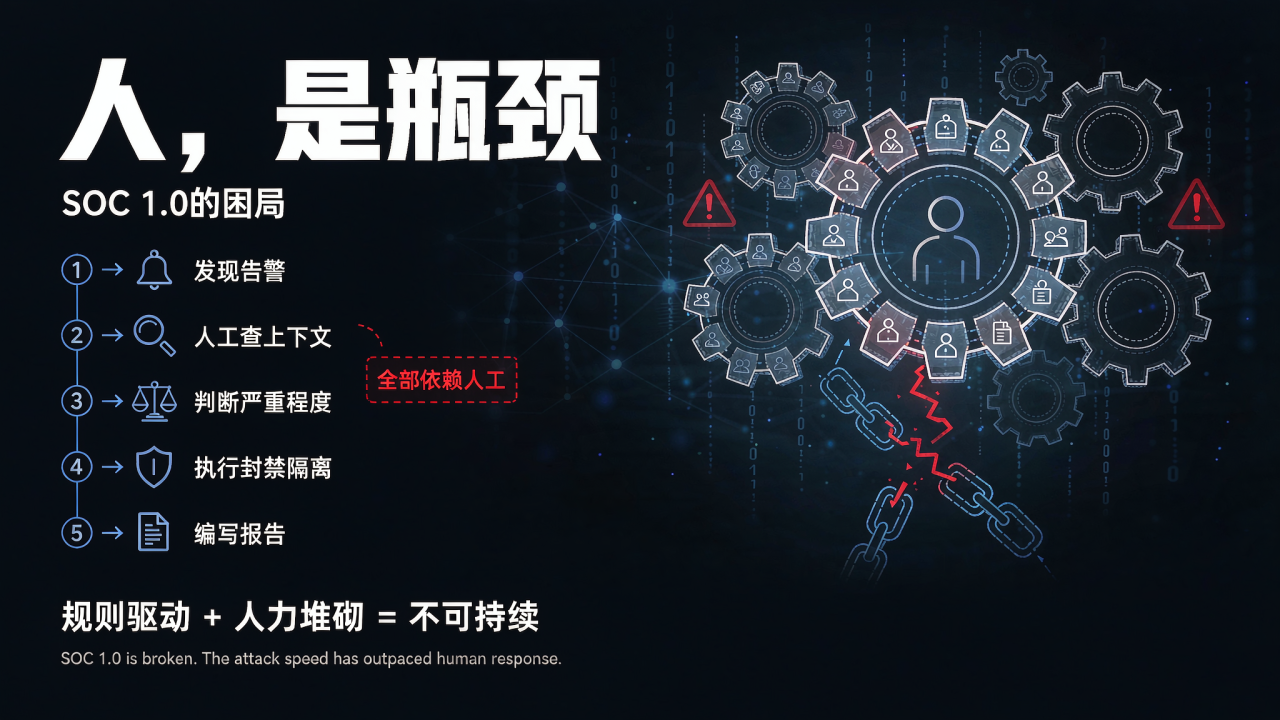
SOC 1.0的本质是规则驱动+人力堆砌。在攻击节奏变快、攻击面持续扩大的今天,这条路已经走不动了。
SOC 2.0:数据驱动,智能决策
SOC 2.0不是“在SOC 1.0上装个大模型”,而是从底层架构开始的范式转换。
它的核心理念是:让机器做机器擅长的事(检测、关联、响应),让人专注决策和洞察。
具体来说,SOC 2.0包含五大核心能力:
能力一:AI SecOps团队
SOC 2.0的终极形态不是“AI辅助人”,而是“AI替代人执行重复性工作”。
SOC 2.0的解法是:1名AI运营专家(总控Agent)协同N个领域Agent,构建7×24不间断的虚拟安全专家团队。
内置Agent矩阵覆盖全链路:日志分析Agent负责海量数据清洗与异常提取,威胁检测Agent实时匹配海量检测场景与预设Use Case,主动狩猎Agent基于本体论语义推理自动还原攻击链,态势感知Agent生成安全健康分让管理层快速看懂安全态势,情报分析Agent实时关联多源威胁情报,工单处置Agent驱动AI Runbook自动执行封禁、隔离、通知等响应动作。
核心价值在于:7×24不间断运营、威胁识别准确率大幅提升、平均响应时间显著缩短、秒级威胁分析。一个AI团队的产能可匹敌多名安全专家,在降低人力成本的同时实现覆盖能力的跃升。
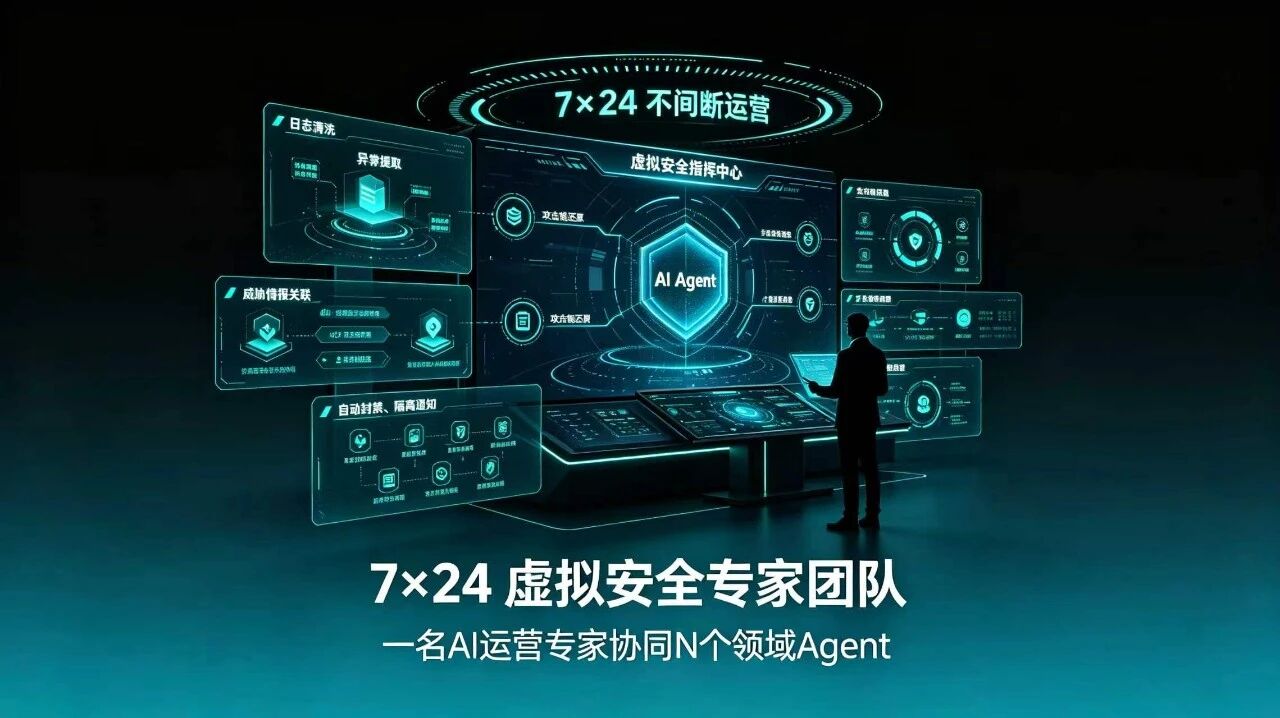
分析师的角色从“执行者”彻底转变为“监督者与决策者”——AI Agent处理标准化工作,人类专注高风险事件裁定与战略决策。
能力二:AI威胁狩猎
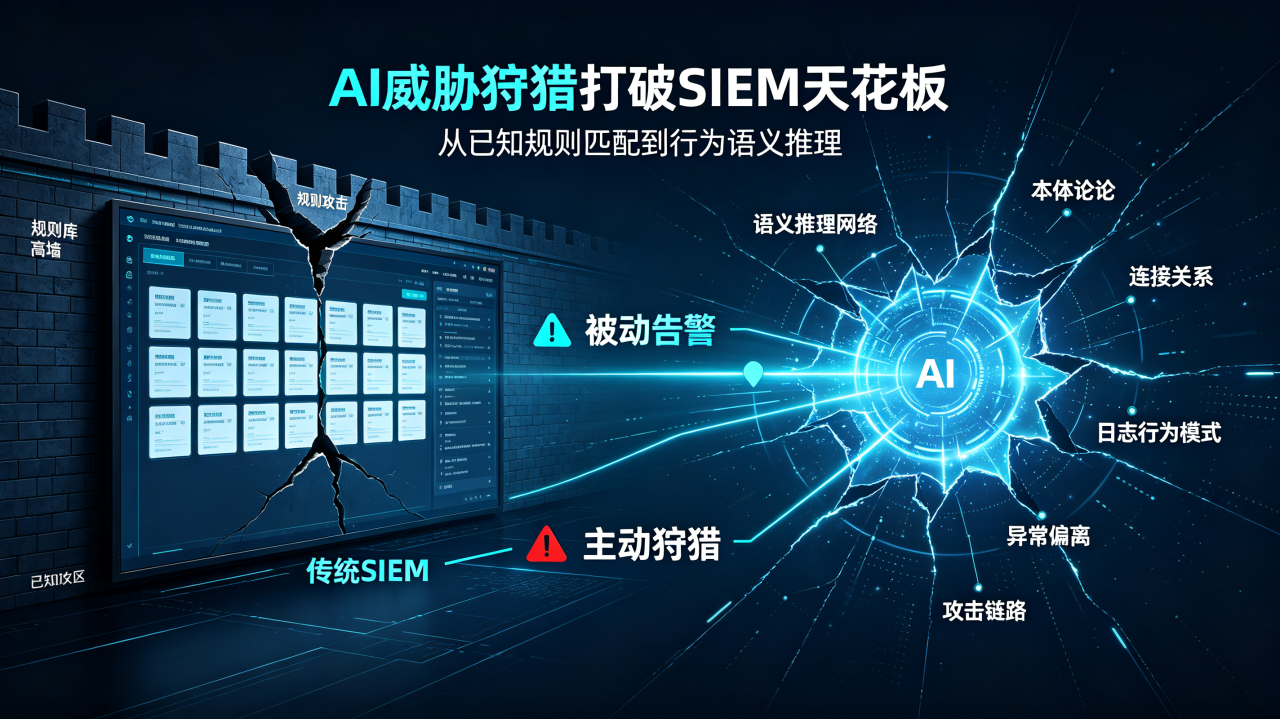
传统SIEM的检测逻辑是“已知规则匹配已知攻击”——规则库里有什么,才能发现什么。AI威胁狩猎打破了这个天花板。
SOC 2.0采用基于本体论的语义推理引擎,构建四阶段狩猎链:感知→推演→决策→行动。系统不依赖预置规则,而是通过AI自主分析日志中的行为模式、实体关系和异常偏离,主动发现未知威胁。
具体能力包括:自动还原完整攻击链路、溯源攻击入口、识别横向移动轨迹、标注受影响资产范围。更关键的是,狩猎Agent具备AI自我强化机制——每一次狩猎结果都会反馈到知识库,形成“越用越聪明”的智能狩猎飞轮。
这意味着:即使是0day漏洞利用、新型TTP、变形恶意软件等传统规则无法覆盖的攻击,AI也能通过行为语义异常主动捕获。从“被动等待告警”到“主动出击狩猎”,这是传统SIEM根本做不到的范式突破。
能力三:AI会话交互
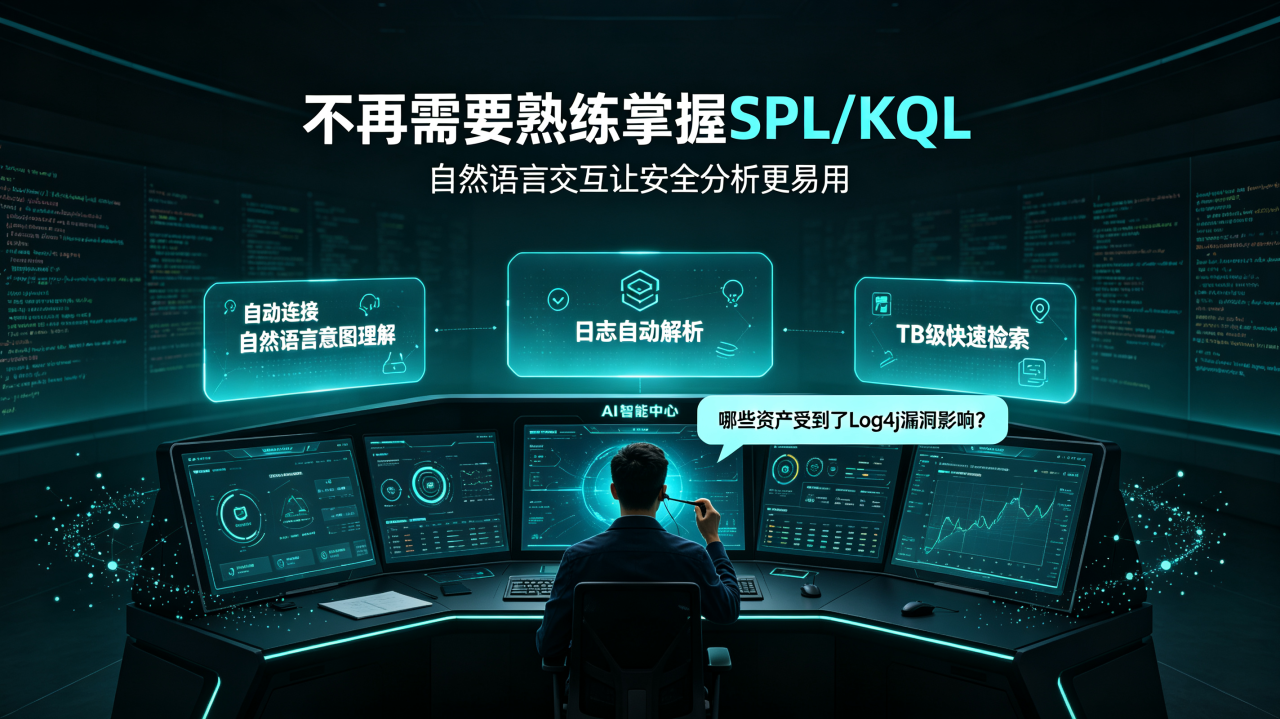
传统SIEM的使用门槛极高——分析师必须熟练掌握SPL、KQL等查询语言,培训周期长达1-3个月。这直接导致了“工具买了但用不起来”的尴尬。
SOC 2.0用自然语言交互彻底打破了这道墙。分析师不再需要写查询语句,直接用自然语言提问即可:“过去24小时有哪些异常登录?”“哪些资产受到了Log4j漏洞影响?”“本周高危告警趋势如何?”
系统背后是AI智能中心的能力支撑:自然语言意图理解、日志自动解析、TB级数据快速检索。从SPL/KQL查询到自然语言对话,从GB级吃力到TB级从容,从漫长培训周期到普通IT人员即可上手——学习成本大幅降低。
这不仅解放了稀缺的SIEM工程师,更让安全运营的门槛大幅降低。3人小团队也能拥有专业级的安全分析能力。
能力四:自动化响应
从“告警→响应”的链路,SOC 2.0通过编排自动化(SOAR)实现秒级闭环。
当事件触发预设条件时,Playbook自动执行:
•高危IP自动封禁
•异常账号自动冻结
•受控主机自动隔离
•负责人自动通知
分析师从“执行者”变成“决策者”——只对高风险或模糊事件做人工裁定。
能力五:主流情报集成
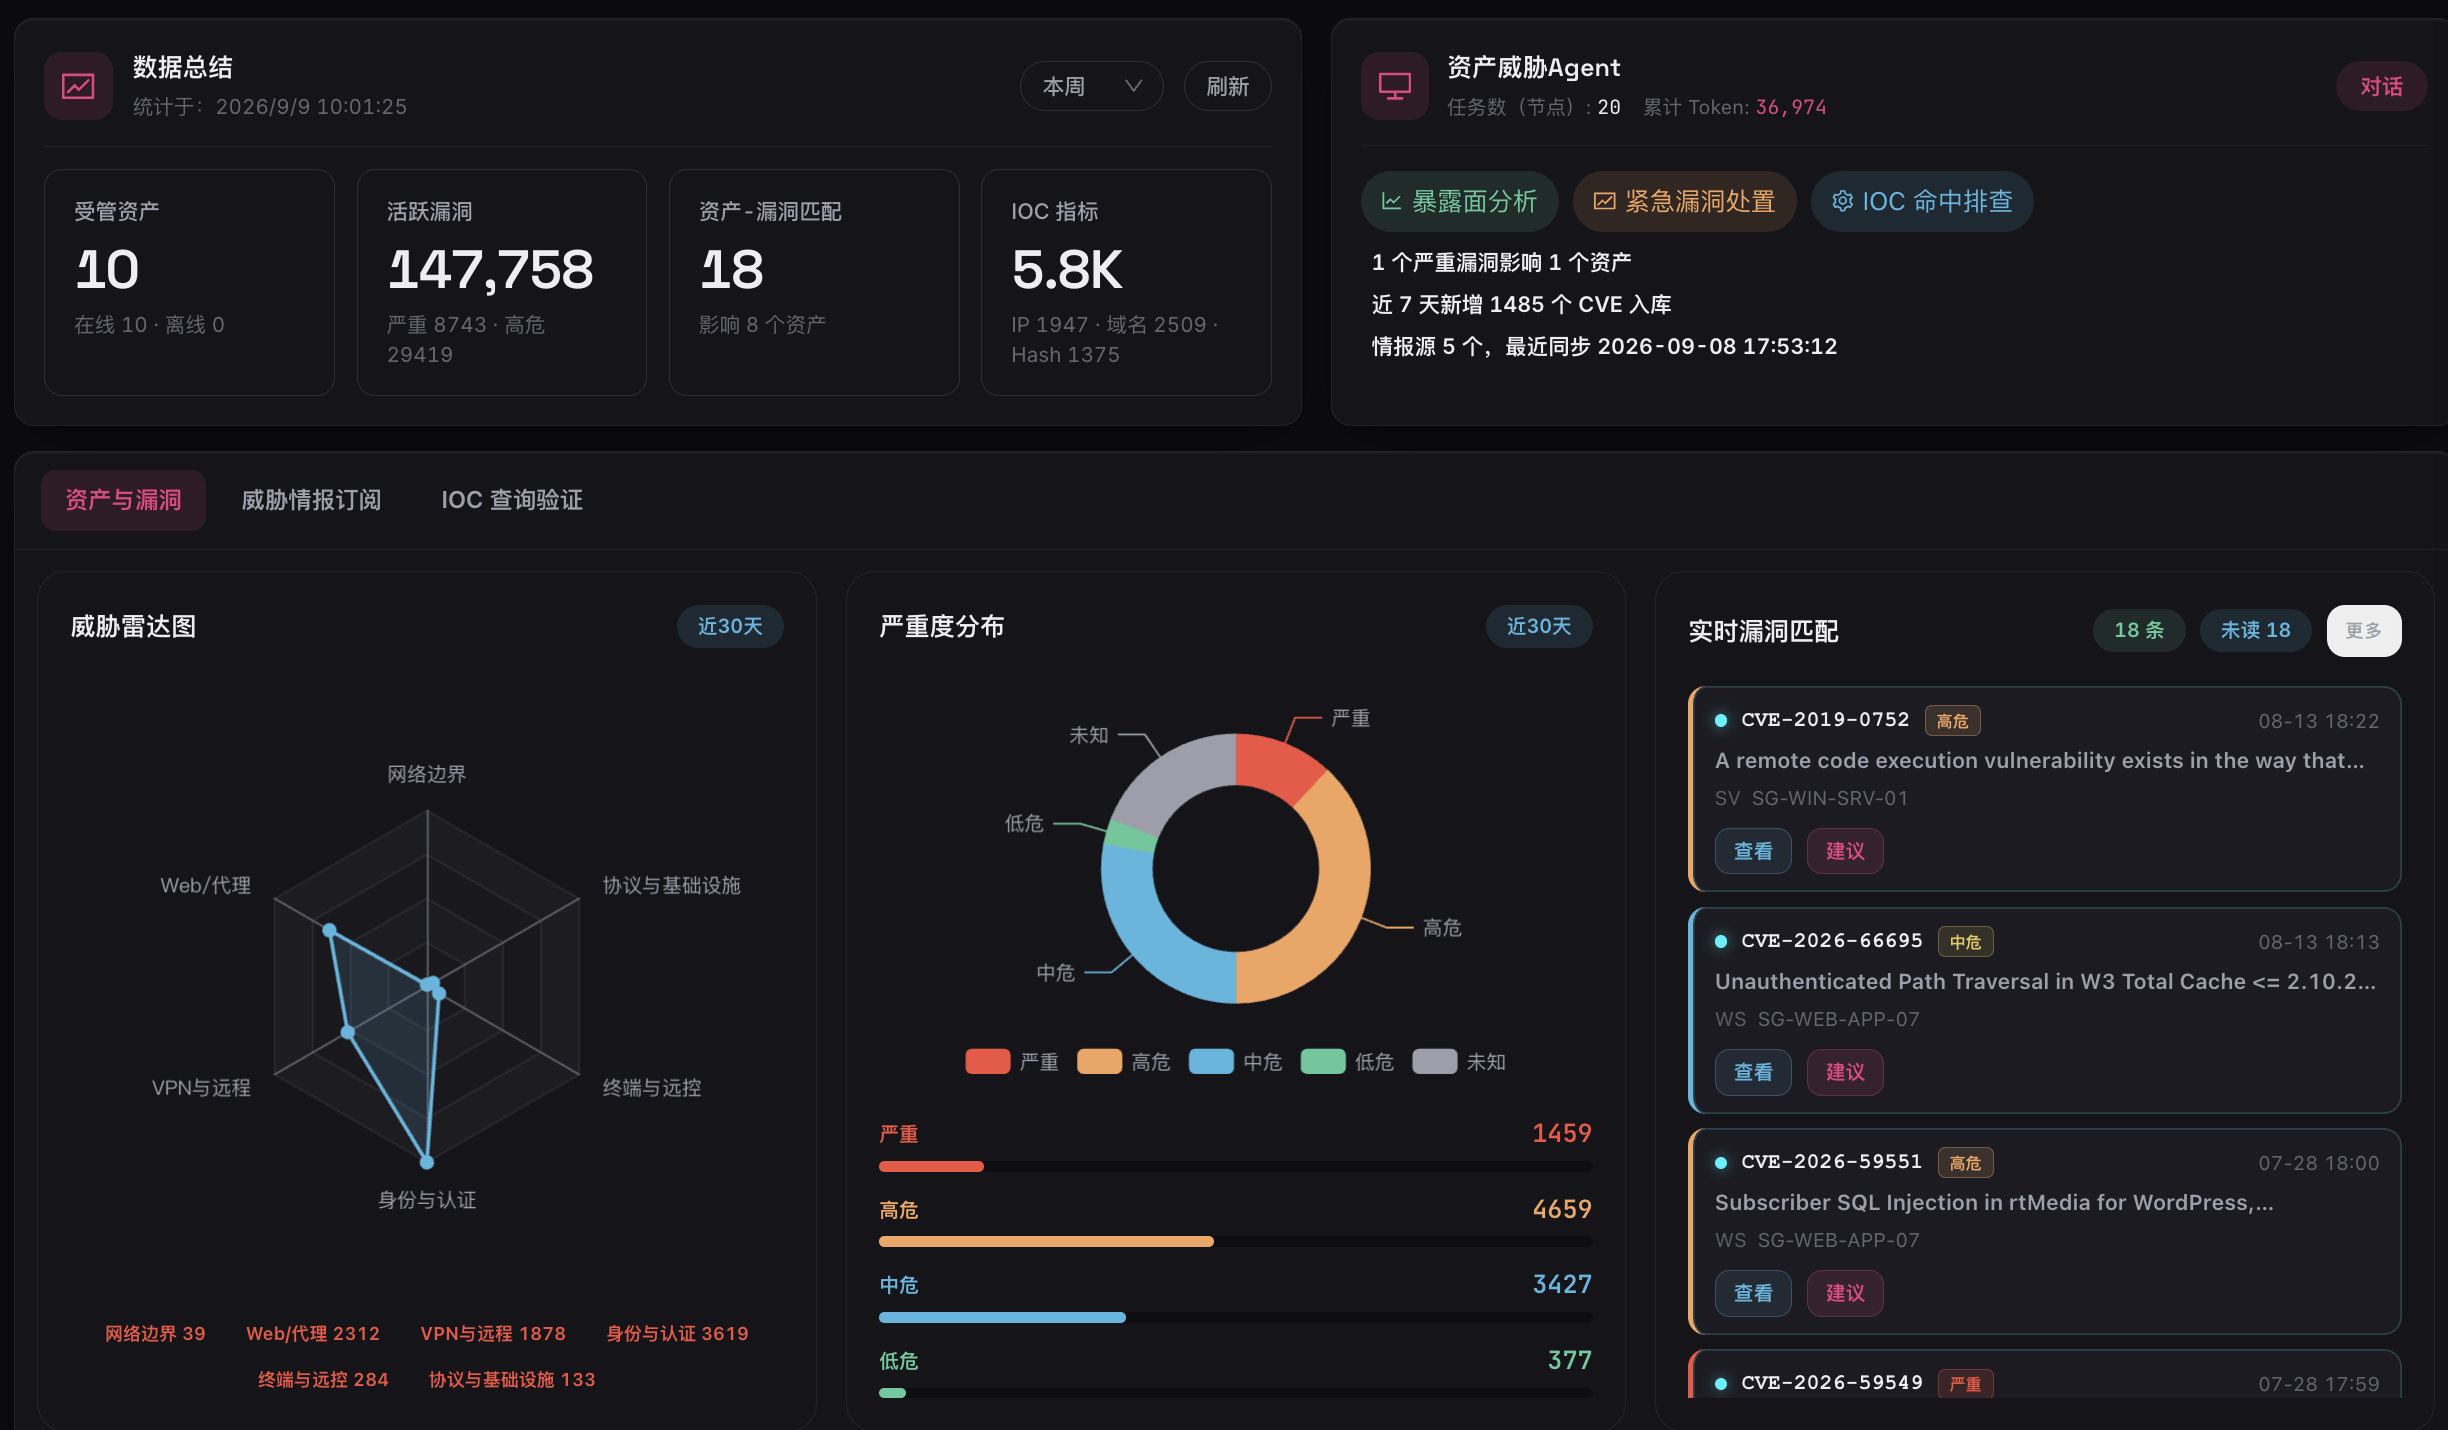
威胁情报的价值不在于“有多少条”,而在于“能不能用得上”。传统模式下,情报订阅、资产清单、漏洞数据库是三个孤岛,分析师需要手动交叉比对,效率极低。
SOC2.0要求能够集成多源IOC情报库与CVE漏洞库,支持情报实时更新,通过AI向量匹配技术,自动将情报与企业IT资产及版本信息进行关联——新漏洞爆出当天,就能立刻回答“影响几台设备、先补哪台”。
架构全景:底座是数据,灵魂是智能
SOC 2.0的技术架构可以分为四层:
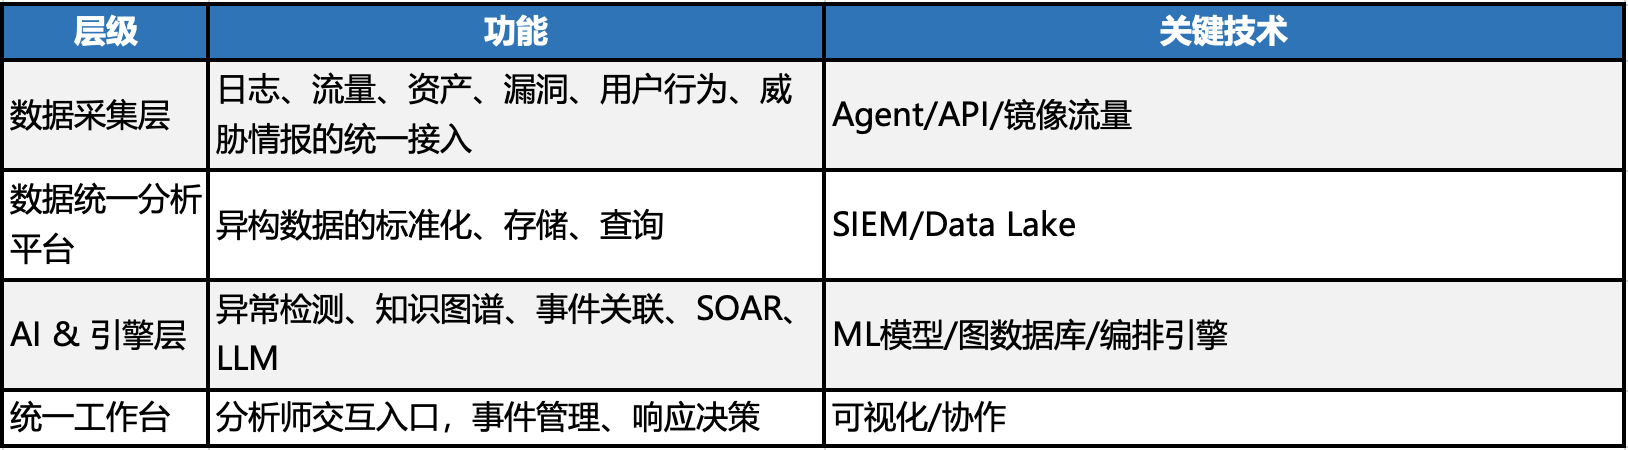
一句话总结:底座是数据,灵魂是智能,入口是工作台。
落地实践:从概念到产品
上面讲的SOC 2.0五大核心能力,不是概念蓝图,不是三年规划——飞络ALL-SOC 3.0已经将其全部落地为开箱即用的产品。
ALL-SOC 3.0是全AI Agent驱动的智能SIEM平台,以“传统SIEM全部能力×AI Agent×自然语言×主动狩猎×精准可控”为核心定位,三层能力架构覆盖从基础功能到范式突破的完整进化路径:
⭐️第一层·全面继承:日志存储、日志搜索、Use Case规则、告警管理、报表输出——传统SIEM的基础功能一个不少,平滑迁移零门槛。
⭐️第二层·深度进化:AI智能中心提供自然语言交互,AI事件评分实现自动风险评估,AI规则推荐根据客户日志源自动匹配300+检测场景与500+预设Use Case,误报率下降85%,配置时长缩短80%。
⭐️第三层·独家革新:AI Agent架构驱动1名总控Agent协同N个领域Agent组成7×24虚拟安全专家团队;AI主动威胁狩猎基于本体论语义推理覆盖未知威胁;AI Runbook实现自动处置闭环;AI渐进信任模式让AI决策过程透明可控、可校准。
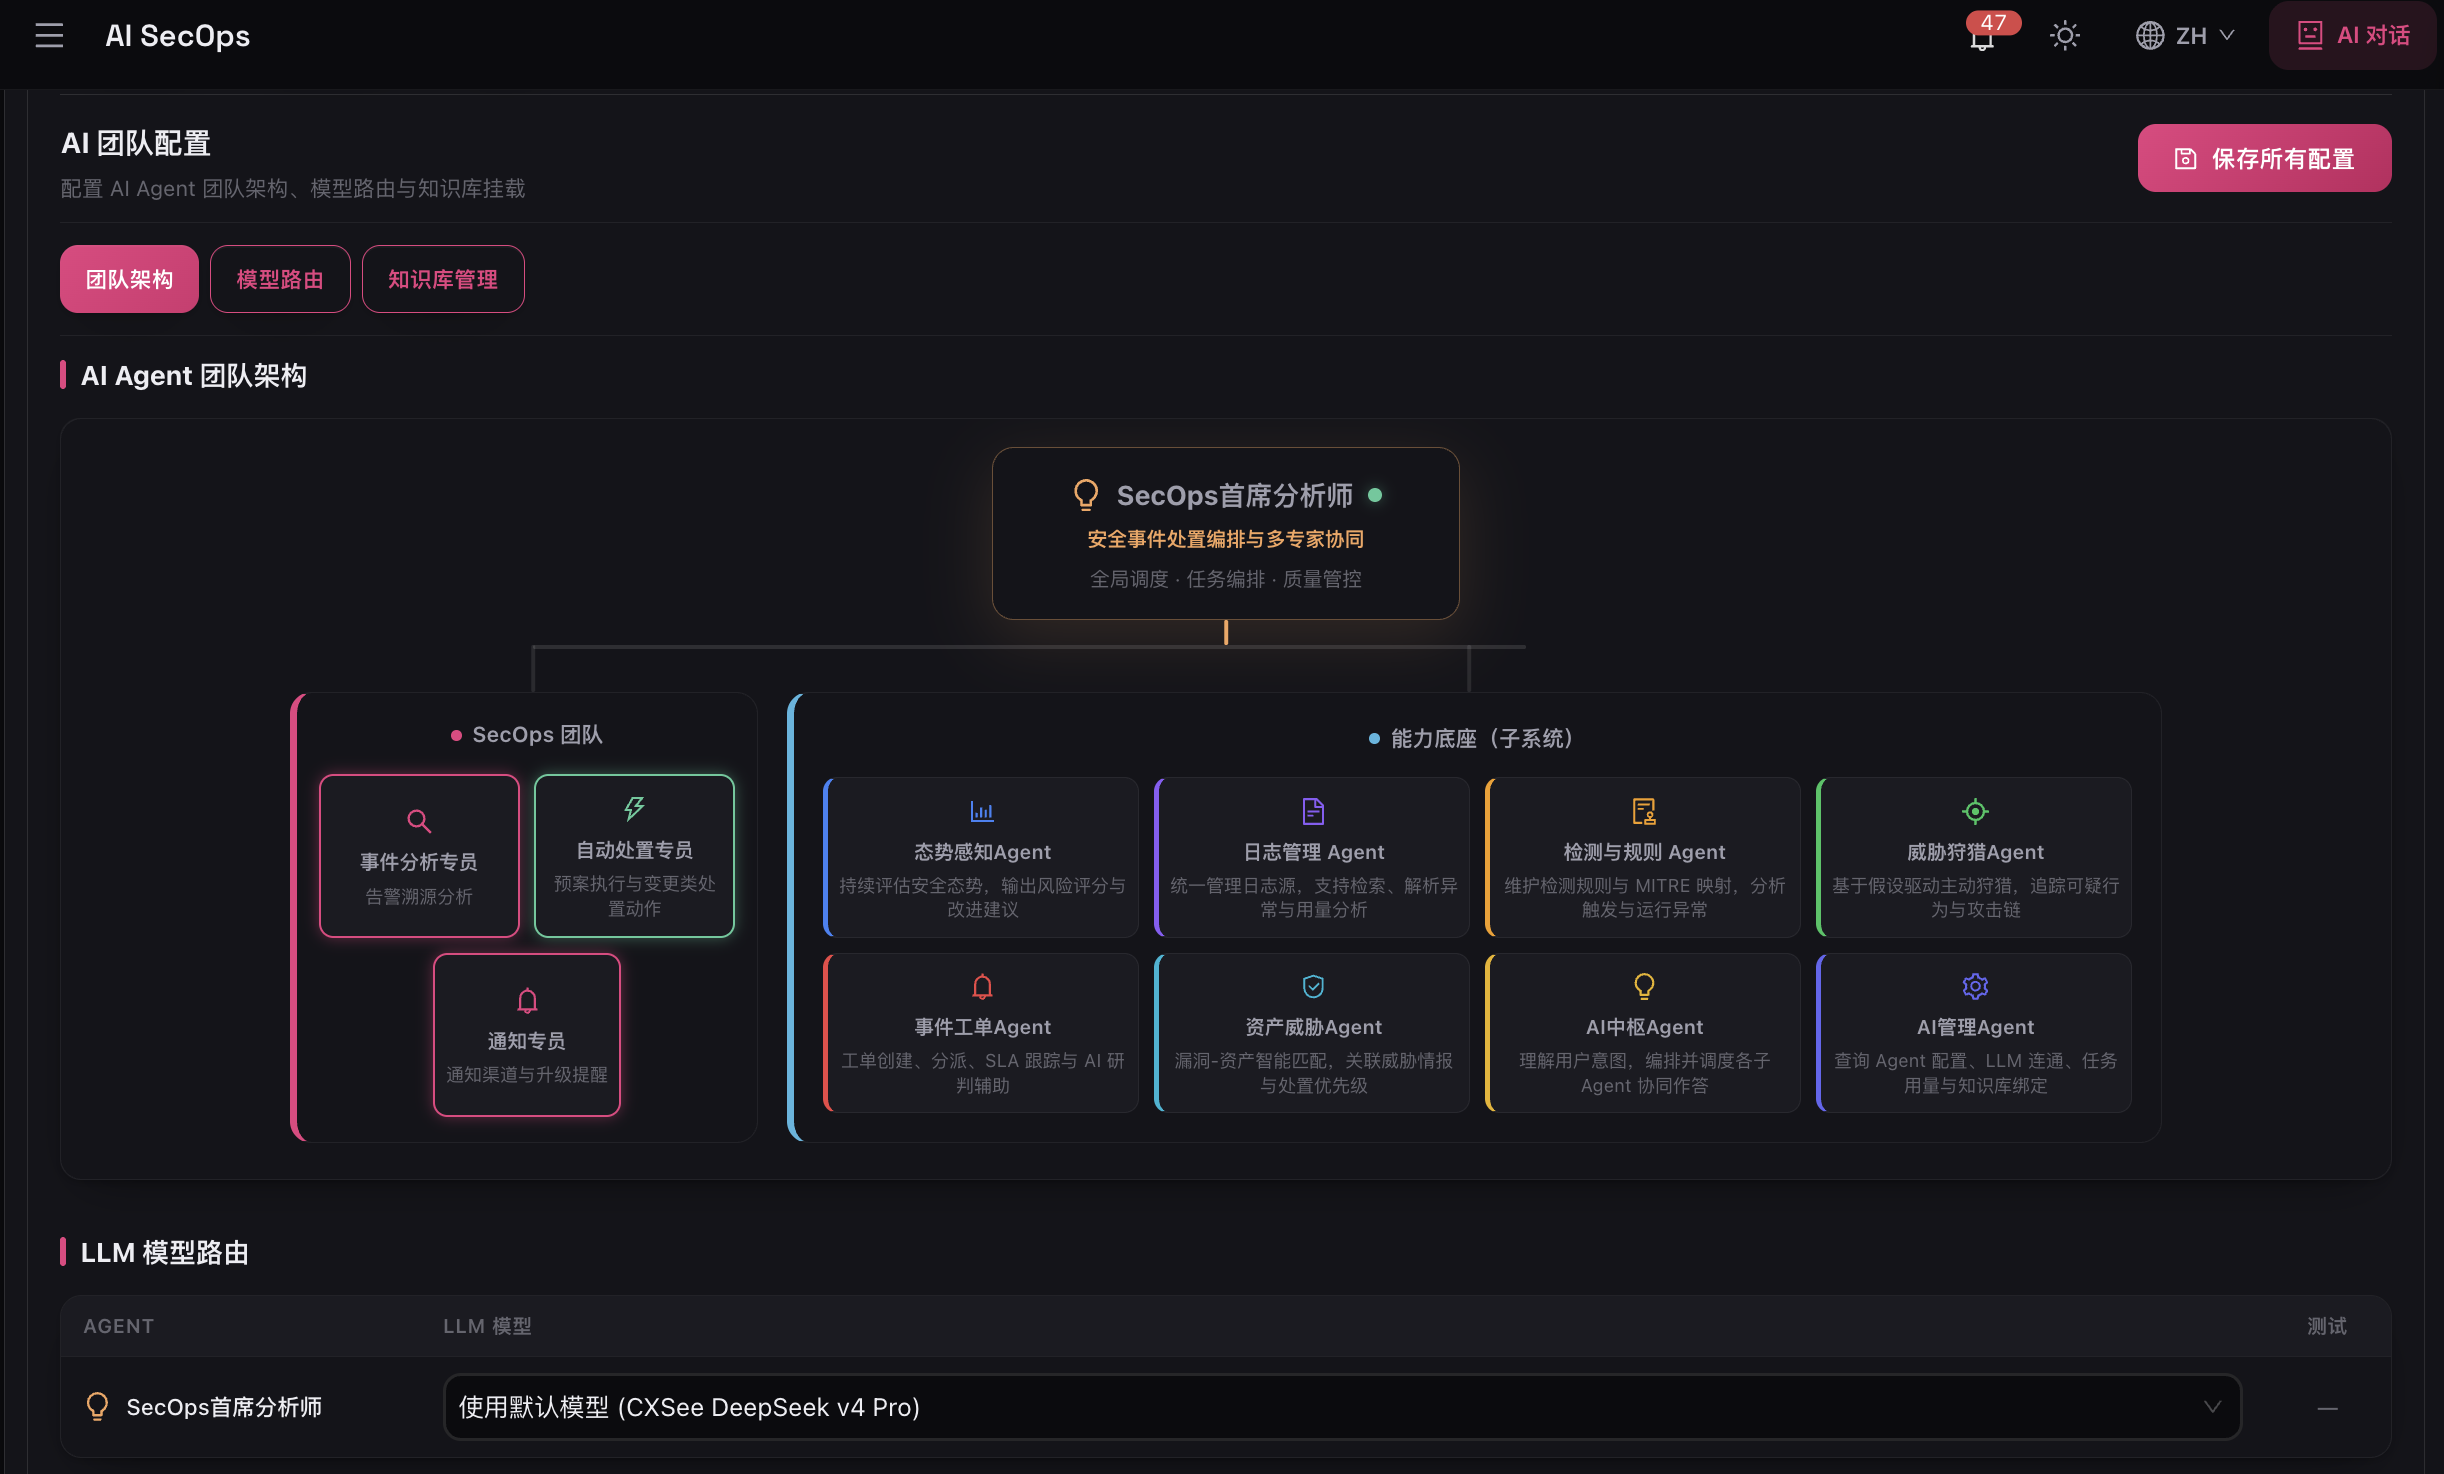
部署模式上,ALL-SOC 3.0提供云端SaaS与本地On-Premise双轨选择:
SaaS模式开箱即用、按量付费,适合中小企业快速上线;
On-Premise模式数据不出境、自主可控,满足等保、ISO27001等强合规要求。
无论3人小团队还是万人大集团,都能在最合适的模式下用起来。
SOC 2.0不是未来时,是现在进行时。而ALL-SOC 3.0,正是这一愿景的开箱即用之选。
结语
攻击者已经武装到了牙齿——自动化攻击工具、AI生成的钓鱼邮件、即服务化的勒索软件。防守方如果还在用“人海战术”,本质上是在用肉身挡子弹。
SOC 2.0不是一个概念,而是现实业务的刚需。它的核心本质只有一句话:
让机器做机器擅长的事情,让人专注决策和洞察。
SOC不是为了证明我们很忙,而是为了证明我们能赢。