2026-10-23·4 分钟阅读
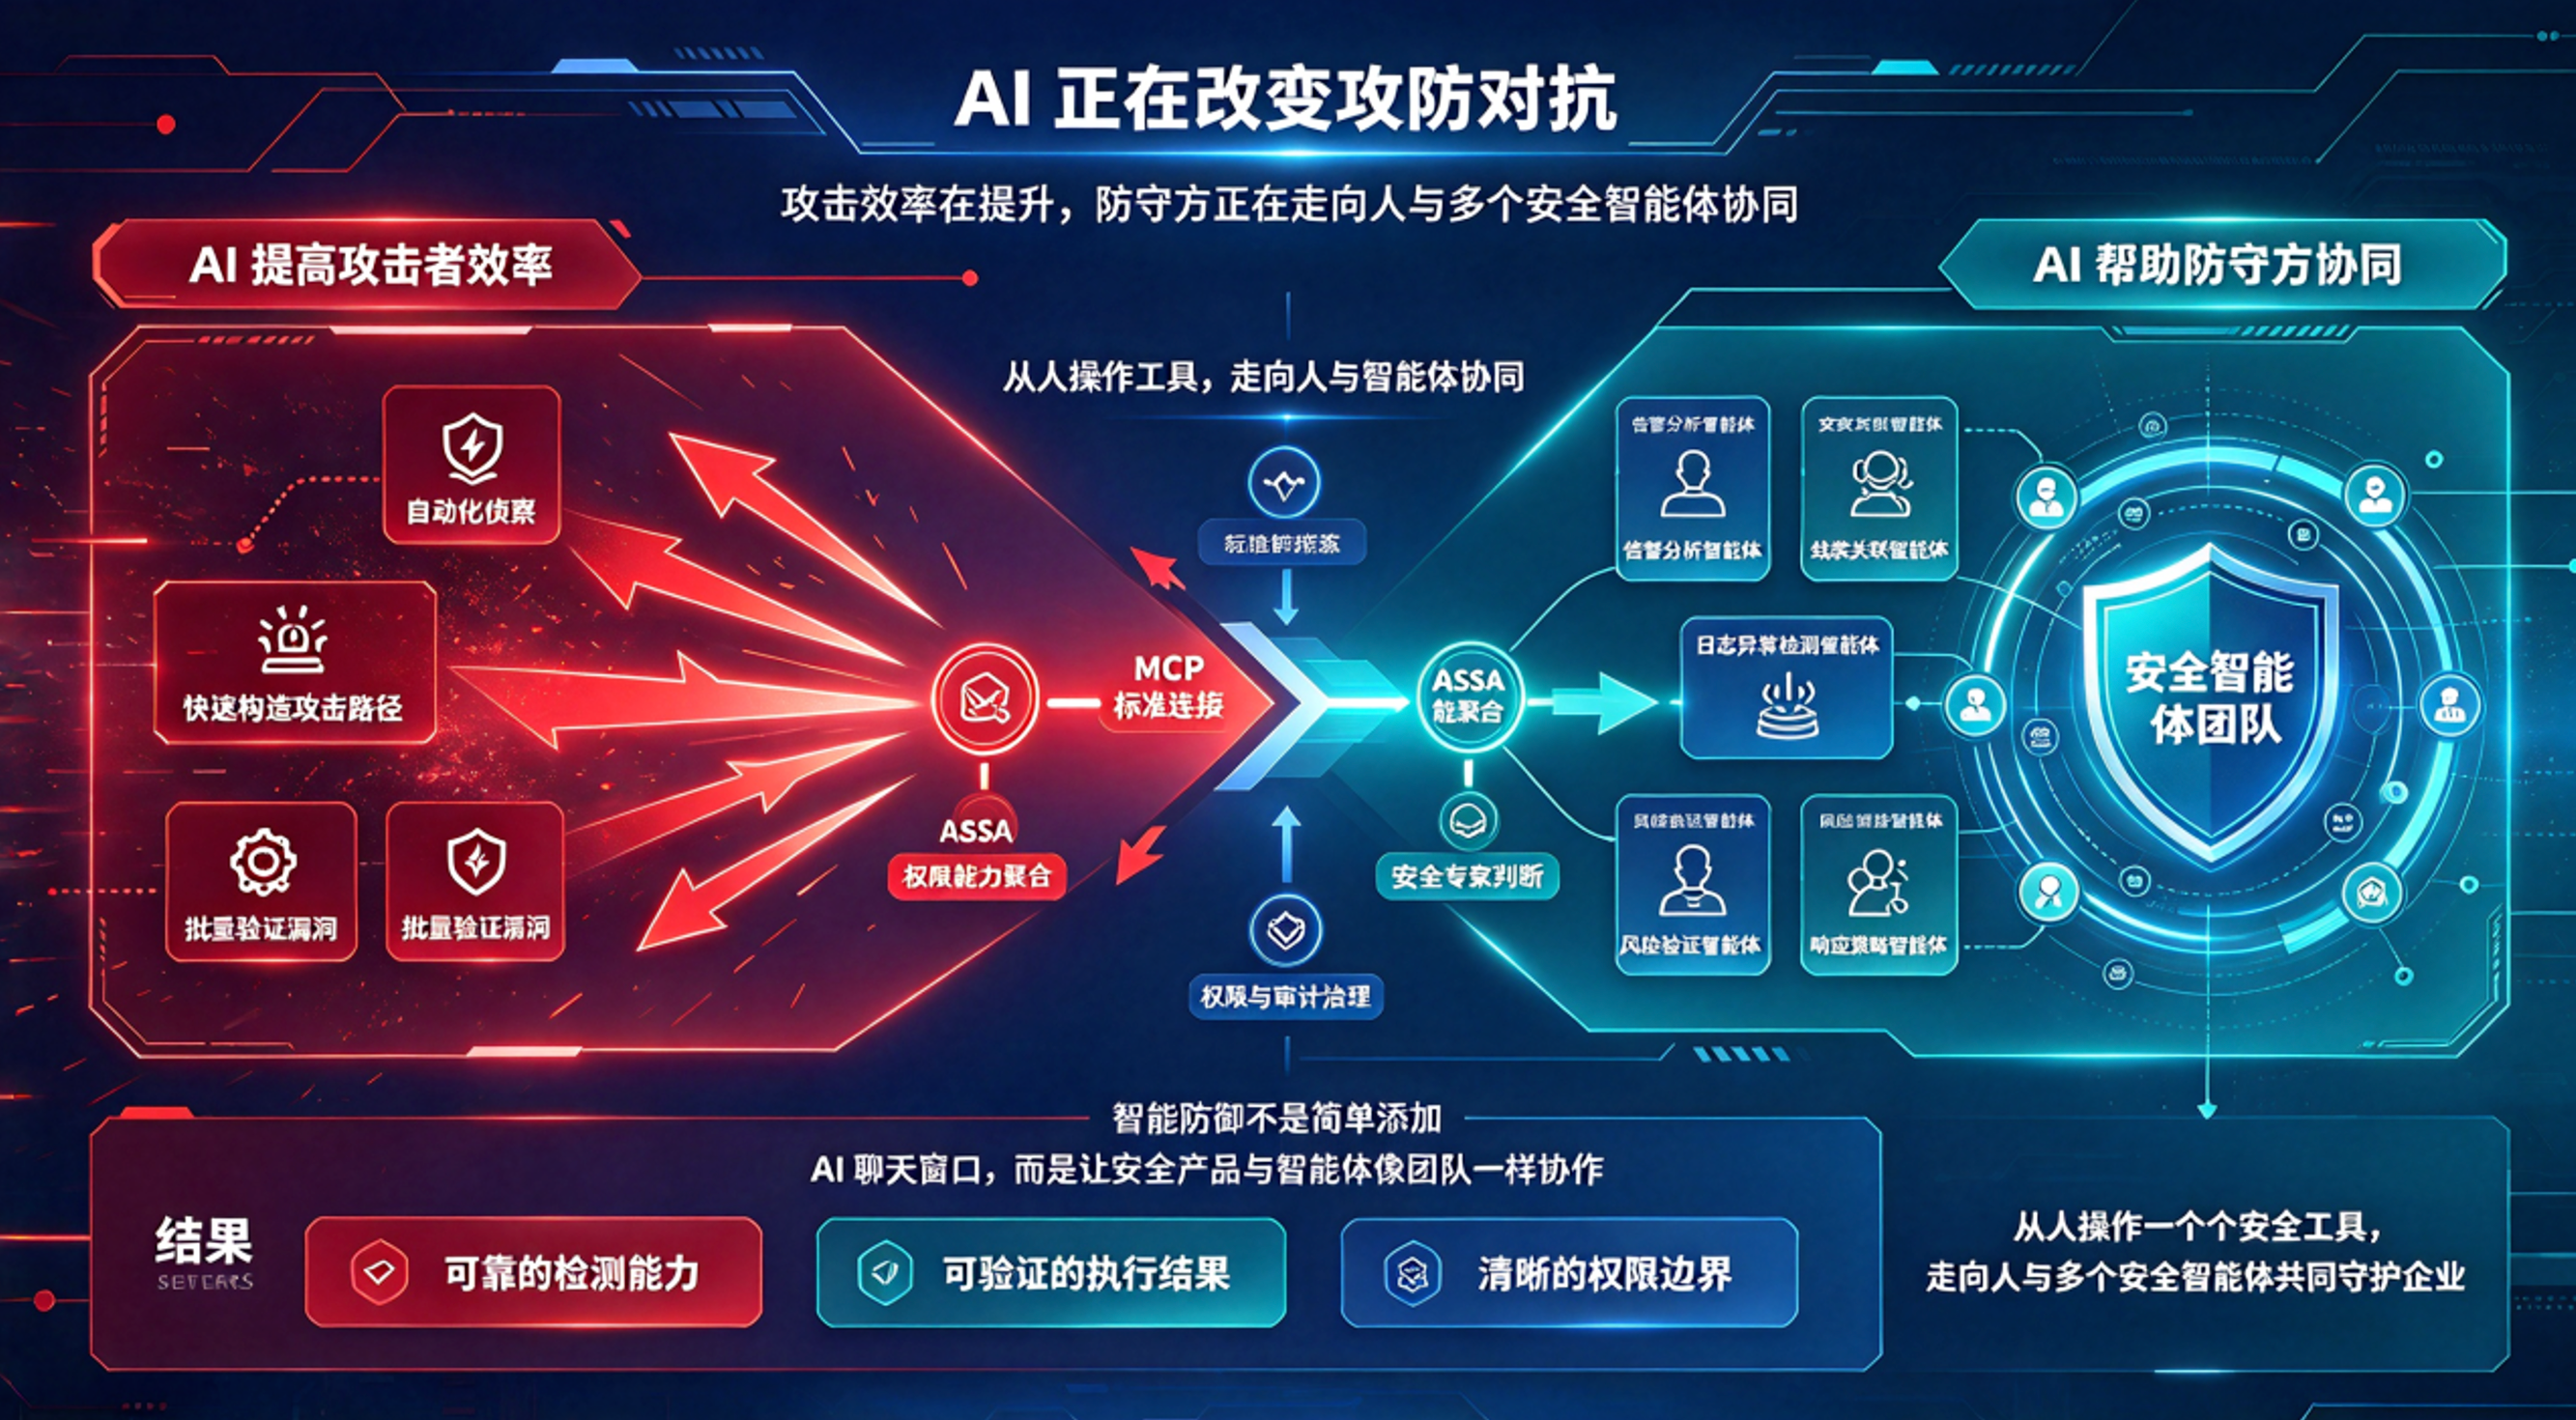
飞络全面拥抱MCP,让AI防御AI成为可能
前言
过去,网络攻击往往需要一个团队分工完成:收集情报、寻找漏洞、编写攻击代码、尝试突破防线。
如今,AI正在改变这一切。
攻击者可以借助AI,更快地发现漏洞、构造攻击路径、编写恶意脚本,甚至让多个智能体协同执行任务。过去需要几天完成的准备工作,现在可能缩短到几小时,甚至更短。
但企业的安全防御体系,很多时候还停留在另一种工作方式:
SOC发现异常,安全人员登录平台查看告警;需要排查原因,再打开日志系统;怀疑与云配置有关,又切换到云安全平台;需要验证漏洞,还得找到渗透测试人员。
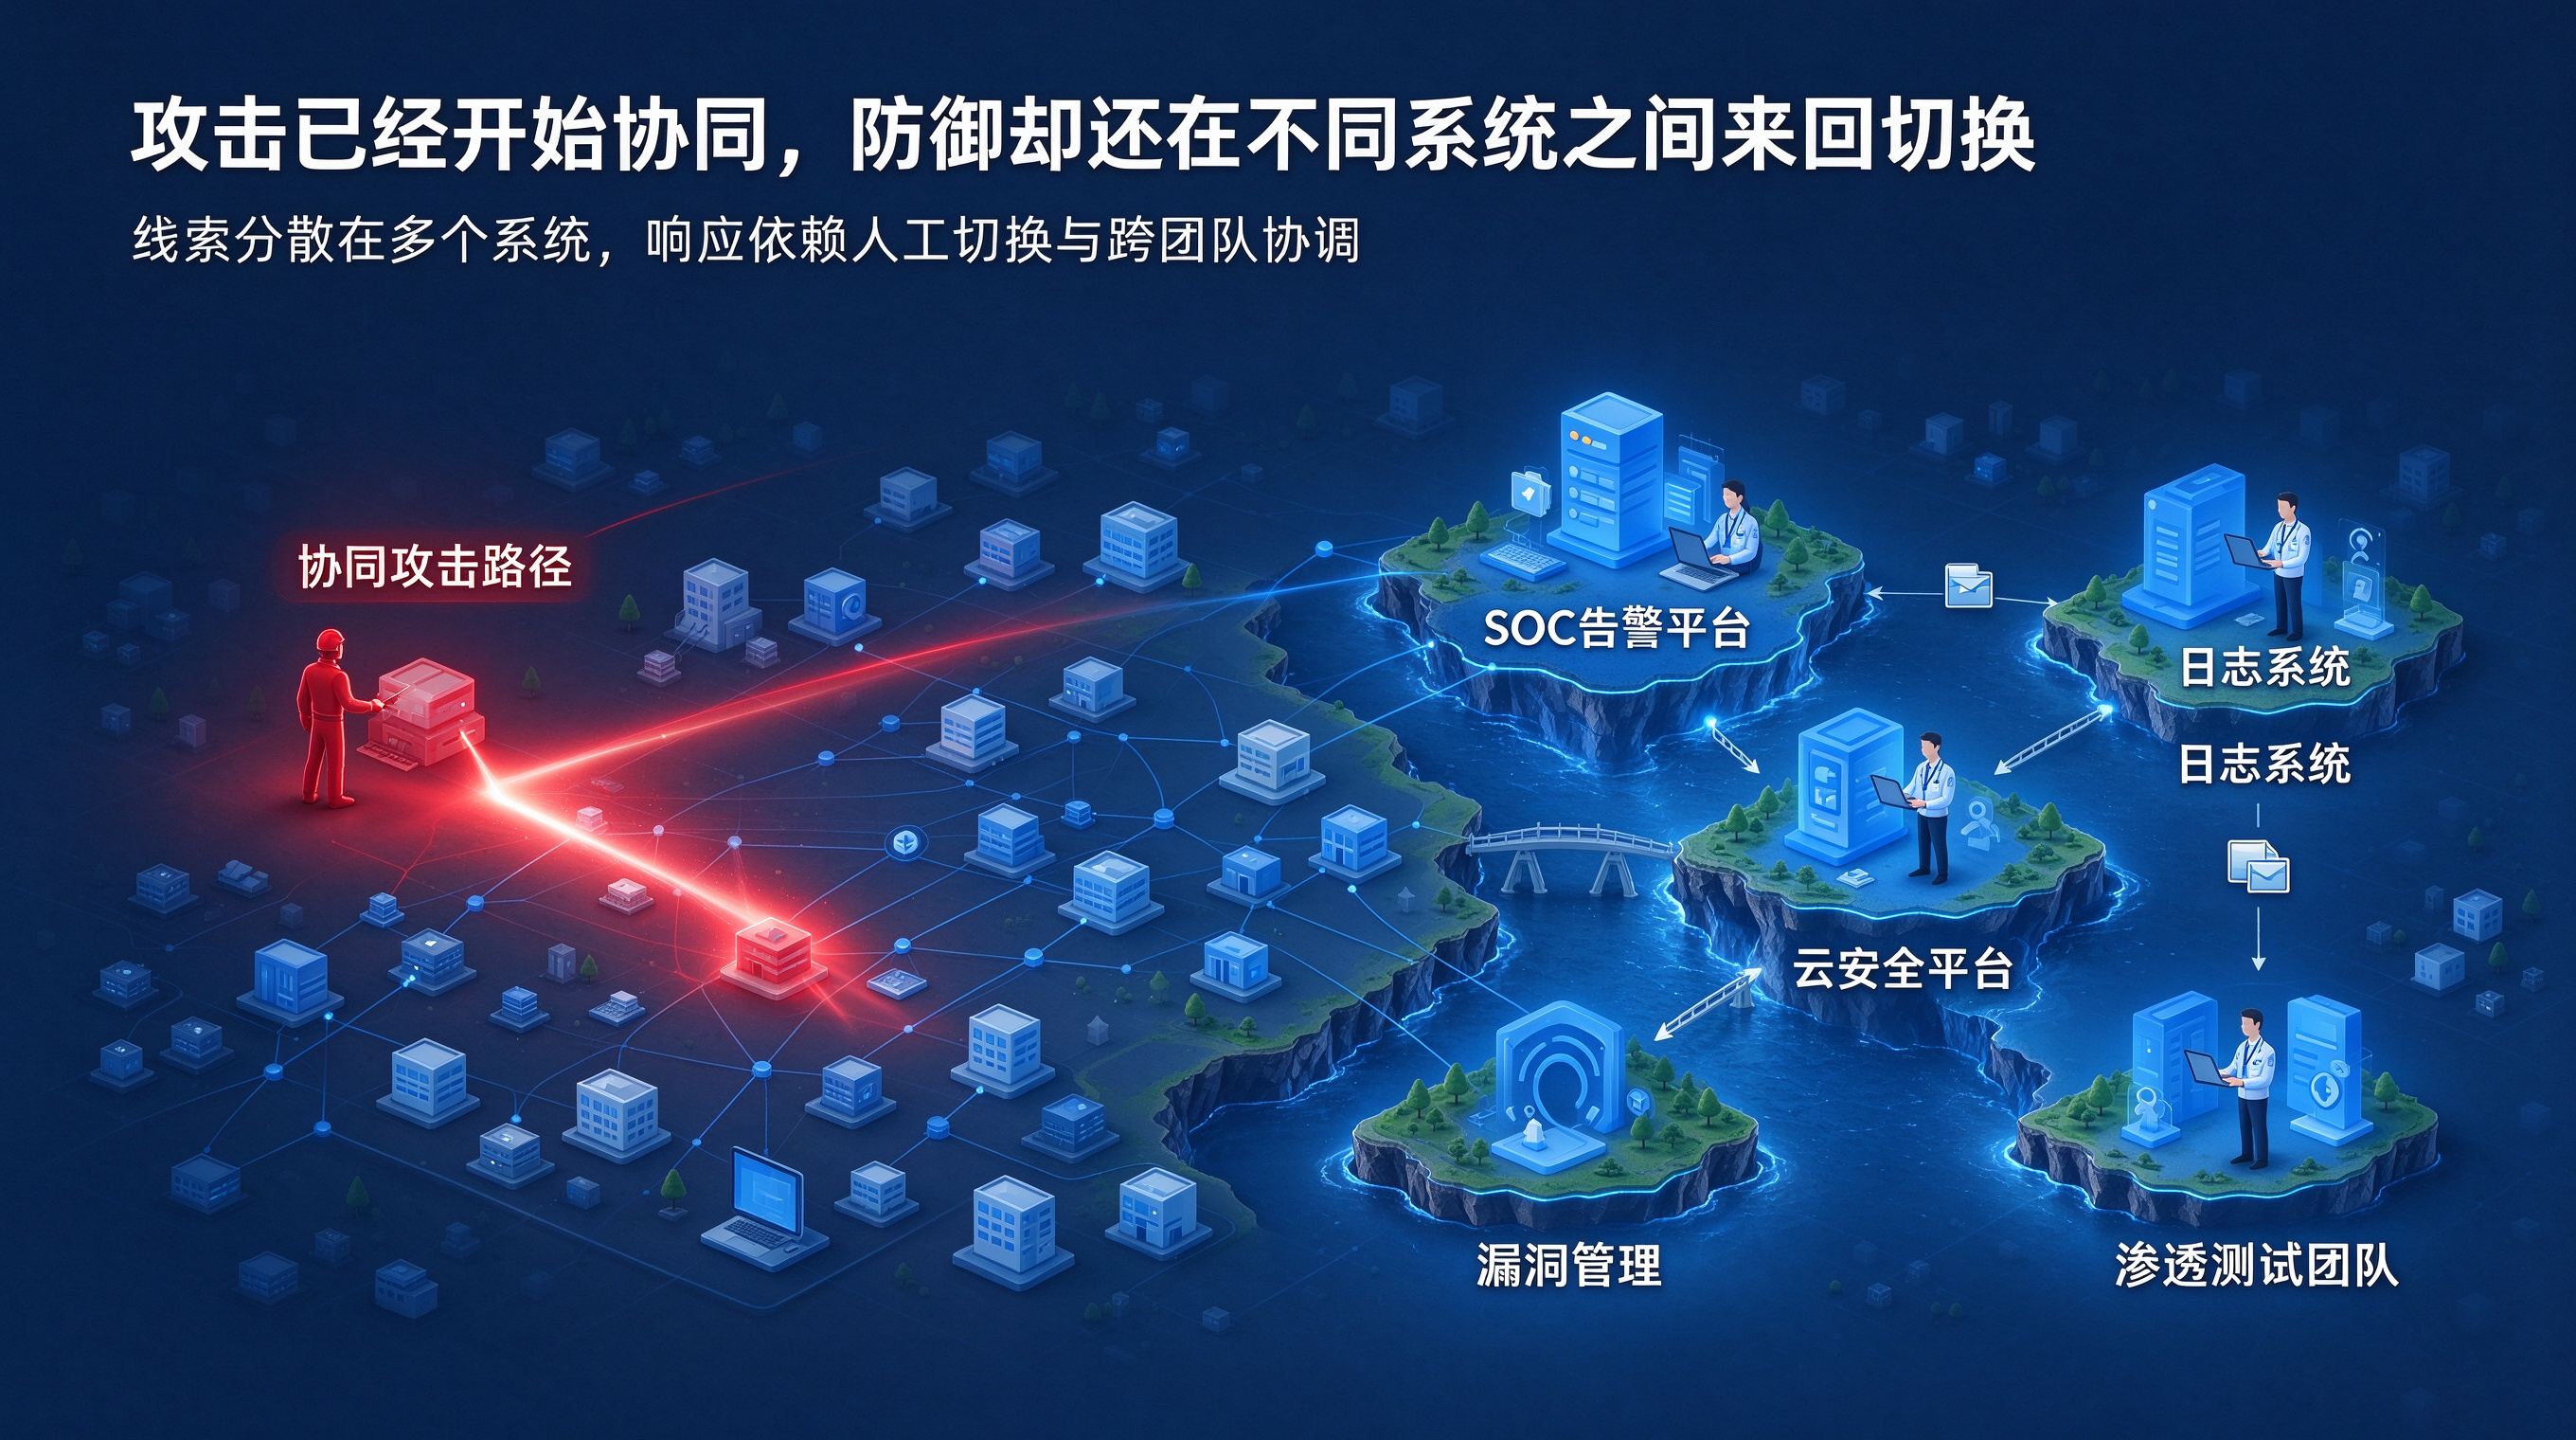
攻击已经开始协同,防御却还在不同系统之间来回切换。
这正是我们希望改变的事情。
01. 让安全产品不再各自为战
最近,飞络正在推进一项重要工作:让旗下AI智能体及安全产品全面支持MCP(Model Context Protocol)协议。
MCP可以简单理解为AI调用外部工具和服务的一套标准接口。
有了这套标准,不同安全产品的能力就不必局限在自己的管理界面里,而是可以被AI智能体发现、调用和组合。
这意味着,安全产品之间的合作方式可以发生改变。
飞络正在将以下产品与能力通过MCP开放出来:
- ALL-SOC 智能安全运营平台**:威胁检测、告警分析、事件调查与安全响应。
- 墨工AIOps:IT事件关联、故障定位、告警降噪与智能运维。
-AutoLog 智能日志治理**:日志智能裁剪、成本优化、合规留存与高效检索。
- AI渗透测试:漏洞发现、攻击路径分析、自动化安全验证。
- 云鉴CS:云资产风险识别、配置合规检查、云环境安全分析。
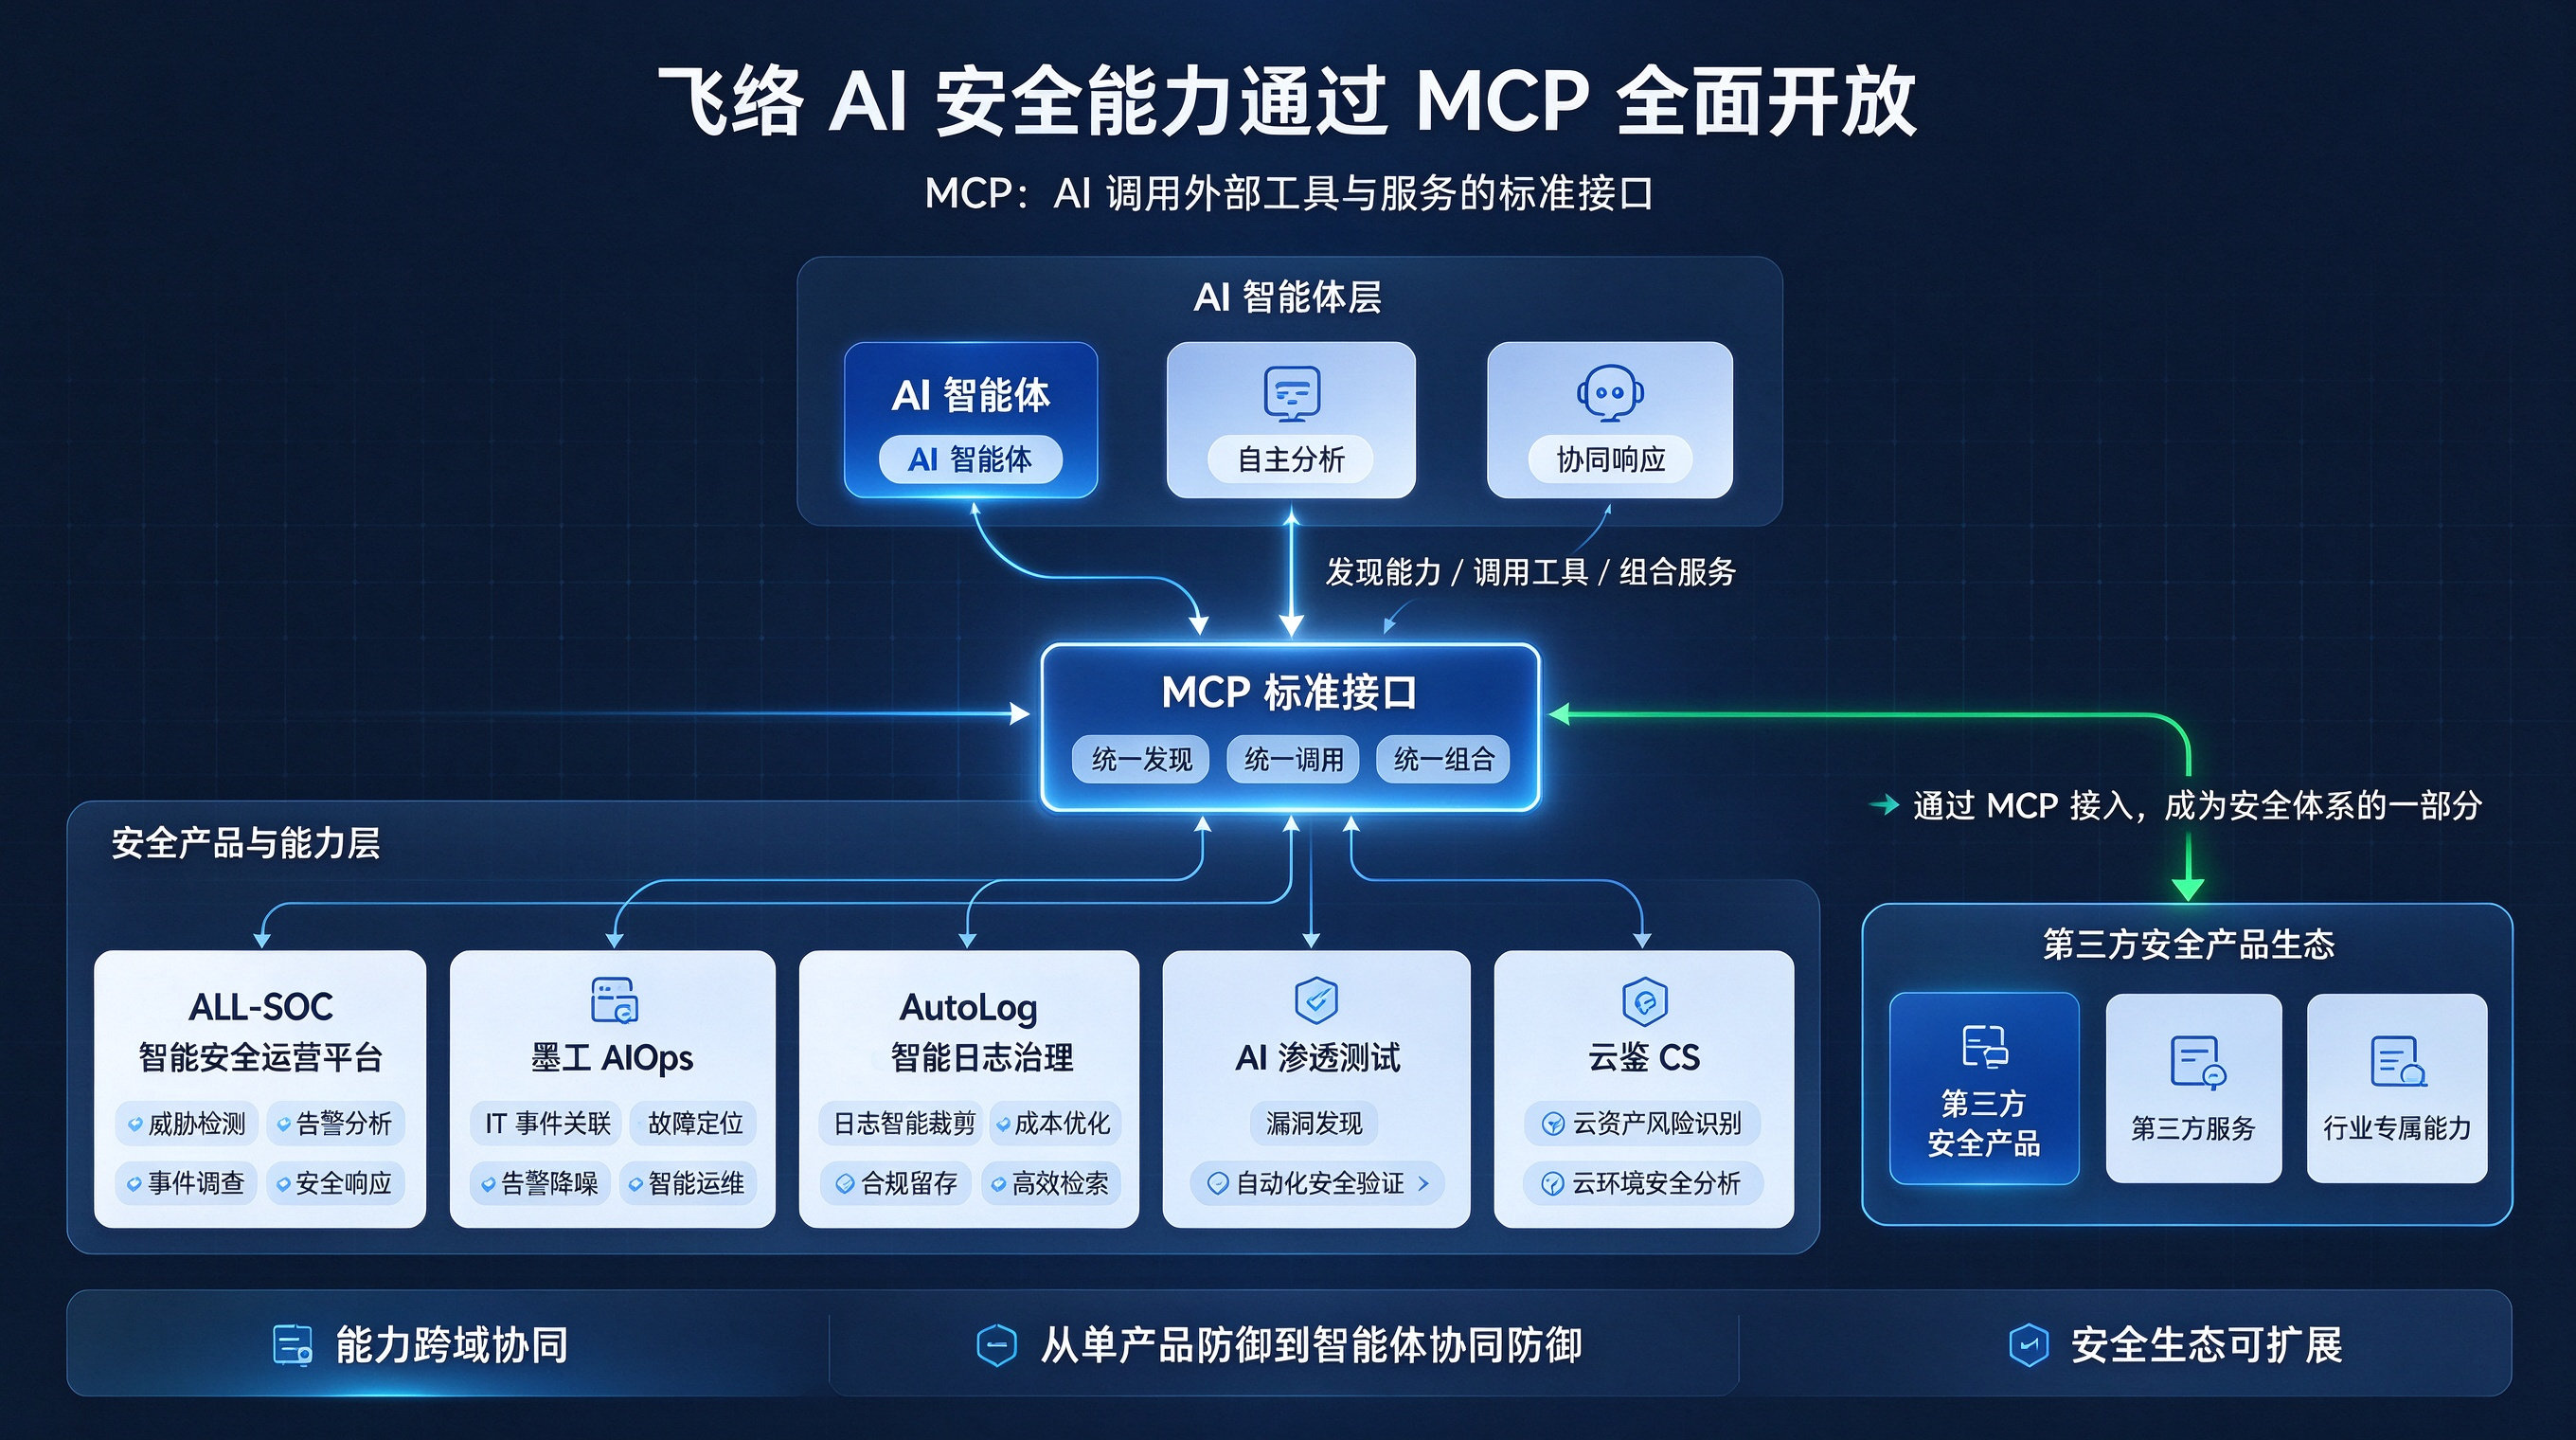
不仅如此,飞络也希望让更多第三方安全产品能够通过MCP接入,成为整个安全体系的一部分。
02. 一次安全事件,多个AI智能体一起处理
举个例子。
某企业的一台云服务器突然出现异常访问。
过去,这可能需要安全团队在多个系统之间反复查询、分析和确认。
未来,在飞络构建的Agentic安全防御体系中,处理过程可以是这样的
ALL-SO首先发现异常,分析可疑行为,并发起调查任务。
墨工AIOps随即关联服务器的运行状态、近期配置变更以及其他异常事件,帮助判断问题来源。
AutoLog提供相关日志的高效查询与证据支撑,同时兼顾日志存储成本。
云鉴CS检查相关云资产的暴露面、访问权限和安全配置,判断是否存在更广泛的风险。
如果发现潜在漏洞,经过授权后,还可以调用 AI渗透测试 能力进行安全验证。
最后,由安全智能体汇总调查结果,给出风险判断和处置建议。对于需要立即处理且已授权的低风险操作,可以自动执行;涉及业务中断等高风险动作,则交由安全人员审批。
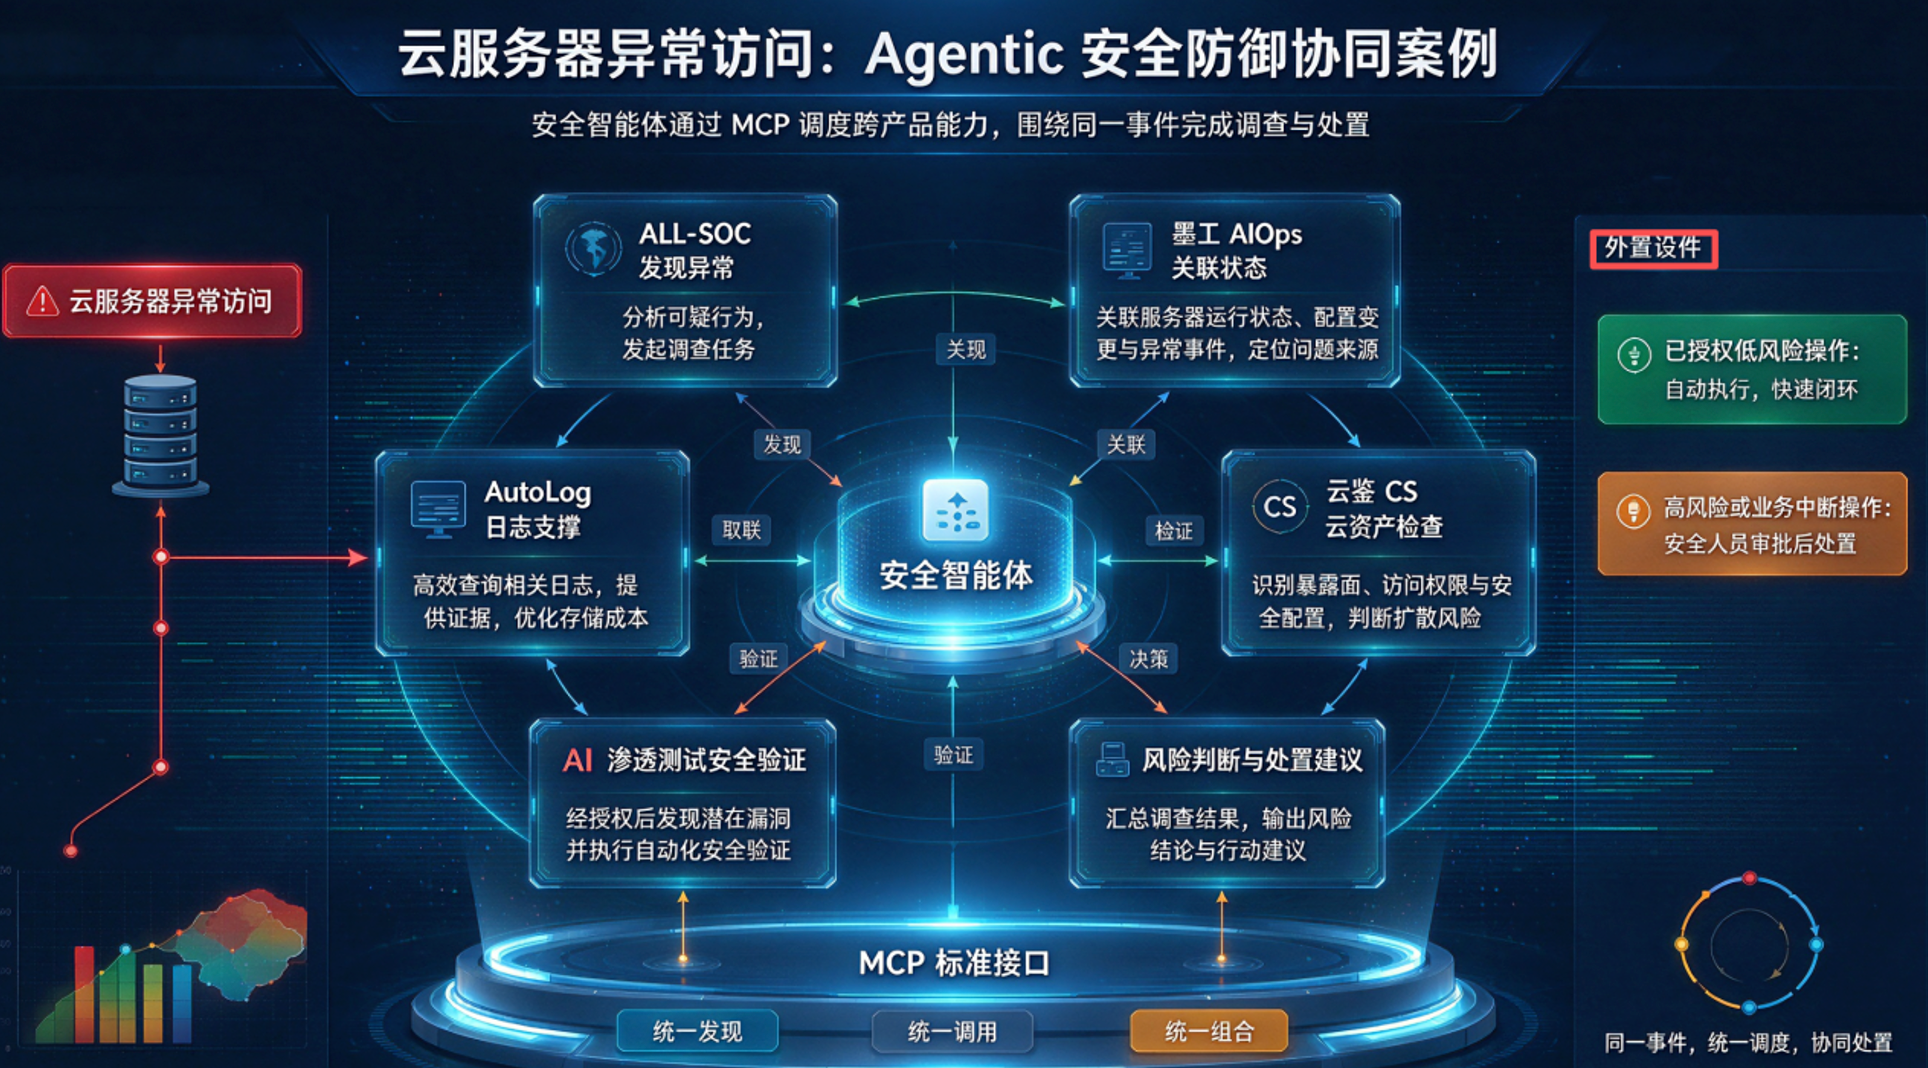
原本分散在几个平台上的工作,开始能够围绕同一个安全事件协同完成。
安全人员不用再充当不同系统之间的“人工接口”,而是把更多精力放在真正重要的判断和决策上。
03. ASSA:让安全能力能够自由组合
要让这么多产品和智能体协同,仅有MCP接口还不够。
为此,飞络构建了 ASSA(AI Security Service Aggregator,智能安全服务聚合平台)。
它不是要替代现有的安全产品,而是把不同产品的能力组织起来。
各类安全产品通过MCP向ASSA注册和发布自己的服务能力,ASSA负责统一发现、授权、编排与调用。
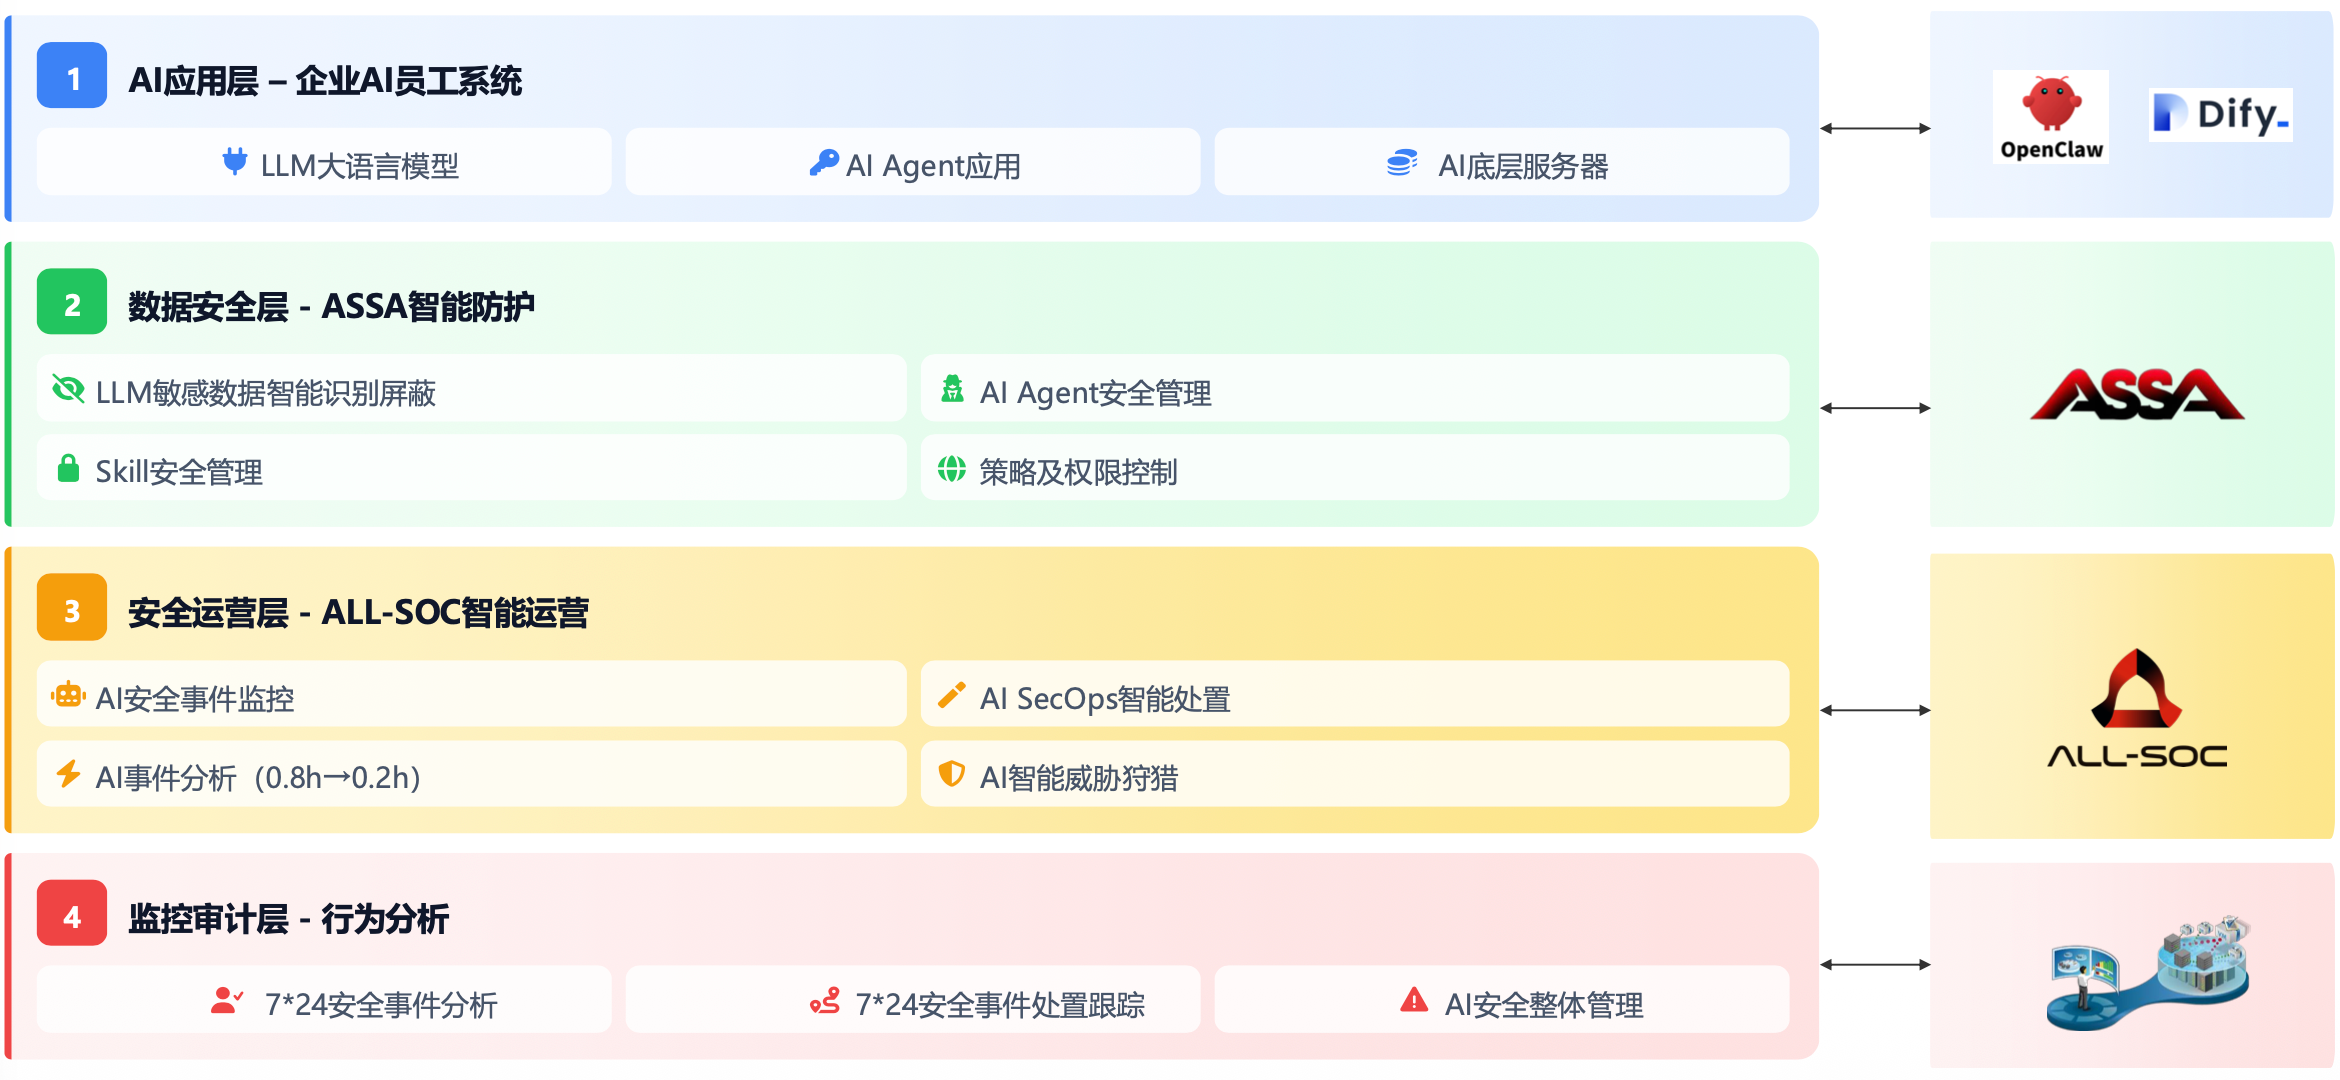
更重要的是,这些能力并不只供飞络自己的AI智能体使用。
企业自行开发的Agent,或基于LangGraph、LangChain等框架构建的智能体,以及具备相应工具调用能力的第三方AI Agent,都可以在获得授权后,调用飞络开放的安全服务。
反过来,飞络的安全智能体也可以调用第三方提供的工具和能力。
当然,开放不等于放开控制。什么智能体可以调用什么能力、能访问哪些数据、执行哪些操作,都需要有明确的权限边界、审计记录和必要的人工审批。
我们希望ASSA能够成为一个开放的安全能力连接平台,而不是另一个封闭的产品体系。
04. 用AI防御AI,不应该只是一句口号
AI正在提高攻击者的效率,这已经成为安全行业无法回避的现实。
但AI同样可以帮助防守方。
它可以不知疲倦地分析告警,快速关联分散的安全线索,在大量日志中寻找异常,也可以帮助安全专家验证风险、制定响应策略。
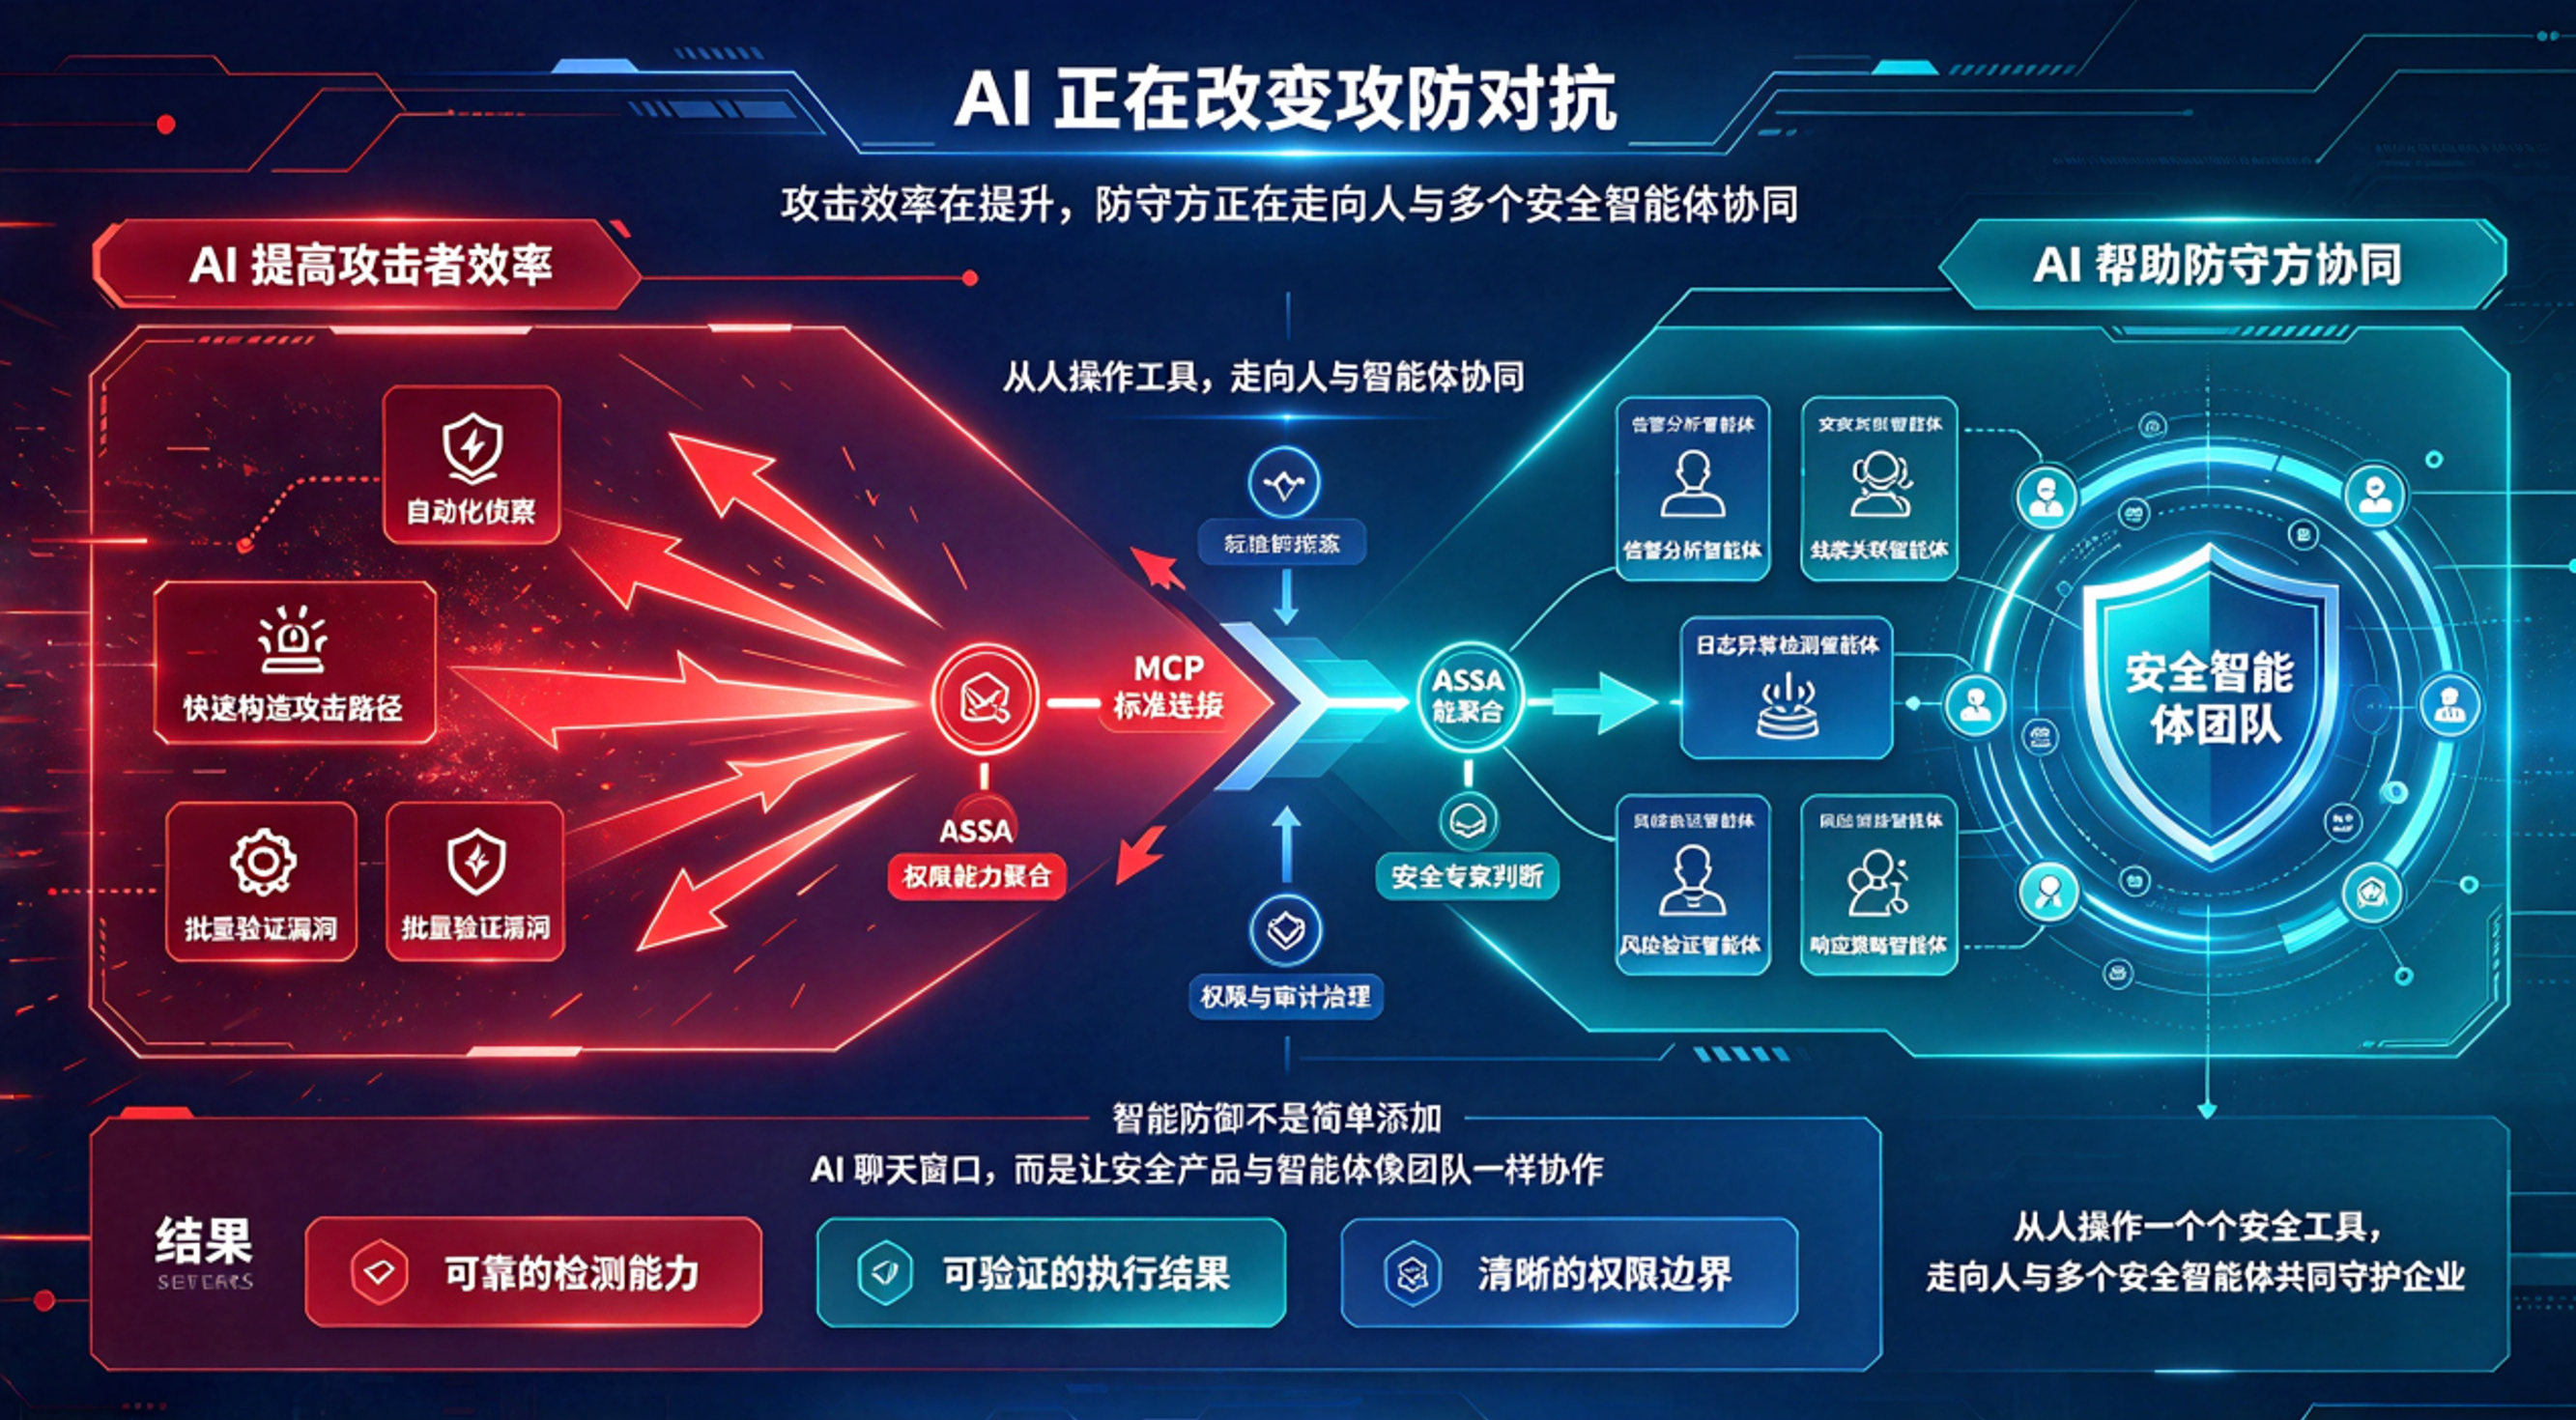
真正的机会,不是简单地给每个安全产品增加一个AI聊天窗口。
而是让原本独立工作的安全产品和AI智能体,能够像一个团队一样协作。
MCP为这种协作提供了标准化连接方式,ASSA则进一步承担能力组织、任务编排和安全治理的工作。
这并不意味着接入MCP就能自动实现智能防御。可靠的检测能力、清晰的权限边界、可验证的执行结果,以及安全专家的专业判断,依然不可或缺。
但至少,我们正在走出重要的一步:
从人操作一个个安全工具,走向人与多个安全智能体共同守护企业。
过去,我们习惯用更多安全产品应对更多风险。
未来,我们希望让已有的安全能力真正连接起来,发挥更大的作用。
让AI参与防御AI,让安全从单点工具走向协同作战。
这是飞络正在努力实现的Agentic安全防御体系。