2026-09-14·2 分钟阅读
过去一年,企业把大模型和AI Agent放进了生产系统。它们不再只是陪聊,而是替人调接口、查数据库、改工单。企业里出现了一类既非人、也非传统服务的「新员工」:谁来管、凭什么管、出事怎么查?
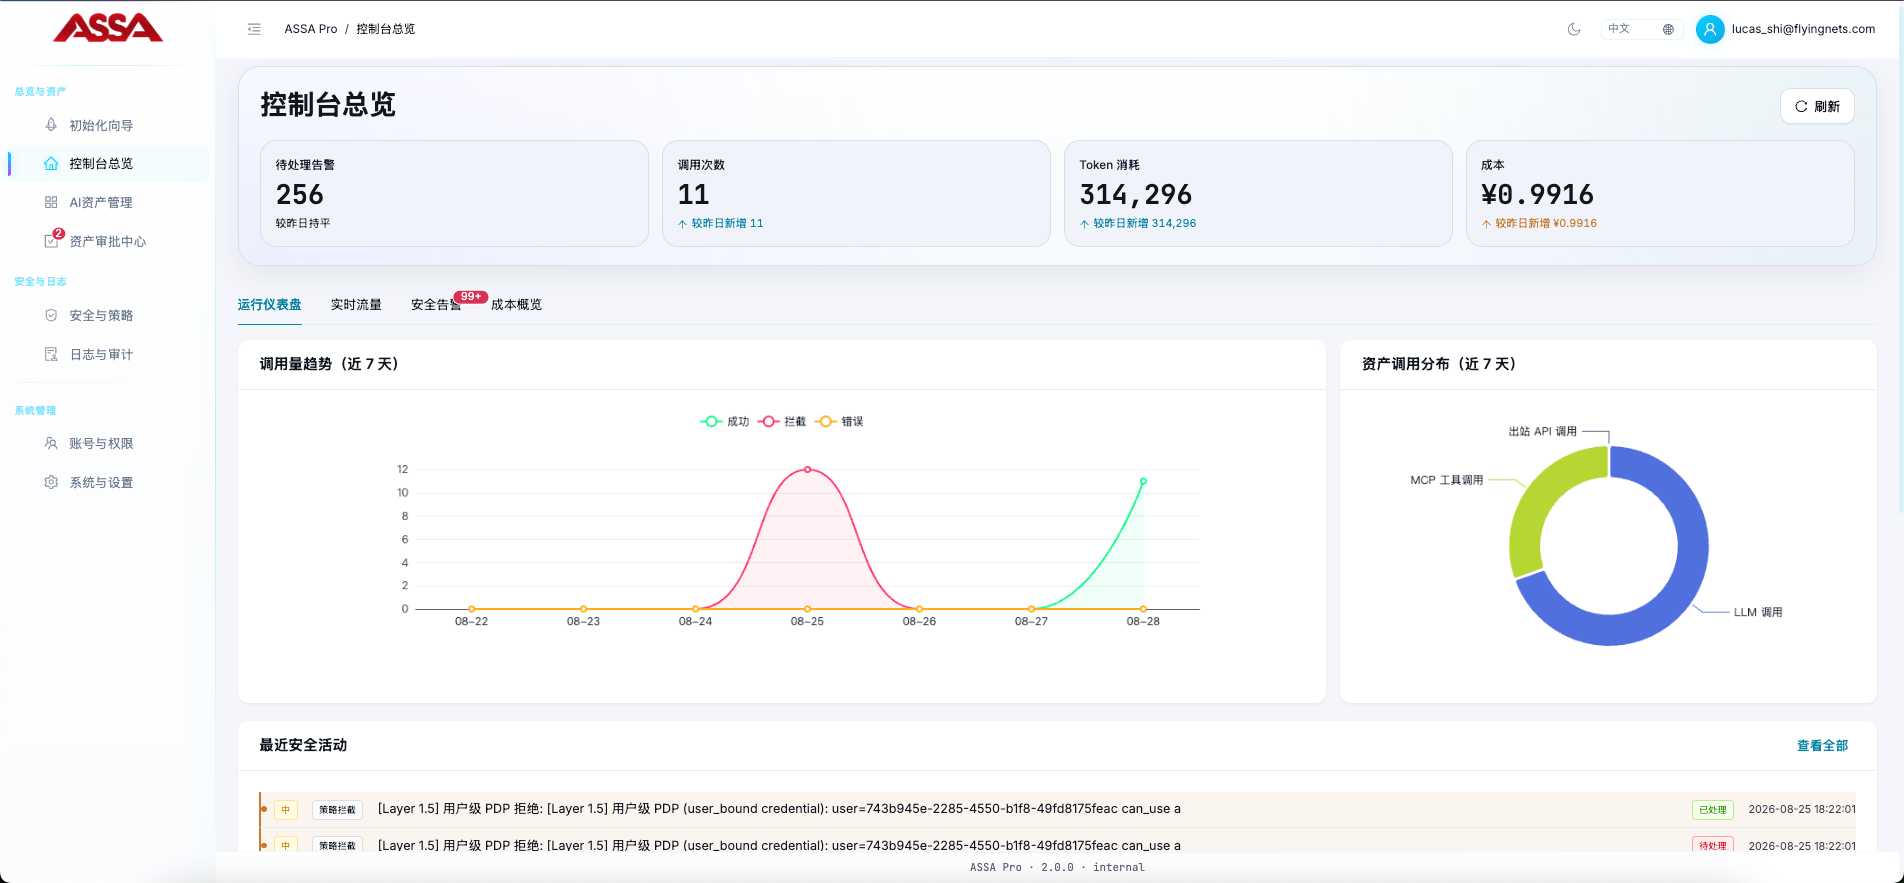
传统安全体系对此几乎失明:IAM管的是人,Agent不是人,配发给它的共享API Key等于一把匿名、不过期、权限拉满的万能钥匙;API网关管流量,答不出这次调用替谁执行、要碰哪部分数据;审计能查到「某服务账号凌晨三点导出了客户表」,却查不到是哪位员工、经由哪个Agent触发。
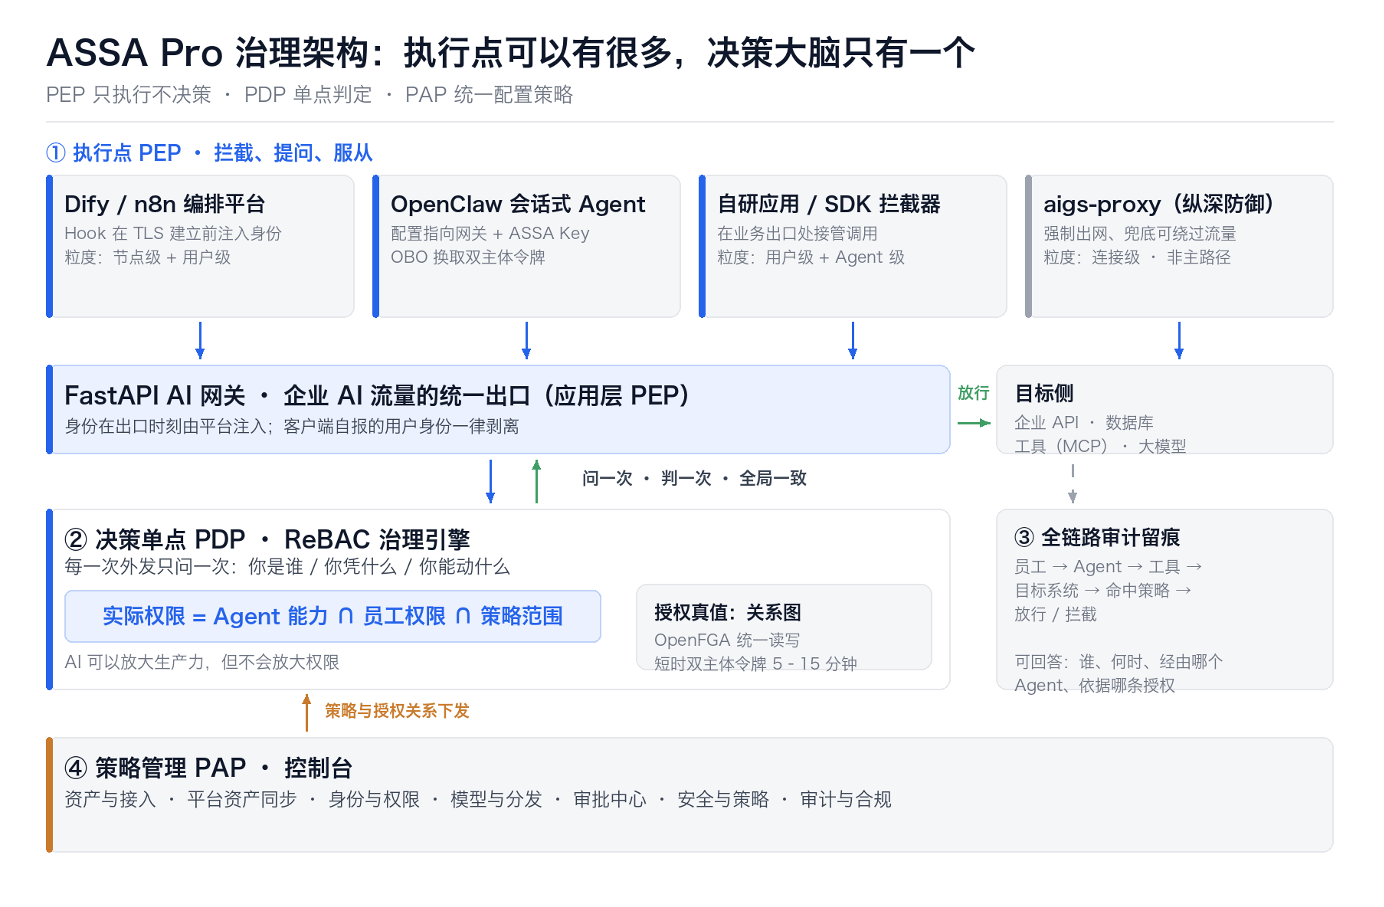
ASSA Pro的关键判断是:要治理的不是「对话」,而是Agent动手的那一刻——对话碰不到企业数据,风险发生在它拿起工具向外调用的瞬间。对话侧只做白名单与审计,外发侧强管控:每次调用都要回答你是谁、你凭什么、你能动什么;有一问答不上来,请求就停在网关。用户身份由平台在出口时刻注入,客户端自报的用户ID一律剥离。
ASSA pro治理架构:执行点有很多,决策大脑只有一个
做法有三:
🌟一是执行与决策分离:拦截点可以有很多,决策大脑只能有一个;执行点只负责拦住、提问、服从,判断逻辑全部收敛到统一策略引擎。
🌟二是关系图授权:权限是一张图,不是一张表,实际权限=Agent能力边界∩员工本人权限∩企业策略范围——AI可以放大生产力,但不能放大权限;每次外发携带几分钟即失效的双主体令牌,调用可还原到具体的人。
🌟三是把 Agent 当员工管:注册即入职、授权即任命、暂停即停职、注销即离职;企业里最危险的从来不是正在干活的Agent,而是那些没人记得、却还握着钥匙的「幽灵 Agent」。
权限怎么算:三重交集+一张随时会过期的双主体通行证
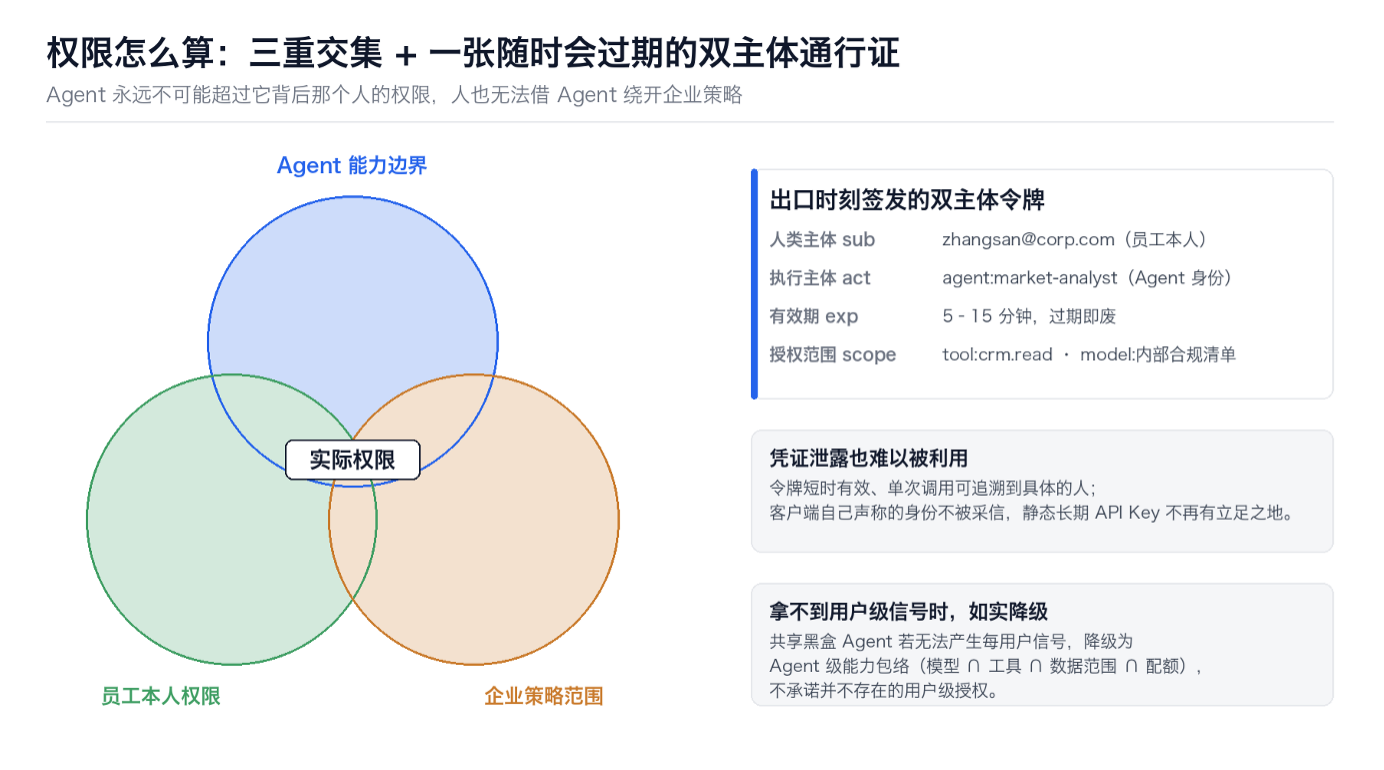
接入不要求业务改造:编排平台在加密建立之前注入身份,拿到节点级与用户级粒度;会话式Agent改配置指向网关即可;绕过网关的流量由可选的网络层代理兜底。ASSA Pro不做TLS中间人解密;面对无法产生每用户信号的黑盒Agent,如实降级为「Agent 级能力包络」。
控制台围绕「发现—纳管—授权—审批—审计」组织:资产同处一本台账,授权关系正查反查,代理Key标明身份是用户级还是Agent级,权限链路逐行可溯。
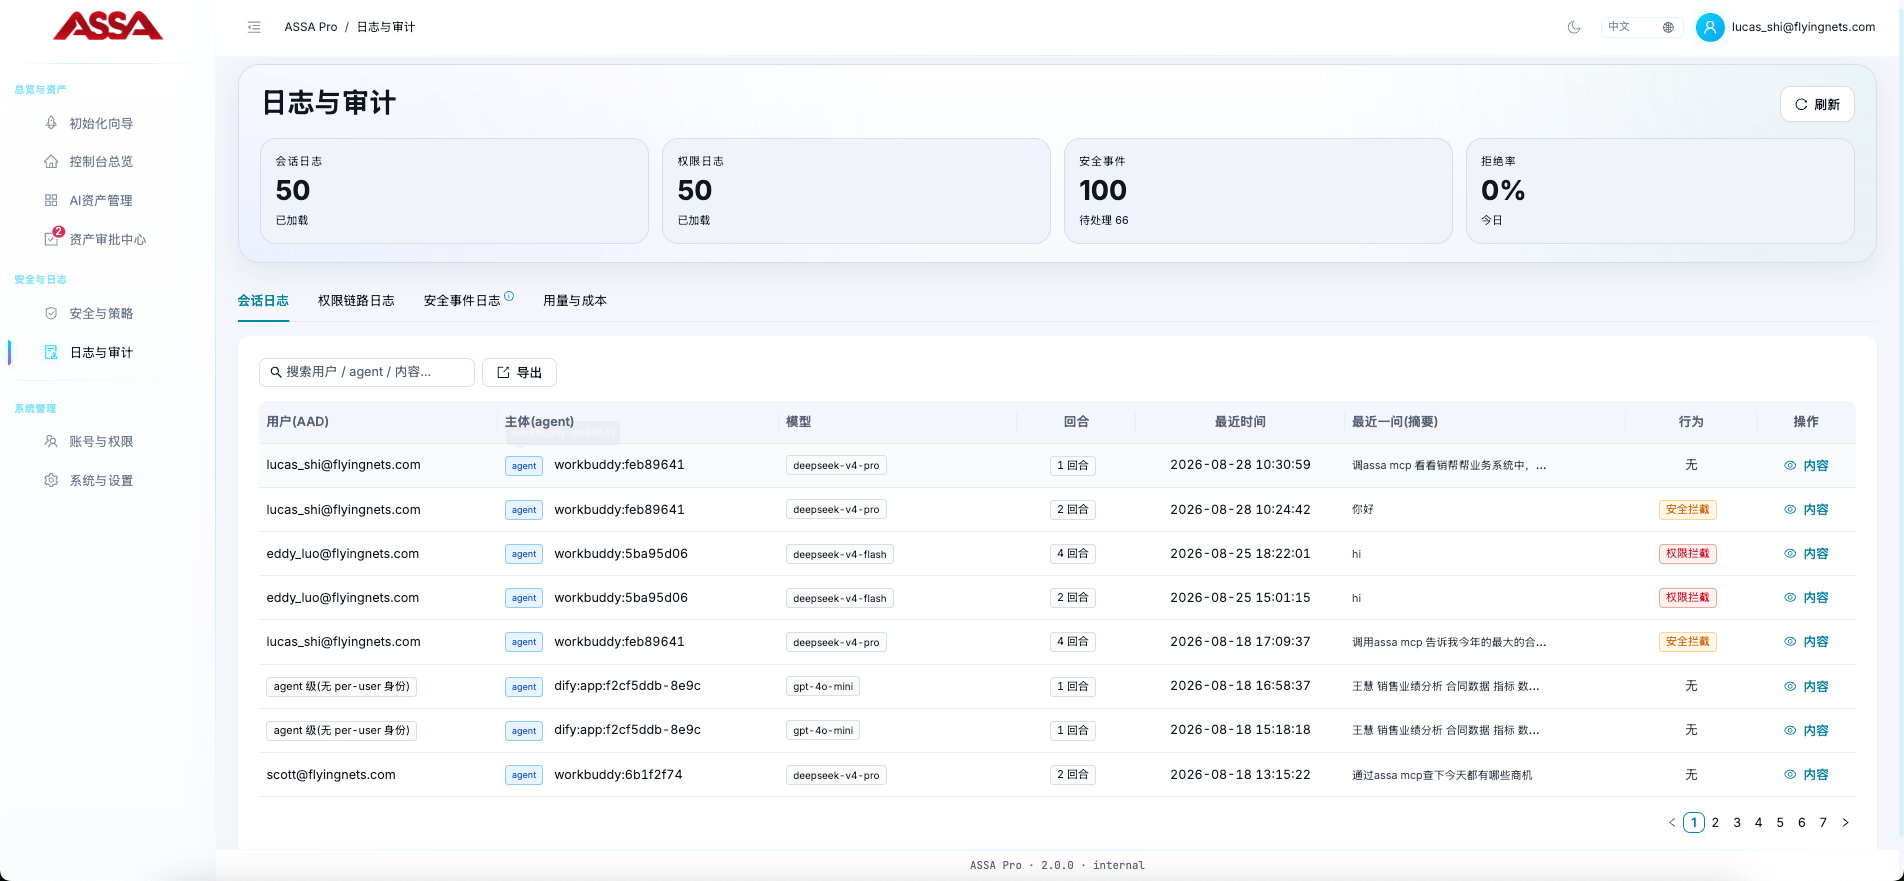
结果是:AI项目不再卡在安全评审,破坏半径始终锁在授权交集之内。
大型机时代有口令,云时代有IAM与零信任,现在轮到AI Agent。AI的能力边界还在扩张,我们要做的,是让权限的边界始终清晰。