2026-10-15·5 分钟阅读
猫咪公司最近忙得团团转,各个小猫员工每天要处理一大堆邮件、系统通知。防火墙、终端防护、安全监测平台全套设备都部署到位,老板觉得咱们的安全防线固若金汤。可小飞(飞络安全顾问小猫)却提醒大家:再结实的机器防护,最怕的是人这道关卡。
于是,小飞在获得猫咪公司管理层授权之后,悄悄开展了一场内部钓鱼演练。
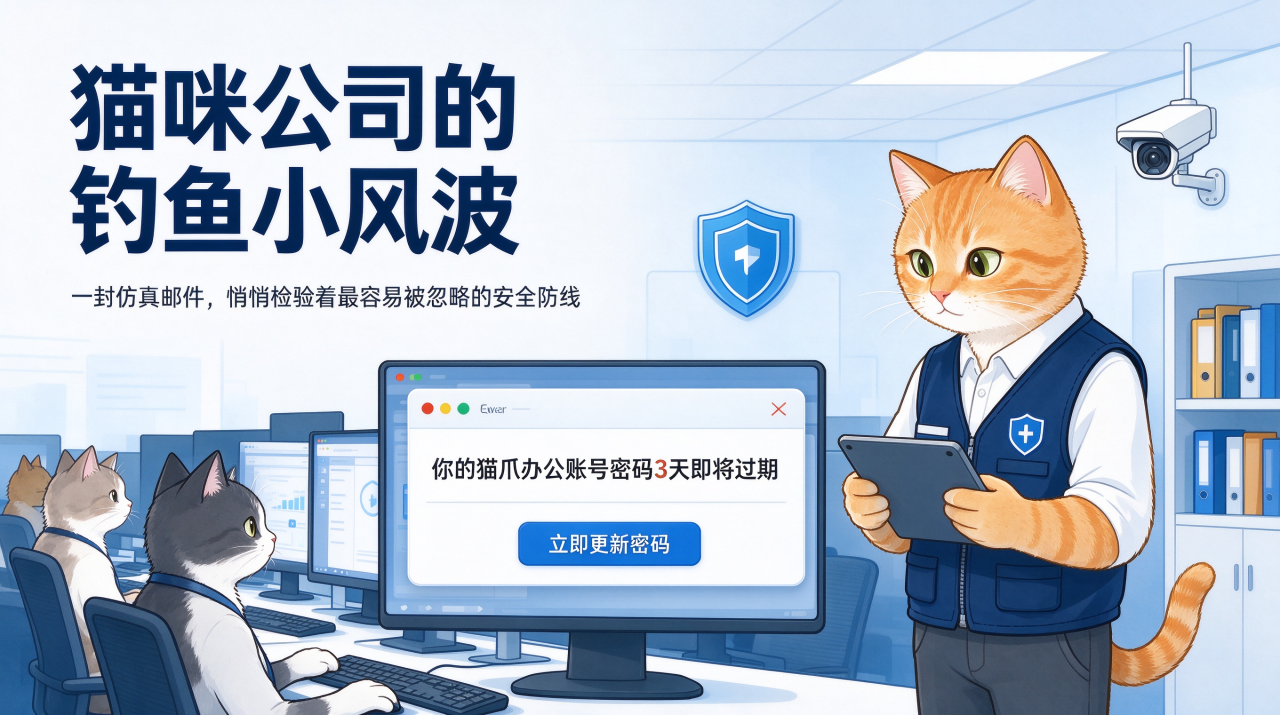
这天,两百多位猫咪员工,几乎同时收到一封来自 “IT 运维小猫” 发来的邮件。 邮件写得有模有样:
【系统通知】你的猫爪办公账号密码 3 天即将过期! 请点击下方按钮立刻更新密码,不然会无法访问网盘、邮件以及内部业务系统。
邮件排版模仿官方通知,文字细节、提示标语做得和真的系统通知几乎一模一样。
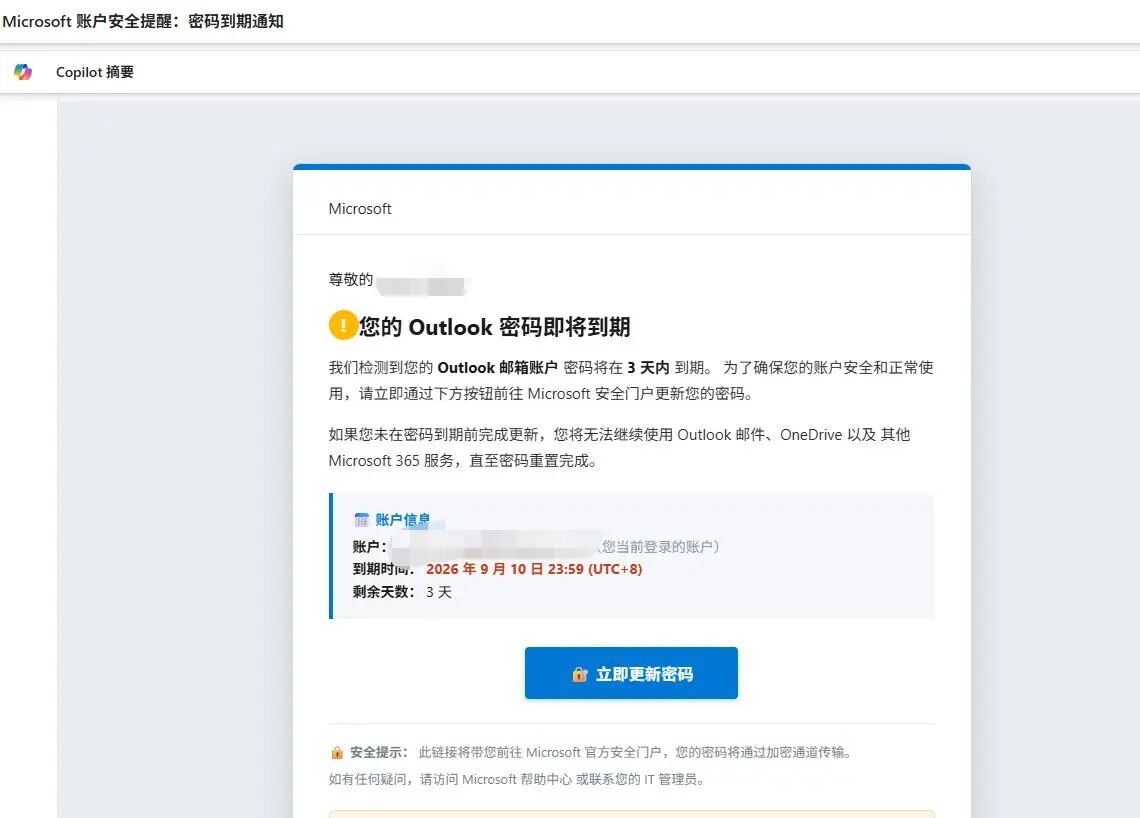
这并不是真正的黑客攻击,是小飞安排的安全演练。
短短 3 个小时,结果出来了:超过三成小猫点开了邮件里的按钮链接,点开的小猫里面,又有接近一半老老实实填上了自己的账号和密码。
斥资搭建的重重安全设备,没有被漏洞攻破,差一点就被一封邮件轻松绕过。就像坚固的大门锁得牢牢的,但里面的小动物自己伸手把门锁打开了。
核心小道理:攻破系统要绞尽脑汁找漏洞,欺骗人,却要容易得多。企业常常把预算大量投入防护机器设备,却容易忽略对人的安全意识建设。安全意识,需要靠贴近真实的演练反复检验。
一、为什么钓鱼邮件,黑客特别偏爱?
钓鱼看着手段简单,没有复杂的漏洞,却是企业安全事件里高频出现的入侵手段。
机器有补丁、有规则、7×24 小时监测异常;可是小猫员工会忙碌、会粗心、害怕错过紧急通知,看到看起来很正式的通知,一不小心就放松警惕。
有的伪装成工资调整通知、供应商催付款,有的伪装领导紧急消息。Verizon 数据泄露报告提到,大量安全事件都和人为因素相关,钓鱼是最常见入侵入口。很多小猫从收到邮件到点击链接,仅仅二十一秒,安全团队还来不及反应,风险已经发生。
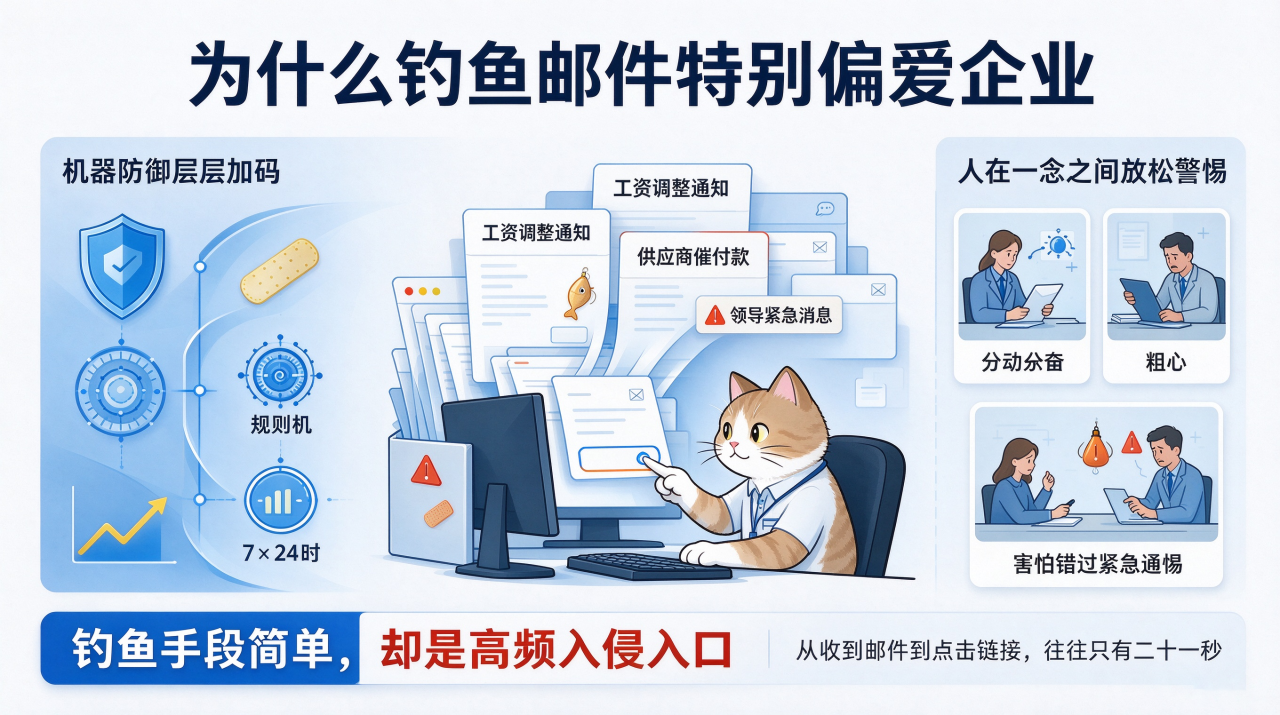
机器防御可以层层加码,但人的一念之间,就有可能打破整套防护。
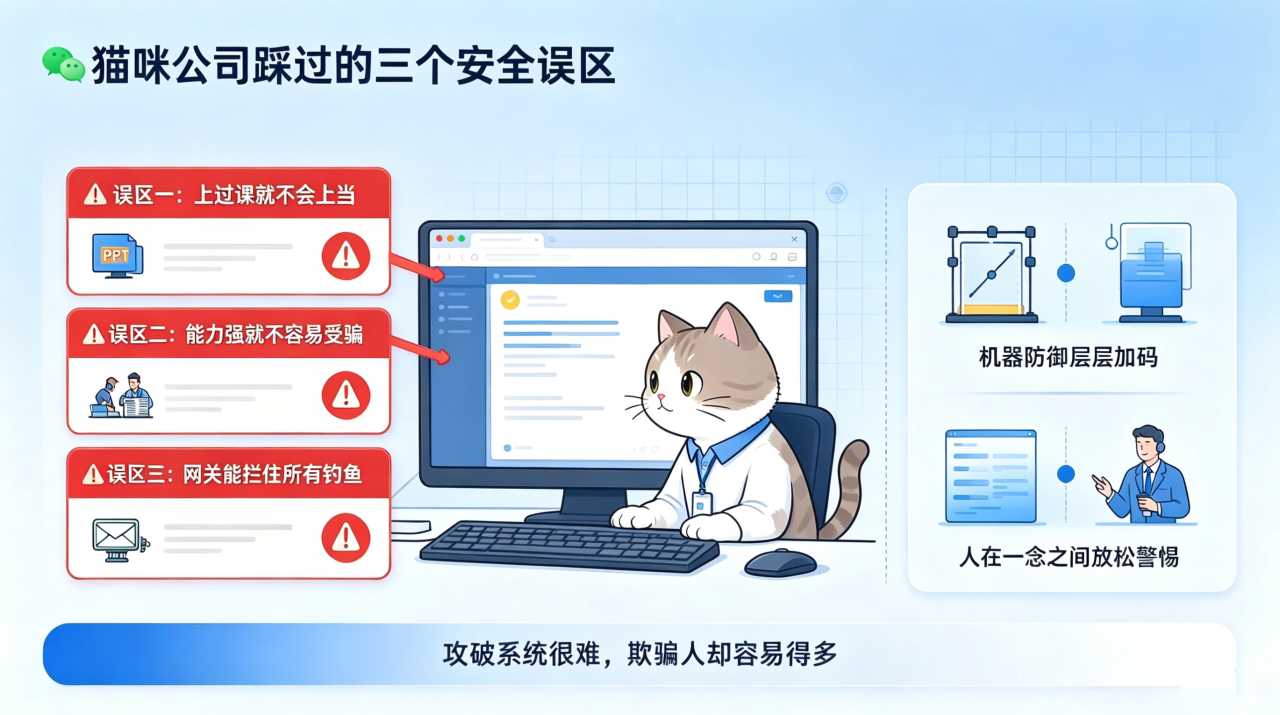
二、猫咪公司踩过的三个安全误区
在给很多企业做安全服务时,小飞发现大家对人的安全防护,常常有三类误解:
❌误区一:我们上过安全培训课,大家肯定不会上当 听完讲座≠拥有防护能力。单纯听课效果很有限,就算课堂上都点头记住知识点,遇到仿真的钓鱼邮件,依旧会手滑点击。安全意识需要真实场景检验,不是只看 PPT。
❌误区二:员工学历高、能力强,就不容易受骗 演练中,中招的不一定是普通基层小猫。反而是邮件繁多、业务繁忙的管理岗小猫,追求处理效率,更容易落入圈套,而他们手里往往掌握更高价值的内部信息,是攻击者重点瞄准的对象。
❌误区三:我们有邮件网关,钓鱼邮件拦得住 再厉害的邮件过滤网关,也做不到百分之百拦截。黑客会用 AI 不断改写话术,制作更逼真的邮件模板,绕过过滤规则只是时间问题,总会有漏网的邮件抵达员工的收件箱。
三、一场 “模拟攻击” 演练,究竟能收获什么?
既然风险客观存在,最好的方式,就是站在攻击者视角,主动开展演练。
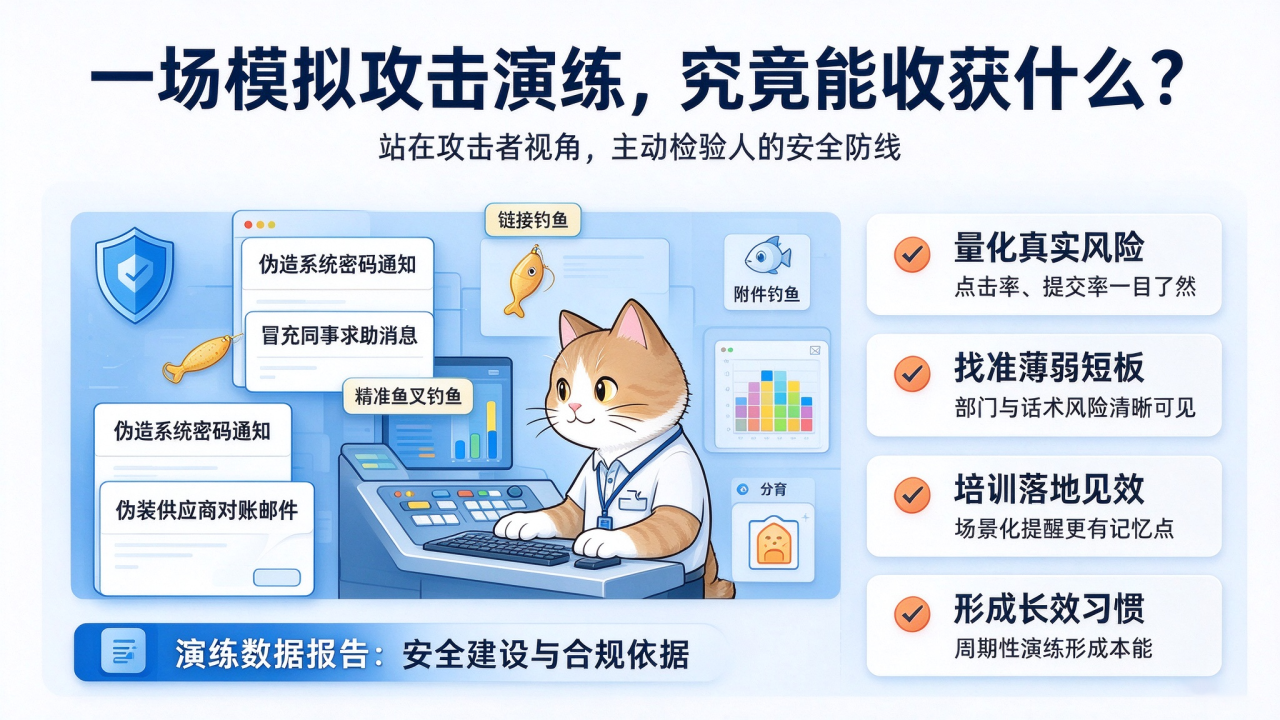
小飞的演练会模拟各式各样真实钓鱼场景:伪造系统密码通知、冒充同事求助消息、伪装供应商对账邮件,覆盖链接钓鱼、附件钓鱼、精准鱼叉钓鱼等多种套路。
演练不只是统计 “多少小猫上当”,它的价值还有很多:
✅量化真实风险:直观看清 “人” 这道防线真实水平,点击率、填账号密码比例全部一目了然;
✅找准薄弱短板:看哪个部门、哪类话术更容易迷惑员工,针对性做安全补强;
✅培训落地见效:对于不小心中招的小猫,做场景化提醒教育,远比泛泛讲课印象深刻;
✅形成长效习惯:周期性重复演练,让识别钓鱼风险变成每一只小猫的本能。
演练产出的数据报告,还可以给到管理层,作为安全建设、合规工作实实在在的依据。
四、小飞的猫咪钓鱼演练:五步闭环小故事
很多小猫好奇,一场专业演练不是随便群发一封假邮件就完事。小飞总结了标准化五步闭环流程:
1. 画像:先锁定高风险小猫 演练之前先梳理,哪些小猫手握核心权限、处理资金业务,是攻击者重点目标。定好演练范围,拿到正式授权,保证整个演练合规可控,不盲目全员乱发。
2. 设饵:定制贴合工作场景的诱饵邮件 参考真实攻击案例写邮件内容:给财务小猫发供应商付款提醒,给 HR 小猫发简历通知,全员推送密码过期告警。场景越贴近日常工作,越能测出大家真实的警惕程度。
3. 投放:模拟黑客真实节奏 不会一次性全部群发,分批次、分人群投放,避免小猫之间互相通风报信,还原真实攻击发生状态,拿到最真实行为数据。
4. 分析:把感受变成看得见的数据 收集完整数据:邮件送达、打开、点击、提交账号密码、主动上报钓鱼邮件的情况。拆解不同部门、不同话术的中招情况,找到风险根源。
5. 赋能:重在教育,不是批评吓唬 不对中招小猫公开点名指责,单独做场景化安全提醒;输出完整改进报告,规划下一轮复测。让安全意识从一次临时活动,变成持续成长的能力。
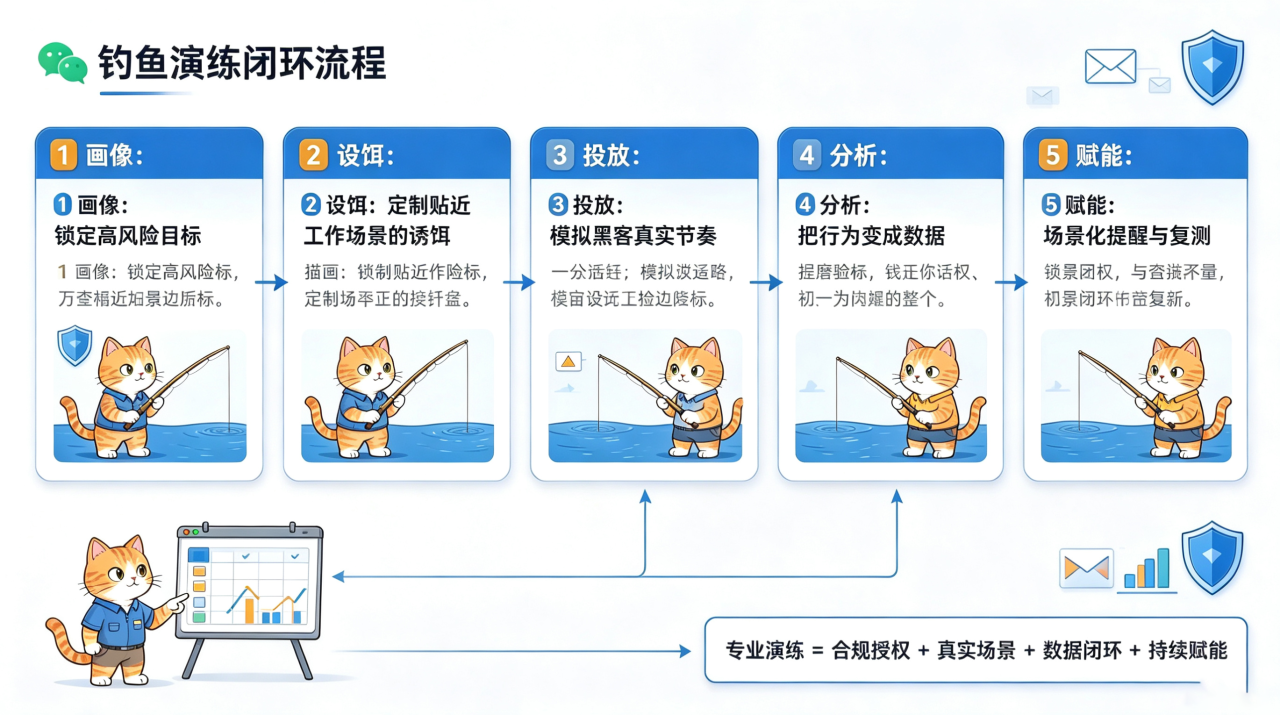
这五步,也是专业安全服务,和随便发发假邮件玩一玩的根本差别。
写在最后
就像 Kerberos 认证故事里面学到的:认证≠授权,设备防护到位,不等于安全万事大吉。
安全建设,不只是采购多少设备、部署多少系统。再坚固的技术防线,也绕不开 “人” 这个关键环节。
如果想知道,你的组织面对一封精心伪造的钓鱼邮件会发生什么,不妨开启一场专业钓鱼演练。看清真实风险,一点点筑牢人的这道安全防线。